Nuestro resumen del fin de semana sobre tecnología e AI: un investigador ejecutó homebrew y DOOM en una Switch 2 sin abrirla, un laboratorio chino empeoró a propósito su nuevo modelo para el hackeo, y un error de Brotli significa que es hora de actualizar Node.js. Además, informes de pantallas rotas en el iPhone Duo y por qué las cookies robadas eluden el inicio de sesión de doble factor.
1. Jailbreak por software en Switch 2
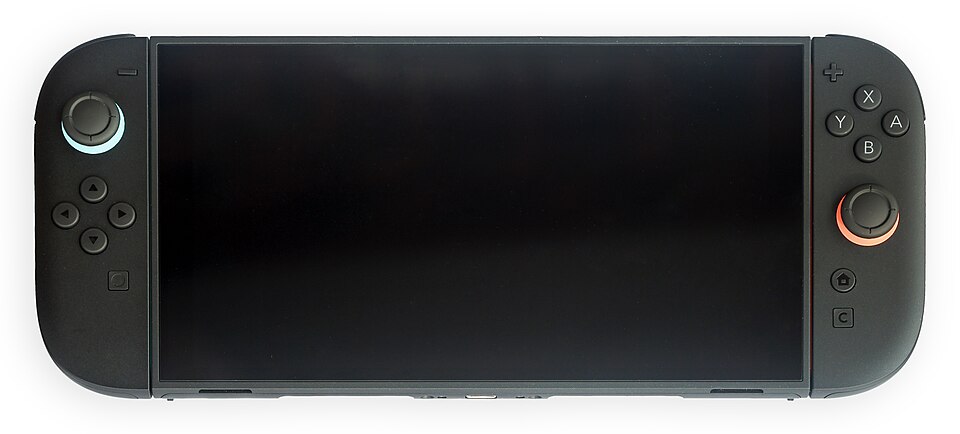
El investigador de seguridad Sammy Hajhamid (pepsipu) ha mostrado «ns2jb», al que denomina el primer jailbreak de la Nintendo Switch 2. Funciona en el firmware 23.0.1 y no necesita modificaciones de hardware: encadena la aplicación de programación SmileBASIC 4 con el servicio del sistema de archivos de la consola. Las demostraciones muestran homebrew, personajes modificados de Mario Kart World y DOOM.
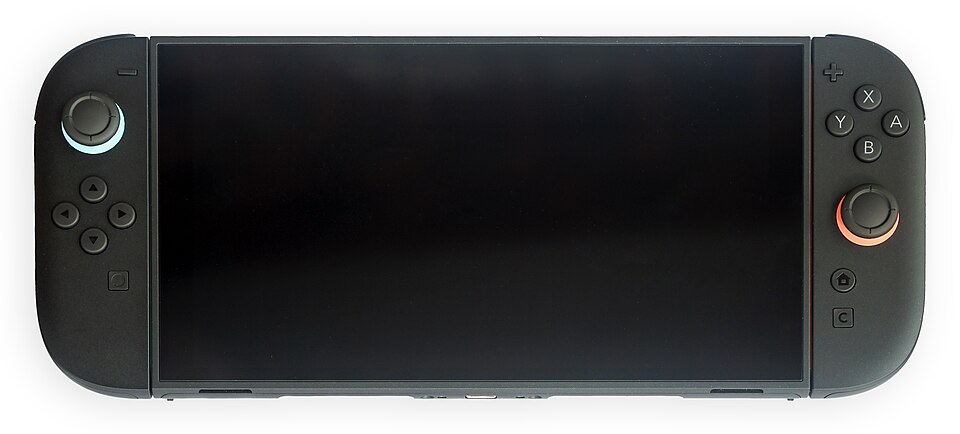

Los límites importan. Está atado (un PC en la misma red tiene que iniciarlo), no sobrevive a un reinicio y no es un jailbreak a nivel de kernel. Se reveló el 22 de octubre, con seguimientos durante el fin de semana. Se espera que Nintendo lo parchee; si usted solo juega, mantenga su consola actualizada.
2. Moonshot empeoró el hackeo de Kimi K3.1 Pro a propósito
El laboratorio chino de AI Moonshot afirma que eliminó los datos de ciberataques del entrenamiento de Kimi K3.1 Pro, manteniendo su capacidad general de programación. En el benchmark interno de seguridad ofensiva de la propia empresa, el modelo obtuvo un 81.0%, frente al 90.5% de una versión sin estas medidas. Dicha cifra es comunicada por la empresa y no ha sido probada de forma independiente.
Moonshot planea publicar los pesos abiertos del modelo para el 4 de noviembre, que es exactamente la razón por la que importan estas medidas de seguridad: una vez que los pesos son públicos, el desarrollador ya no puede supervisar su uso. La empresa también avanza hacia una salida a bolsa en Hong Kong, y el lanzamiento de K3 a principios de este año hizo caer las acciones de chips.
3. Node2Shell: actualice Node.js, Bun y Brotli ahora
CVE-2026-111497, apodado Node2Shell o HTTP2Shell, es un error de corrupción de memoria en la biblioteca de descompresión Brotli. Un flujo comprimido mal formado puede escribir fuera de los límites, lo que en el peor de los casos podría permitir la ejecución remota de código. Tiene una puntuación de 9.2 en CVSS v4. Según los últimos informes, no hay confirmación de que se esté explotando activamente.
La solución es sencilla: actualice. Las versiones parcheadas son Node.js 22.23.4, 24.22.1 y 26.12.1, Bun 1.4.4 y Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Reconstruya también las imágenes de los contenedores y las aplicaciones empaquetadas, ya que una copia enlazada estáticamente seguirá siendo vulnerable hasta que se reconstruya.
4. iPhone Duo: usuarios informan de pantallas plegables rotas
Numerama ha recopilado varios informes de usuarios sobre grietas en la pantalla plegable interior del iPhone Duo de Apple, algunas tras solo unas semanas. Los informes y las fotos parecen auténticos.
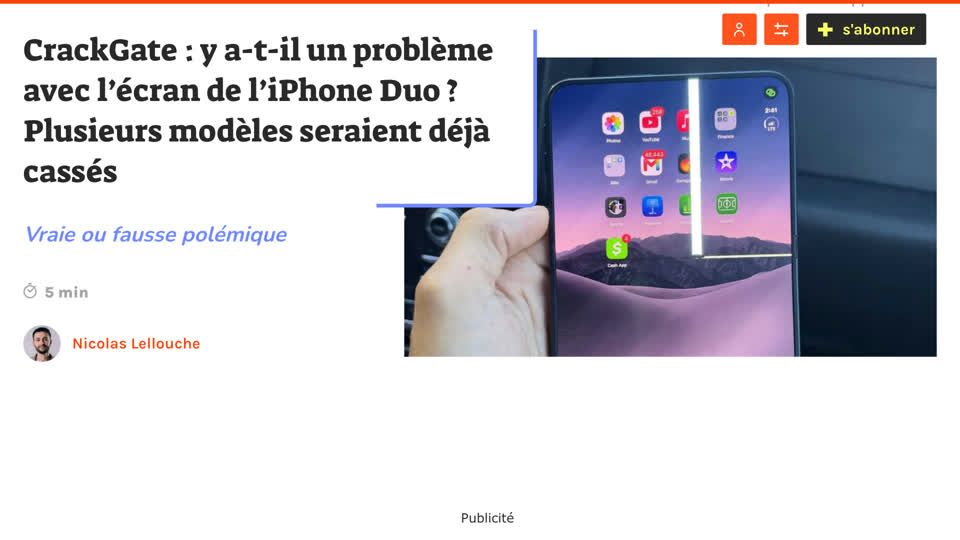
Lo que falta es contexto sobre la escala: no hay datos sobre la tasa de fallos ni una causa confirmada, y Apple no ha hecho comentarios. Un puñado de quejas públicas dice poco sobre millones de dispositivos. Si el suyo está afectado, documéntelo y póngase en contacto con el soporte técnico de Apple mientras esté en garantía.
5. Las cookies robadas eluden contraseñas y 2FA
Cuando usted inicia sesión, un sitio web proporciona a su navegador una cookie de sesión para que no tenga que volver a identificarse. El malware que roba esa cookie permite a los ciberdelincuentes reutilizar su sesión sin su contraseña ni su código de doble factor. NordVPN dijo a The Guardian que encontró 52 000 millones de cookies robadas en datos que circulaban por internet en el año hasta junio.
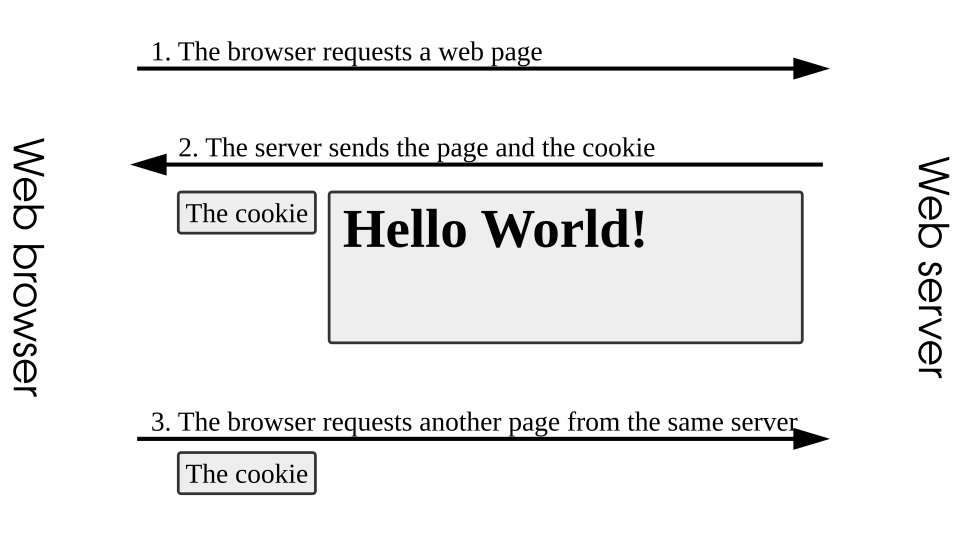

No se trata de un nuevo día cero, sino de una técnica común. Defensa práctica: cierre las sesiones que no utilice, revise los dispositivos activos en sus cuentas importantes, mantenga actualizados su navegador y su antivirus y tenga cuidado con el software pirata y las extensiones desconocidas, que son la vía habitual de entrada de los ladrones de información.
Deja una respuesta