مرور آخر هفته ما از دنیای فناوری و AI: یک محقق توانست برنامههای غیررسمی (homebrew) و بازی DOOM را روی یک Switch 2 بدون باز کردن آن اجرا کند، یک آزمایشگاه چینی عمداً مدل جدید خود را در زمینه هک تضعیف کرد، و یک باگ Brotli نشان میدهد که زمان بهروزرسانی Node.js فرا رسیده است. بهعلاوه، گزارشهایی از ترکخوردگی صفحهنمایش iPhone Duo و اینکه چرا کوکیهای سرقتشده از ورود دومرحلهای عبور میکنند.
۱. جیلبریک نرمافزاری Switch 2
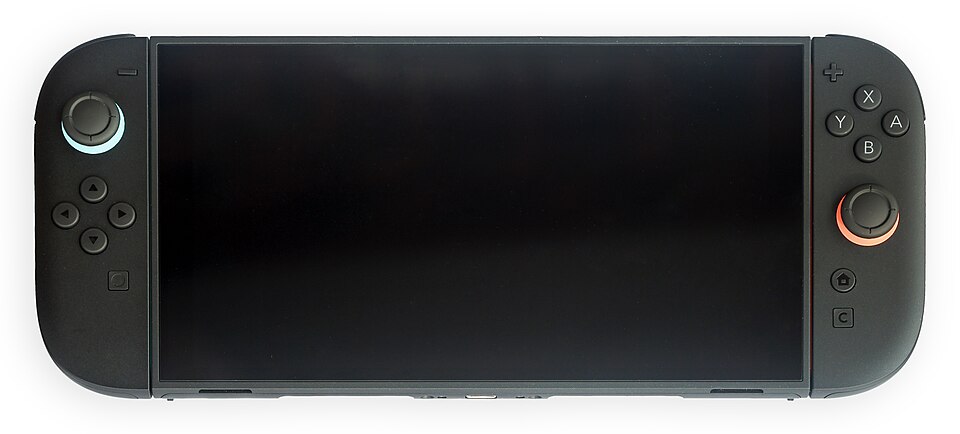
سامی حاجیحمید (pepsipu)، محقق امنیت، «ns2jb» را به نمایش گذاشته است که آن را اولین جیلبریک Nintendo Switch 2 مینامد. این جیلبریک روی فریمور 23.0.1 کار میکند و نیازی به تغییرات سختافزاری ندارد: این روش اپلیکیشن برنامهنویسی SmileBASIC 4 را با سرویس سیستم فایل کنسول پیوند میدهد. دموها اجرای برنامههای غیررسمی، شخصیتهای ماد شده در Mario Kart World و بازی DOOM را نشان میدهند.
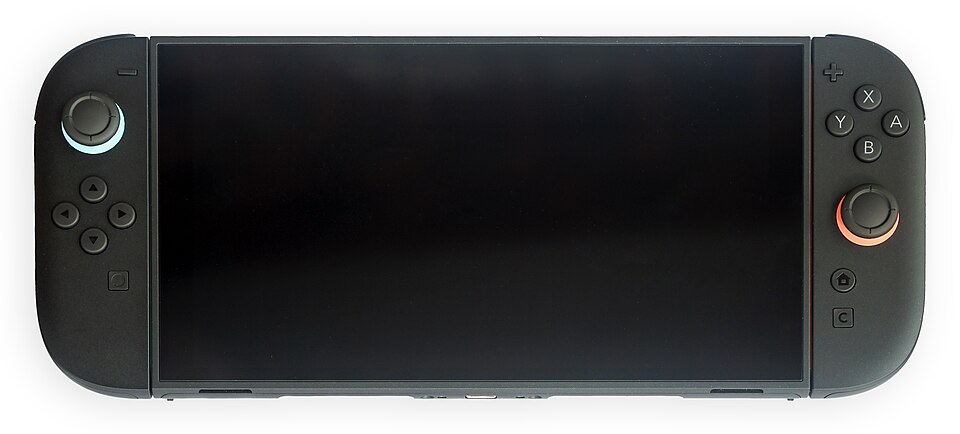

محدودیتها مهم هستند. این یک جیلبریک از نوع متصل (tethered) است (یک رایانه در همان شبکه باید آن را راهاندازی کند)، پس از راهاندازی مجدد کنسول از بین میرود و یک جیلبریک در سطح هسته (kernel) نیست. این موضوع در ۲۲ اکتبر فاش شد و پیگیریهای آن در طول آخر هفته ادامه یافت. انتظار میرود نینتندو آن را وصله کند؛ اگر فقط بازی میکنید، کنسول خود را بهروز نگه دارید.
۲. شرکت Moonshot عمداً Kimi K3.1 Pro را در زمینه هک تضعیف کرد
آزمایشگاه چینی AI به نام Moonshot میگوید که دادههای حملات سایبری را از آموزش Kimi K3.1 Pro حذف کرده است، در حالی که توانایی کدنویسی عمومی آن را حفظ کرده است. در بنچمارک امنیت تهاجمی داخلی این شرکت، مدل امتیاز ۸۱٫۰٪ را کسب کرد که نسبت به نسخه بدون این اقدامات (۹۰٫۵٪) کاهش یافته است. این رقم توسط خود شرکت گزارش شده و بهطور مستقل آزمایش نشده است.
شرکت Moonshot قصد دارد وزنهای باز این مدل را تا ۴ نوامبر منتشر کند، و دقیقاً به همین دلیل است که این اقدامات امنیتی اهمیت دارند: پس از انتشار وزنها، توسعهدهنده دیگر نمیتواند بر نحوه استفاده از آن نظارت کند. این شرکت همچنین در حال حرکت به سمت عرضه اولیه سهام (IPO) در هنگکنگ است و عرضه K3 در اوایل سال جاری باعث افت سهام شرکتهای تراشهسازی شد.
۳. آسیبپذیری Node2Shell: همین حالا Node.js، Bun و Brotli را بهروزرسانی کنید
شناسه CVE-2026-111497، ملقب به Node2Shell یا HTTP2Shell، یک باگ تخریب حافظه در کتابخانه خارجسازی از حالت فشرده Brotli است. یک استریم فشرده دستکاریشده میتواند منجر به نوشتن خارج از محدوده شود، که در بدترین حالت ممکن است امکان اجرای کد از راه دور را فراهم کند. این باگ در سیستم CVSS v4 امتیاز ۹٫۲ را دریافت کرده است. طبق آخرین گزارشها، هنوز هیچ سوءاستفاده تاییدشدهای از آن در دنیای واقعی گزارش نشده است.
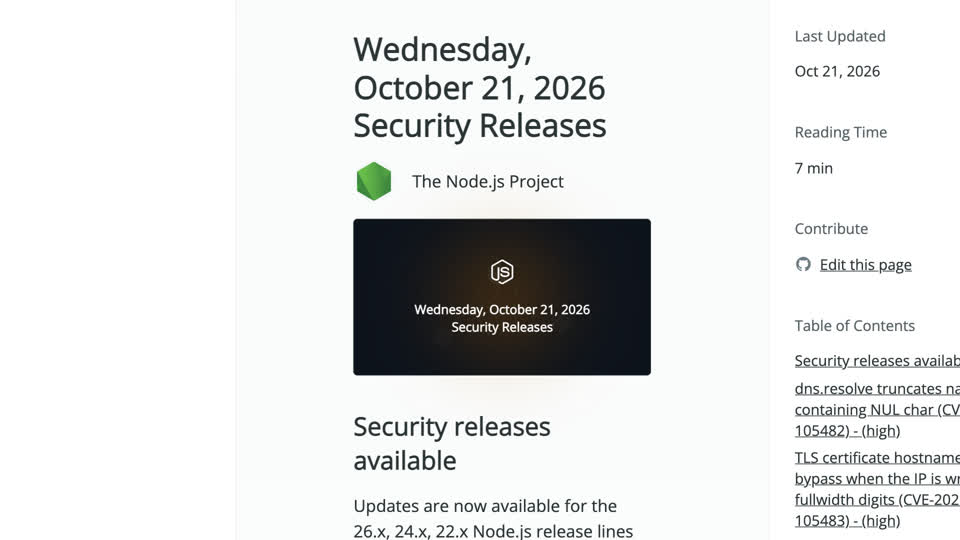
راهحل ساده است: بهروزرسانی کنید. نسخههای وصلهشده شامل Node.js (22.23.4، 24.22.1 و 26.12.1)، Bun (1.4.4) و Python Brotli (1.2.1) (همچنین brotlicffi 1.2.1.0) هستند. تصاویر کانتینر (container) و برنامههای باندلشده را نیز دوباره بیلد کنید، زیرا یک کپی لینکشده بهصورت استاتیک تا زمانی که دوباره ساخته نشود، آسیبپذیر باقی میماند.
۴. گزارشهای کاربران از ترکخوردگی نمایشگرهای تاشو iPhone Duo
وبسایت Numerama چندین گزارش از کاربران درباره ترکخوردگی نمایشگر تاشو داخلی iPhone Duo اپل جمعآوری کرده است که برخی از آنها تنها پس از چند هفته استفاده رخ دادهاند. گزارشها و عکسها واقعی به نظر میرسند.
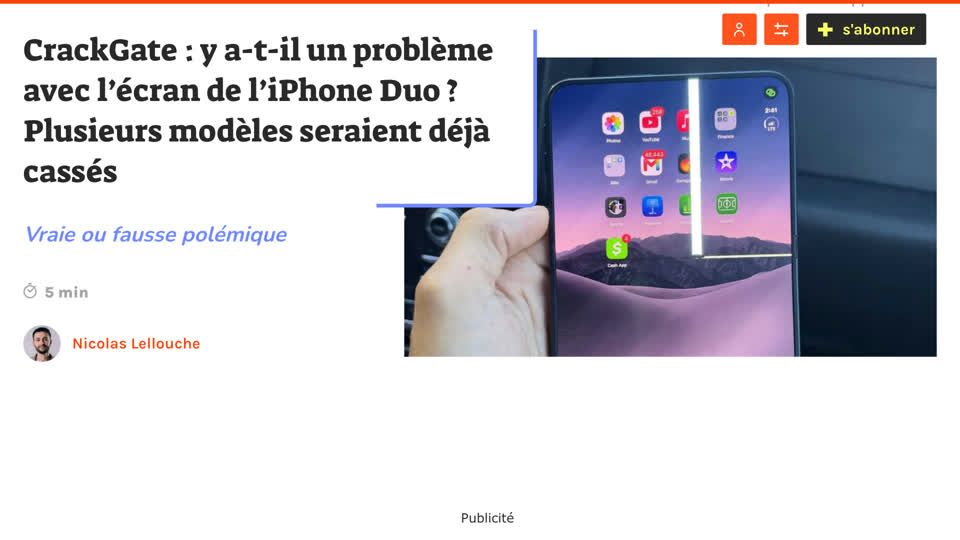
آنچه در این میان مشخص نیست، گستردگی مشکل است: هیچ دادهای از نرخ خرابی و هیچ علت تاییدشدهای وجود ندارد و اپل نیز در این باره اظهار نظری نکرده است. تعداد انگشتشماری از شکایات عمومی اطلاعات زیادی درباره میلیونها دستگاه ارائه نمیدهند. اگر دستگاه شما نیز تحت تاثیر قرار گرفته است، آن را مستند کرده و تا زمانی که دارای گارانتی است با پشتیبانی اپل تماس بگیرید.
۵. عبور کوکیهای سرقتشده از گذرواژهها و احراز هویت دومرحلهای (2FA)
وقتی وارد سایتی میشوید، وبسایت یک کوکی نشست (session) به مرورگر شما میدهد تا مجبور نباشید دوباره وارد شوید. بدافزاری که این کوکی را سرقت میکند، به مجرمان اجازه میدهد بدون نیاز به گذرواژه یا کد دومرحلهای شما، از نشست شما دوباره استفاده کنند. شرکت NordVPN به روزنامه گاردین گفته است که در سال منتهی به ماه ژوئن، ۵۲ میلیارد کوکی سرقتشده را در میان دادههای در حال گردش در فضای آنلاین پیدا کرده است.
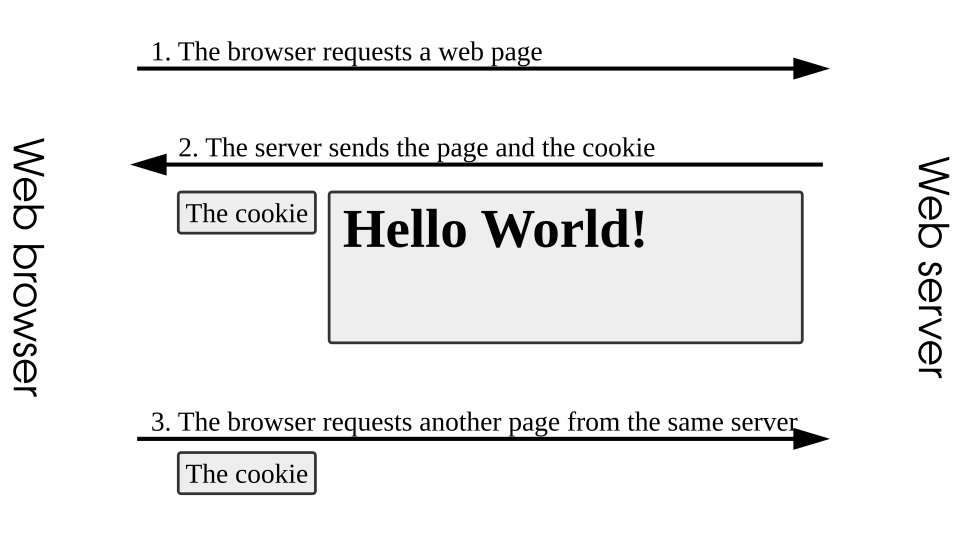

این یک آسیبپذیری روز صفر (zero-day) جدید نیست، بلکه یک تکنیک رایج است. دفاع عملی: از نشستهایی که استفاده نمیکنید خارج شوید، دستگاههای فعال در حسابهای مهم خود را بررسی کنید، مرورگر و آنتیویروس خود را بهروز نگه دارید و مراقب نرمافزارهای کرکشده و افزونههای ناشناس باشید که معمولاً راه اصلی نفوذ بدافزارهای سرقت اطلاعات (info-stealers) هستند.
دیدگاهتان را بنویسید