Наш обзор новостей за выходные в сфере технологий и AI: исследователь запустил homebrew-приложения и DOOM на Switch 2 без вскрытия консоли, китайская лаборатория намеренно ухудшила хакерские способности своей новой модели, а из-за ошибки в Brotli пришло время обновить Node.js. Кроме того, сообщения о треснувших экранах iPhone Duo и о том, почему украденные файлы cookie обходят двухфакторную аутентификацию.
1. Программный джейлбрейк Switch 2
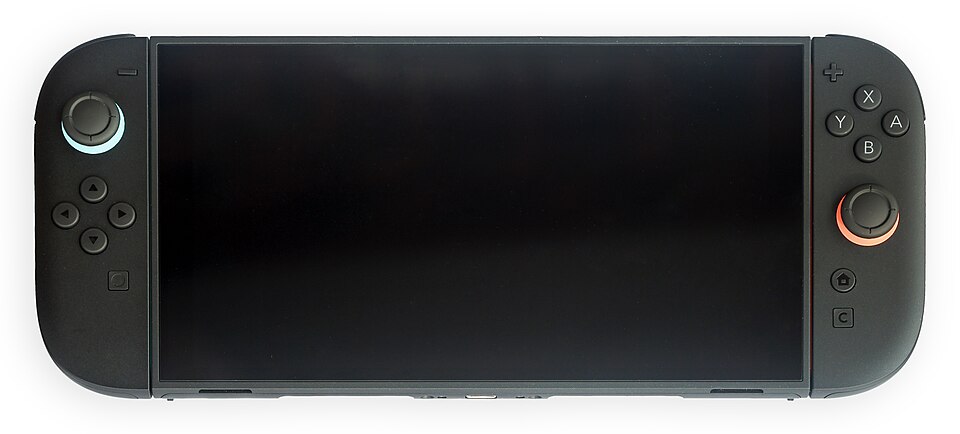
Специалист по кибербезопасности Сэмми Хаджхамид (pepsipu) продемонстрировал «ns2jb», который он называет первым джейлбрейком для Nintendo Switch 2. Он работает на прошивке 23.0.1 и не требует аппаратных модификаций: он связывает приложение для программирования SmileBASIC 4 с системной службой файловой системы консоли. Демонстрации показывают работу homebrew, модифицированных персонажей Mario Kart World и DOOM.
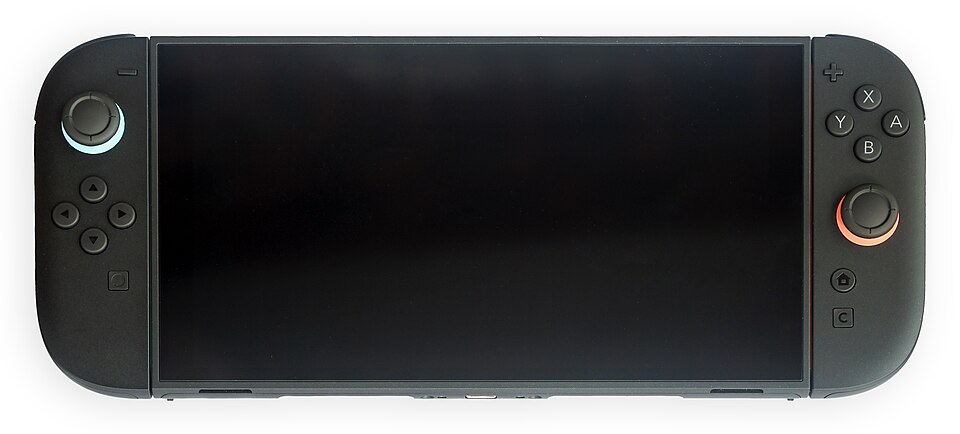

Ограничения имеют значение. Это привязанный джейлбрейк (для запуска требуется ПК в той же сети), он не сохраняется после перезагрузки и не работает на уровне ядра. Об уязвимости стало известно 22 октября, а на выходных появились дополнительные подробности. Ожидается, что Nintendo выпустит патч; если вы просто играете в игры, регулярно обновляйте свою консоль.
2. Moonshot намеренно ухудшила хакерские способности Kimi K3.1 Pro
Китайская AI-лаборатория Moonshot заявила, что удалила данные о кибератаках из обучающей выборки Kimi K3.1 Pro, сохранив при этом общие навыки программирования. В собственном внутреннем бенчмарке компании по наступательной безопасности модель набрала 81,0% по сравнению с 90,5% для версии без этих мер. Эта цифра предоставлена самой компанией и не проходила независимого тестирования.
Moonshot планирует опубликовать открытые веса модели к 4 ноября, и именно поэтому меры безопасности так важны: как только веса станут общедоступными, разработчик больше не сможет контролировать их использование. Компания также готовится к IPO в Гонконге, а запуск ее модели K3 ранее в этом году привел к падению акций производителей чипов.
3. Node2Shell: обновите Node.js, Bun и Brotli прямо сейчас
CVE-2026-111497, получившая названия Node2Shell или HTTP2Shell, представляет собой ошибку повреждения памяти в библиотеке декомпрессии Brotli. Некорректно сформированный сжатый поток данных может вызвать запись за пределами выделенной памяти, что в худшем случае может привести к удаленному выполнению кода. Уязвимость получила оценку 9,2 по шкале CVSS v4. По последним данным, подтвержденных случаев эксплуатации в реальных условиях пока нет.
Решение простое: обновитесь. Исправленные версии — это Node.js 22.23.4, 24.22.1 и 26.12.1, Bun 1.4.4 и Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Также необходимо пересобрать образы контейнеров и связанные приложения, поскольку статически скомпонованная копия остается уязвимой до момента пересборки.
4. iPhone Duo: пользователи сообщают о трещинах на складных экранах
Издание Numerama собрало несколько сообщений от пользователей о трещинах на внутреннем складном дисплее Apple iPhone Duo, причем у некоторых они появились всего через пару недель использования. Отчеты и фотографии выглядят подлинными.
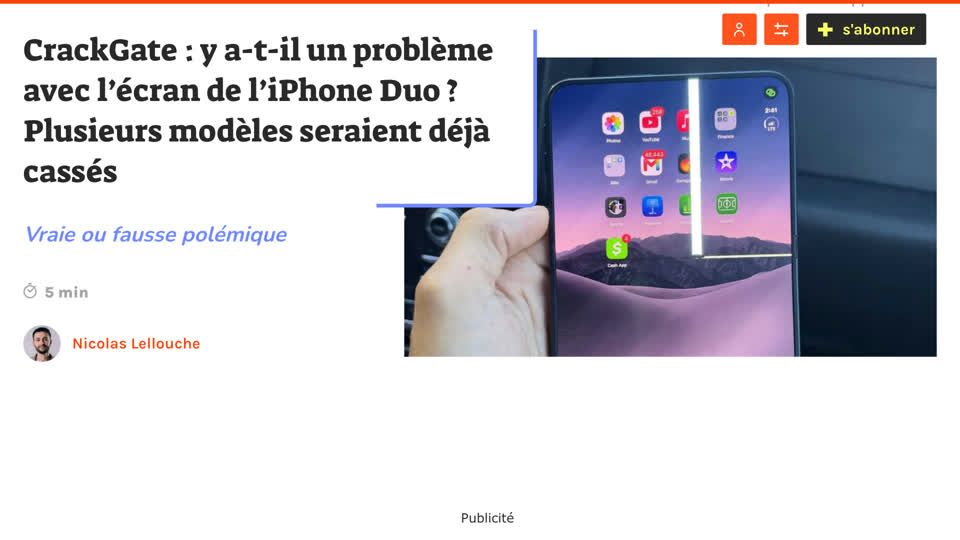
Чего не хватает, так это понимания масштаба проблемы: нет данных о проценте брака, нет подтвержденной причины, а Apple пока никак не прокомментировала ситуацию. Горстка публичных жалоб мало что говорит о миллионах устройств. Если вы столкнулись с подобным, задокументируйте это и обратитесь в службу поддержки Apple, пока устройство находится на гарантии.
5. Украденные файлы cookie обходят пароли и 2FA
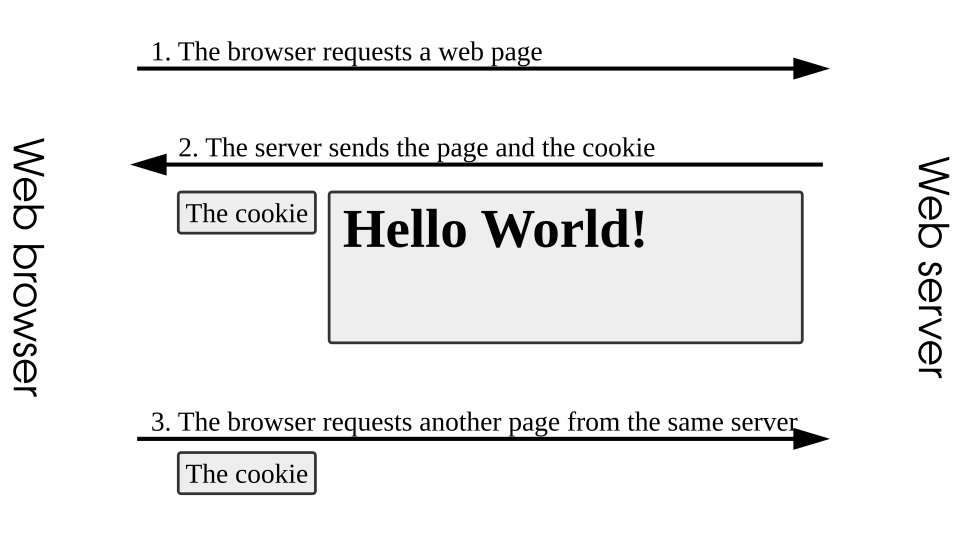
Когда вы авторизуетесь, веб-сайт передает вашему браузеру файл cookie сессии, чтобы вам не приходилось входить в систему заново. Вредоносное ПО, крадущее этот файл, позволяет злоумышленникам повторно использовать вашу сессию без знания пароля или кода двухфакторной аутентификации. Компания NordVPN сообщила The Guardian, что за год по июнь включительно она обнаружила 52 миллиарда украденных файлов cookie в данных, циркулирующих в сети.

Это не новая уязвимость нулевого дня, а весьма распространенный метод. Практическая защита: выходите из сессий, которые вы не используете, проверяйте активные устройства в своих важных учетных записях, регулярно обновляйте браузер и антивирус, а также будьте осторожны с пиратским ПО и неизвестными расширениями, так как именно таким образом обычно проникают инфостилеры.
Добавить комментарий