Unser Wochenendrückblick zu Tech und AI: Ein Forscher führte Homebrew und DOOM auf einer Switch 2 aus, ohne sie zu öffnen. Ein chinesisches Labor hat sein neues Modell absichtlich schlechter im Hacken gemacht, und ein Brotli-Bug bedeutet, dass es Zeit für ein Node.js-Update ist. Außerdem: Berichte über gerissene Bildschirme beim iPhone Duo und warum gestohlene Cookies das Zwei-Faktor-Login umgehen.
1. Software-Jailbreak für die Switch 2
Der Sicherheitsforscher Sammy Hajhamid (pepsipu) hat „ns2jb“ demonstriert, was er als den ersten Jailbreak der Nintendo Switch 2 bezeichnet. Er funktioniert auf der Firmware 23.0.1 und erfordert keine Hardware-Modifikation: Er verknüpft die Programmier-App SmileBASIC 4 mit dem Dateisystemdienst der Konsole. Demos zeigen Homebrew, gemoddete Charaktere für Mario Kart World und DOOM.

Die Einschränkungen sind wichtig. Er ist tethered (ein PC im selben Netzwerk muss ihn starten), übersteht keinen Neustart und ist kein Jailbreak auf Kernel-Ebene. Er wurde am 22. Oktober veröffentlicht, mit weiteren Details am Wochenende. Es wird erwartet, dass Nintendo einen Patch veröffentlicht; wenn Sie nur Spiele spielen, halten Sie Ihre Konsole einfach auf dem neuesten Stand.
2. Moonshot hat Kimi K3.1 Pro absichtlich schlechter im Hacken gemacht
Das chinesische AI-Labor Moonshot gibt an, Daten zu Cyberangriffen aus dem Training von Kimi K3.1 Pro entfernt zu haben, während die allgemeinen Programmierfähigkeiten erhalten blieben. Im unternehmensinternen Benchmark für offensive Sicherheit erreichte das Modell 81,0 %, verglichen mit 90,5 % für eine Version ohne diese Maßnahmen. Dieser Wert wurde vom Unternehmen gemeldet und nicht unabhängig getestet.
Moonshot plant, die Open Weights des Modells bis zum 4. November zu veröffentlichen, und genau deshalb sind diese Schutzmaßnahmen wichtig: Sobald die Gewichte veröffentlicht sind, kann der Entwickler die Nutzung nicht mehr überwachen. Das Unternehmen strebt zudem einen Börsengang in Hongkong an, und der Start von K3 Anfang dieses Jahres hat Chip-Aktien belastet.
3. Node2Shell: Aktualisieren Sie jetzt Node.js, Bun und Brotli
CVE-2026-111497, mit dem Spitznamen Node2Shell oder HTTP2Shell, ist ein Fehler der Speicherkorruption in der Brotli-Dekomprimierungsbibliothek. Ein fehlerhafter komprimierter Stream kann über die Grenzen hinaus schreiben, was im schlimmsten Fall eine Remote-Code-Ausführung ermöglichen könnte. Die Schwachstelle wird im CVSS v4 mit 9,2 bewertet. Nach aktuellen Berichten gibt es keine bestätigten Ausnutzungen in freier Wildbahn.
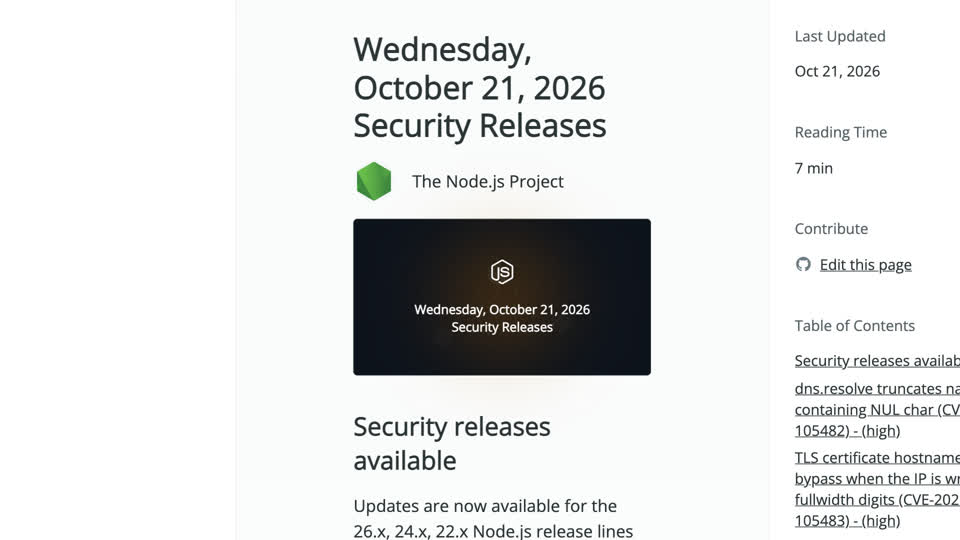
Die Lösung ist einfach: Führen Sie ein Update durch. Gepatchte Versionen sind Node.js 22.23.4, 24.22.1 und 26.12.1, Bun 1.4.4 sowie Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Erstellen Sie auch Container-Images und gebündelte Apps neu, da eine statisch gelinkte Kopie anfällig bleibt, bis sie neu kompiliert wird.
4. iPhone Duo: Nutzer berichten von gerissenen faltbaren Displays
Numerama hat mehrere Nutzerberichte über Risse auf dem inneren faltbaren Display von Apples iPhone Duo gesammelt, einige davon nach nur wenigen Wochen. Die Berichte und Fotos wirken authentisch.
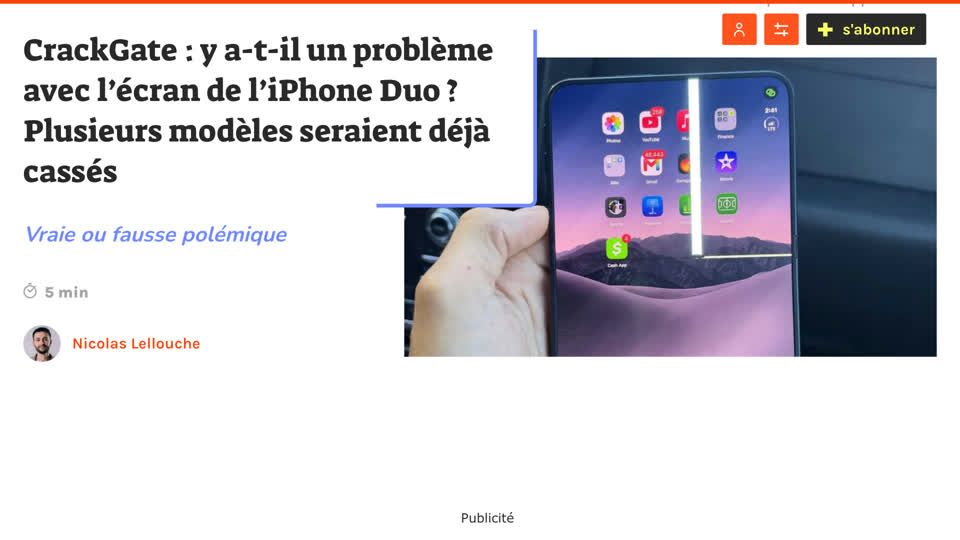
Was fehlt, ist die Größenordnung: Es gibt keine Daten zur Ausfallrate, keine bestätigte Ursache und Apple hat sich noch nicht dazu geäußert. Eine Handvoll öffentlicher Beschwerden sagt wenig über Millionen von Geräten aus. Wenn Ihr Gerät betroffen ist, dokumentieren Sie es und kontaktieren Sie den Apple-Support während der Garantiezeit.
5. Gestohlene Cookies umgehen Passwörter und 2FA
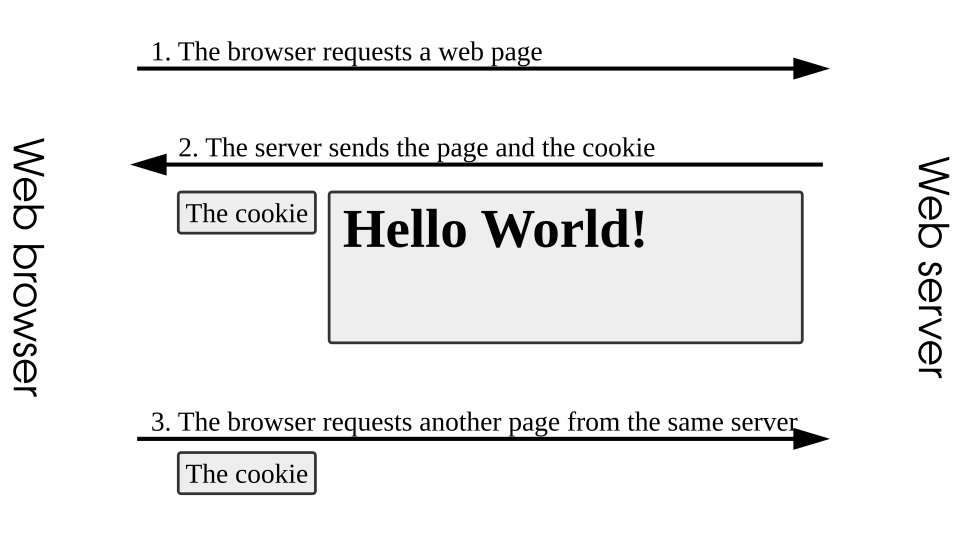
Wenn Sie sich einloggen, gibt eine Website Ihrem Browser ein Session-Cookie, damit Sie sich nicht erneut anmelden müssen. Malware, die dieses Cookie stiehlt, ermöglicht es Kriminellen, Ihre Sitzung ohne Ihr Passwort oder Ihren Zwei-Faktor-Code wiederzuverwenden. NordVPN teilte The Guardian mit, dass in den bis Juni zirkulierenden Onlinedaten innerhalb eines Jahres 52 Milliarden gestohlene Cookies gefunden wurden.

Dies ist keine neue Zero-Day-Lücke, sondern eine gängige Technik. Praktische Verteidigung: Loggen Sie sich aus Sitzungen aus, die Sie nicht nutzen, überprüfen Sie aktive Geräte in Ihren wichtigen Konten, halten Sie Ihren Browser und Ihr Antivirenprogramm auf dem neuesten Stand und seien Sie vorsichtig bei raubkopierter Software und unbekannten Erweiterungen – den üblichen Wegen, über die Info-Stealer auf das System gelangen.
Schreibe einen Kommentar