Notre revue du week-end sur la tech et l’AI : un chercheur a fait tourner des homebrews et DOOM sur une Switch 2 sans l’ouvrir, un laboratoire chinois a volontairement rendu son nouveau modèle moins performant en piratage, et un bug dans Brotli signifie qu’il est temps de mettre à jour Node.js. En plus : les signalements d’écrans fissurés sur l’iPhone Duo et pourquoi les cookies volés contournent la double authentification.
1. La Switch 2 débridée de manière logicielle
Le chercheur en sécurité Sammy Hajhamid (pepsipu) a présenté « ns2jb », qu’il décrit comme le premier jailbreak de la Nintendo Switch 2. Il fonctionne sur le firmware 23.0.1 et ne nécessite aucune modification matérielle : il associe l’application de programmation SmileBASIC 4 au service de système de fichiers de la console. Les démonstrations montrent l’exécution de homebrews, de personnages modifiés de Mario Kart World et de DOOM.

Les limites sont importantes. Il s’agit d’un jailbreak de type tethered (un PC sur le même réseau doit le lancer), il ne survit pas à un redémarrage et il ne s’agit pas d’un jailbreak au niveau du noyau. Il a été révélé le 22 octobre, avec de nouveaux développements au cours du week-end. Nintendo devrait publier un correctif ; si vous ne faites que jouer à des jeux, maintenez votre console à jour.
2. Moonshot a délibérément détérioré les capacités de Kimi K3.1 Pro en hacking
Le laboratoire d’AI chinois Moonshot indique avoir retiré les données de cyberattaques de l’entraînement de Kimi K3.1 Pro tout en conservant ses capacités générales en codage. Sur le benchmark interne de sécurité offensive de l’entreprise, le modèle a obtenu un score de 81,0 %, contre 90,5 % pour une version sans ces mesures. Ce chiffre est communiqué par l’entreprise et n’a pas été testé de manière indépendante.
Moonshot prévoit de publier les poids ouverts du modèle d’ici le 4 novembre, ce qui explique précisément l’importance de ces garde-fous : une fois les poids publiés, le développeur ne peut plus contrôler son utilisation. L’entreprise se dirige également vers une introduction en bourse à Hong Kong, et le lancement de son K3 plus tôt cette année a fait chuter les actions du secteur des puces.
3. Node2Shell : mettez à jour Node.js, Bun et Brotli dès maintenant
La CVE-2026-111497, surnommée Node2Shell ou HTTP2Shell, est une faille de corruption de mémoire dans la bibliothèque de décompression Brotli. Un flux compressé malformé peut provoquer une écriture hors limites, ce qui, dans le pire des cas, peut permettre l’exécution de code à distance. Elle a reçu une note de 9,2 sur l’échelle CVSS v4. D’après les derniers rapports, il n’y a aucune exploitation confirmée dans la nature.
La solution est simple : effectuez une mise à jour. Les versions corrigées sont Node.js 22.23.4, 24.22.1 et 26.12.1, Bun 1.4.4 et Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Recompilez également vos images de conteneurs et vos applications packagées, car une copie liée statiquement reste vulnérable jusqu’à sa recompilation.
4. iPhone Duo : des utilisateurs signalent des fissures sur l’écran pliant
Numerama a recueilli plusieurs témoignages d’utilisateurs signalant des fissures sur l’écran pliant interne de l’iPhone Duo d’Apple, parfois après seulement quelques semaines. Les témoignages et les photos semblent authentiques.
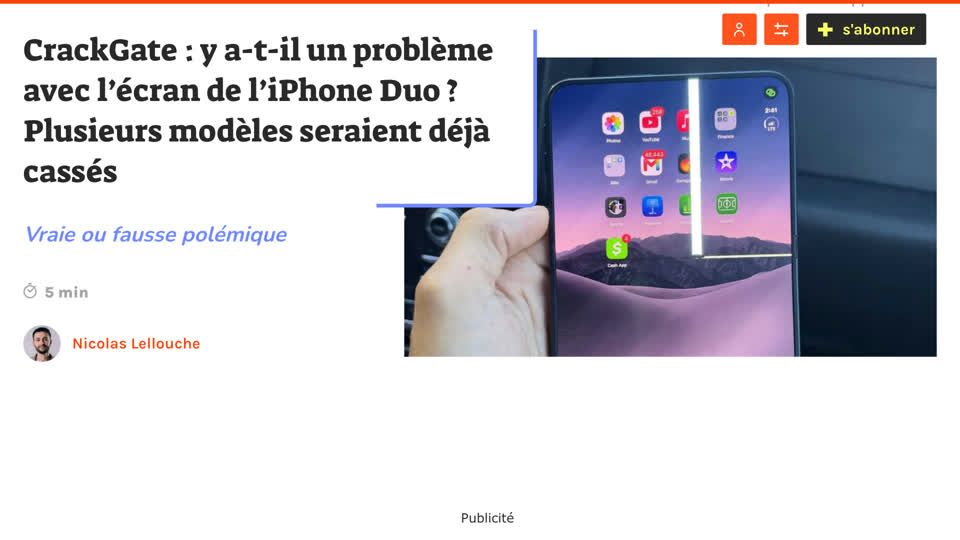
Ce qui manque, c’est l’échelle du problème : il n’y a pas de données sur le taux de panne ni de cause confirmée, et Apple n’a pas fait de commentaire. Une poignée de plaintes publiques ne dit pas grand-chose sur des millions d’appareils. Si le vôtre est concerné, documentez le problème et contactez l’assistance Apple pendant que l’appareil est sous garantie.
5. Les cookies volés contournent les mots de passe et l’authentification à double facteur (2FA)
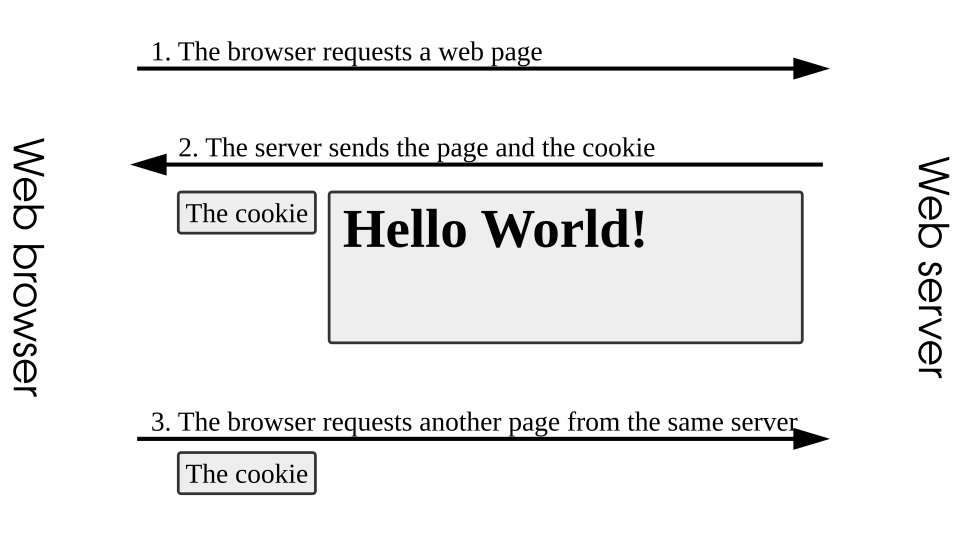
Lorsque vous vous connectez, un site web donne à votre navigateur un cookie de session afin que vous n’ayez pas à vous reconnecter. Les malwares qui dérobent ce cookie permettent aux criminels de réutiliser votre session sans votre mot de passe ni votre code à deux facteurs. NordVPN a déclaré à The Guardian avoir trouvé 52 milliards de cookies volés dans des données circulant en ligne sur la période allant jusqu’à juin.

Il ne s’agit pas d’une nouvelle faille zero-day, mais d’une technique courante. Défense pratique : déconnectez-vous des sessions que vous n’utilisez pas, passez en revue les appareils actifs sur vos comptes importants, maintenez votre navigateur et votre antivirus à jour et faites attention aux logiciels piratés et aux extensions inconnues, qui sont les moyens habituels par lesquels les info-stealers arrivent sur vos appareils.
Laisser un commentaire