La nostra rassegna del weekend su tecnologia e AI: un ricercatore ha eseguito homebrew e DOOM su una Switch 2 senza aprirla, un laboratorio cinese ha reso il suo nuovo modello intenzionalmente meno abile nell’hacking e un bug di Brotli indica che è giunto il momento di aggiornare Node.js. Inoltre, le segnalazioni sugli schermi incrinati dell’iPhone Duo e il motivo per cui i cookie rubati aggirano l’accesso a due fattori.
1. Switch 2 sbloccata via software
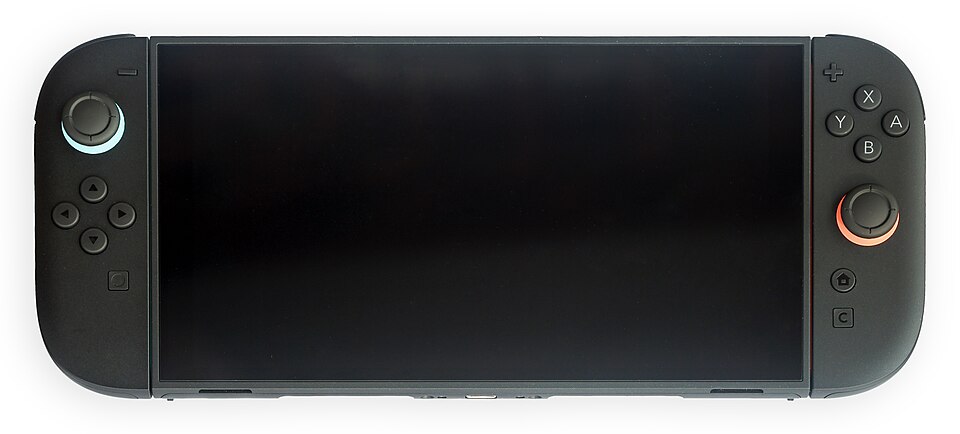
Il ricercatore di sicurezza Sammy Hajhamid (pepsipu) ha mostrato “ns2jb”, che lui definisce il primo jailbreak della Nintendo Switch 2. Funziona sul firmware 23.0.1 e non richiede modifiche hardware: concatena l’app di programmazione SmileBASIC 4 con il servizio di file system della console. Le demo mostrano homebrew, personaggi modificati di Mario Kart World e DOOM.
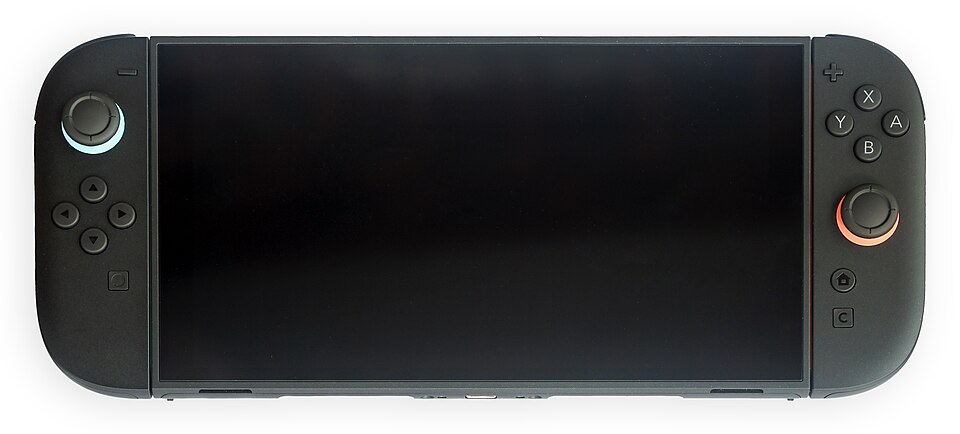

I limiti sono importanti. È di tipo tethered (deve essere avviato da un PC sulla stessa rete), non sopravvive a un riavvio e non è un jailbreak a livello di kernel. È stato divulgato il 22 ottobre, con ulteriori sviluppi durante il fine settimana. È probabile che Nintendo rilasci una patch; se Lei si limita a giocare, mantenga aggiornata la Sua console.
2. Moonshot ha reso Kimi K3.1 Pro meno abile nell’hacking, di proposito
Il laboratorio di AI cinese Moonshot afferma di aver rimosso i dati sugli attacchi informatici dall’addestramento di Kimi K3.1 Pro, pur mantenendo le capacità generali di programmazione. Nel benchmark interno di sicurezza offensiva dell’azienda, il modello ha ottenuto l’81,0%, in calo rispetto al 90,5% di una versione sprovvista di queste misure. Questo dato è stato riportato dall’azienda e non è stato testato in modo indipendente.
Moonshot prevede di pubblicare i pesi aperti del modello entro il 4 novembre, ed è proprio per questo che le misure di salvaguardia sono importanti: una volta resi pubblici i pesi, lo sviluppatore non può più monitorarne l’utilizzo. L’azienda si sta inoltre muovendo verso un’IPO a Hong Kong e il lancio di K3 all’inizio di quest’anno ha fatto crollare le azioni del settore chip.
3. Node2Shell: aggiorni subito Node.js, Bun e Brotli
La CVE-2026-111497, soprannominata Node2Shell o HTTP2Shell, è un bug di corruzione della memoria nella libreria di decompressione Brotli. Un flusso compresso malformato può scrivere oltre i limiti consentiti, il che nel peggiore dei casi potrebbe consentire l’esecuzione di codice da remoto. Ha un punteggio di 9.2 nel CVSS v4. Stando agli ultimi rapporti, non vi è alcuno sfruttamento confermato in circolazione.
La soluzione è semplice: effettui l’aggiornamento. Le versioni corrette sono Node.js 22.23.4, 24.22.1 e 26.12.1, Bun 1.4.4 e Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Ricompili anche le immagini dei container e le app in bundle, poiché una copia collegata staticamente rimane vulnerabile finché non viene ricompilata.
4. iPhone Duo: gli utenti segnalano schermi pieghevoli incrinati
Numerama ha raccolto diverse segnalazioni di utenti riguardo a crepe sul display pieghevole interno dell’iPhone Duo di Apple, alcune dopo solo poche settimane. Le segnalazioni e le foto sembrano autentiche.
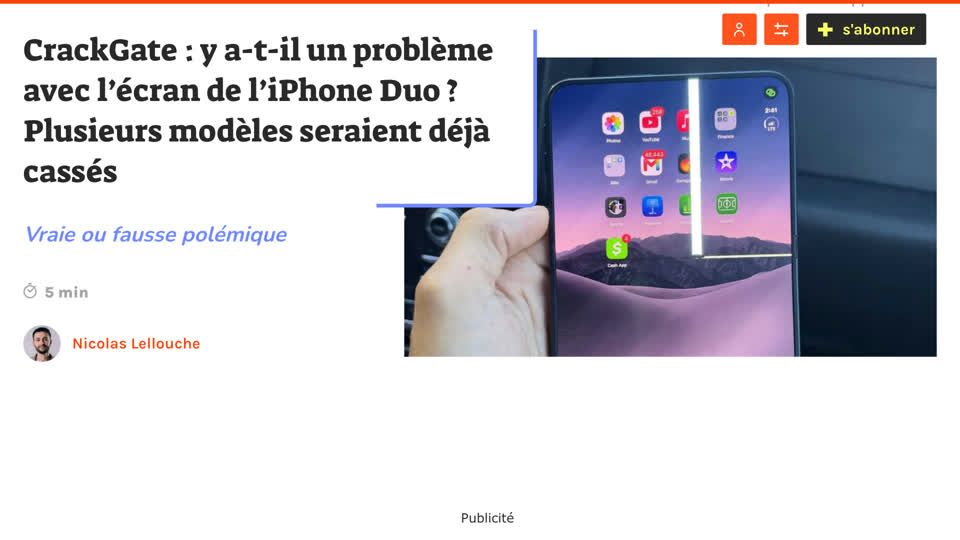
Ciò che manca è la scala del problema: non ci sono dati sui tassi di guasto né una causa confermata, e Apple non ha commentato. Una manciata di lamentele pubbliche dice poco su milioni di dispositivi. Se il Suo dispositivo è interessato, lo documenti e contatti il supporto Apple mentre è ancora in garanzia.
5. I cookie rubati aggirano le password e la 2FA
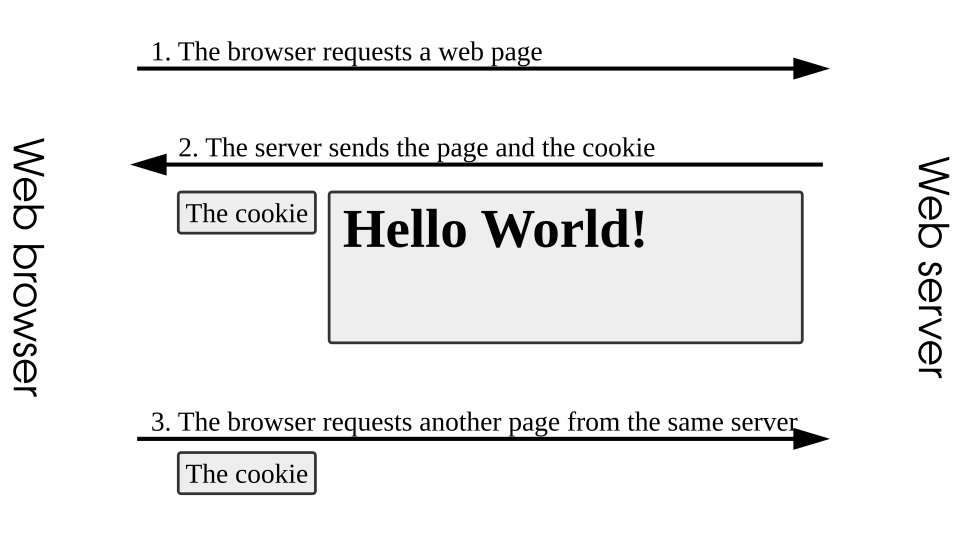
Quando Lei effettua l’accesso, un sito web fornisce al Suo browser un cookie di sessione affinché non debba accedere di nuovo. I malware che rubano quel cookie consentono ai criminali di riutilizzare la Sua sessione senza la Sua password o il Suo codice a due fattori. NordVPN ha dichiarato a The Guardian di aver trovato 52 miliardi di cookie rubati nei dati circolanti online nell’anno fino a giugno.

Non si tratta di un nuovo zero-day ma di una tecnica comune. Difesa pratica: si disconnetta dalle sessioni che non utilizza, controlli i dispositivi attivi nei Suoi account importanti, mantenga aggiornati il Suo browser e l’antivirus e faccia attenzione ai software piratati e alle estensioni sconosciute, che sono i mezzi abituali con cui arrivano gli info-stealer.
Lascia un commento