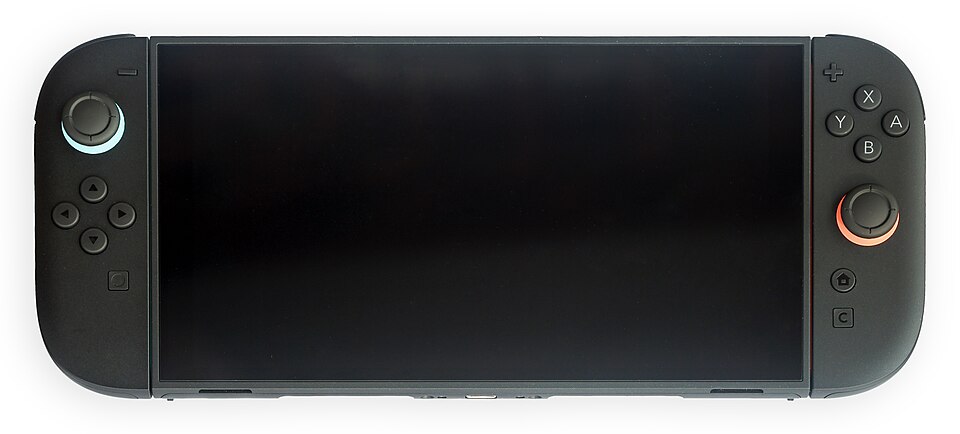
이번 주말 기술 및 AI 소식 리뷰입니다. 한 연구원이 기기를 분해하지 않고 스위치 2(Switch 2)에서 홈브루와 DOOM을 실행하는 데 성공했으며, 중국의 한 연구소는 새로운 AI 모델의 해킹 능력을 의도적으로 제한했습니다. 또한 Brotli 버그로 인해 Node.js를 업데이트해야 할 시점입니다. 더불어 iPhone Duo의 화면 균열 보고와 탈취된 쿠키가 어떻게 이중 인증 로그인을 우회하는지 알아봅니다.
1. 소프트웨어로 스위치 2 탈옥 성공
보안 연구원 Sammy Hajhamid(pepsipu)가 닌텐도 스위치 2의 첫 번째 탈옥인 “ns2jb”를 공개했습니다. 이 탈옥은 펌웨어 23.0.1에서 작동하며 하드웨어 개조가 필요 없습니다. SmileBASIC 4 프로그래밍 앱과 콘솔의 파일 시스템 서비스를 연쇄적으로 연결하는 방식을 사용합니다. 데모 영상에서는 홈브루, 모딩된 마리오 카트 월드 캐릭터, 그리고 DOOM을 실행하는 모습을 보여주었습니다.
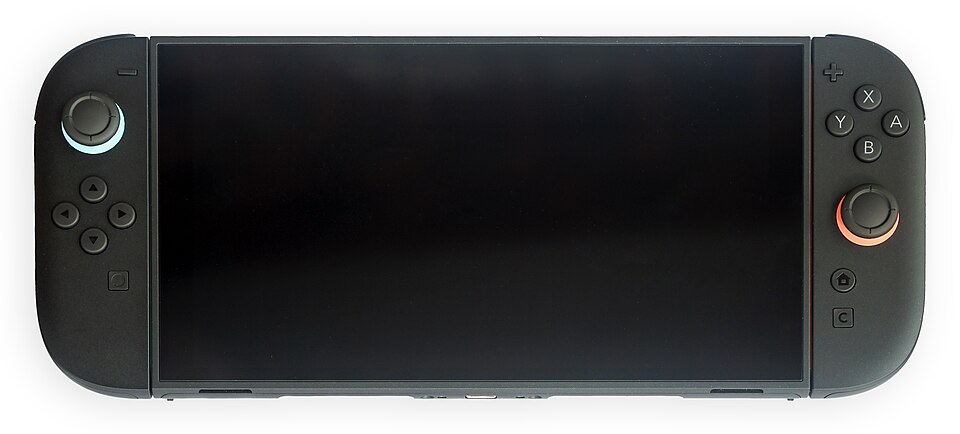

제한 사항도 유의해야 합니다. 반탈옥(tethered) 상태로 동일 네트워크상의 PC를 통해 실행해야 하며, 재부팅 시 유지되지 않고 커널 수준의 탈옥도 아닙니다. 10월 22일에 처음 공개되었고, 주말 내내 후속 정보가 이어졌습니다. 닌텐도 측에서 곧 패치할 것으로 예상되므로, 순수하게 게임만 즐기신다면 콘솔을 최신 상태로 유지하시는 것을 권장합니다.
2. 의도적으로 Kimi K3.1 Pro의 해킹 능력을 낮춘 Moonshot
중국의 AI 연구소 Moonshot은 일반적인 코딩 능력은 유지하면서 Kimi K3.1 Pro의 학습 데이터에서 사이버 공격 관련 데이터를 제거했다고 밝혔습니다. 회사의 자체 내부 공격 보안 벤치마크에 따르면 이 조치가 적용되지 않은 버전이 90.5%를 기록한 반면, 제한 조치가 적용된 모델은 81.0%의 점수를 기록했습니다. 이 수치는 회사가 자체적으로 발표한 것으로 아직 독립적인 테스트를 거치지는 않았습니다.
Moonshot은 11월 4일까지 해당 모델의 가중치(weights)를 오픈 소스로 공개할 계획입니다. 가중치가 한 번 공개되면 개발자가 더 이상 사용 방식을 모니터링할 수 없기 때문에 이러한 안전 조치가 매우 중요합니다. 또한 회사는 홍콩 IPO(기업공개)를 추진 중이며, 올해 초 K3 모델 출시는 반도체 관련 주식에 적잖은 타격을 주기도 했습니다.
3. Node2Shell: 지금 바로 Node.js, Bun 및 Brotli를 업데이트하세요
Node2Shell 또는 HTTP2Shell로 불리는 CVE-2026-111497은 Brotli 압축 해제 라이브러리에서 발견된 메모리 손상 버그입니다. 잘못된 형식의 압축 스트림으로 인해 경계를 벗어난 쓰기가 발생할 수 있으며, 최악의 경우 원격 코드 실행이 허용될 수 있습니다. 이 버그는 CVSS v4 기준으로 9.2의 심각도를 기록했습니다. 최신 보고서에 따르면 실제 악용 사례는 아직 확인되지 않았습니다.
해결 방법은 간단합니다. 최신 버전으로 업데이트하세요. 패치된 버전은 Node.js 22.23.4, 24.22.1, 26.12.1 및 Bun 1.4.4, Python Brotli 1.2.1 (brotlicffi 1.2.1.0)입니다. 정적으로 링크된 복사본은 다시 빌드할 때까지 취약한 상태로 유지되므로, 컨테이너 이미지와 번들 앱도 반드시 다시 빌드해야 합니다.
4. iPhone Duo: 폴딩 화면 균열 사용자 보고 잇따라
Numerama는 Apple iPhone Duo의 내부 폴딩 디스플레이에 균열이 생겼다는 사용자 보고를 여러 건 수집했습니다. 일부 사용자는 구매 후 불과 몇 주 만에 이런 문제를 겪었다고 합니다. 해당 보고와 사진들은 실제 발생한 문제로 보입니다.
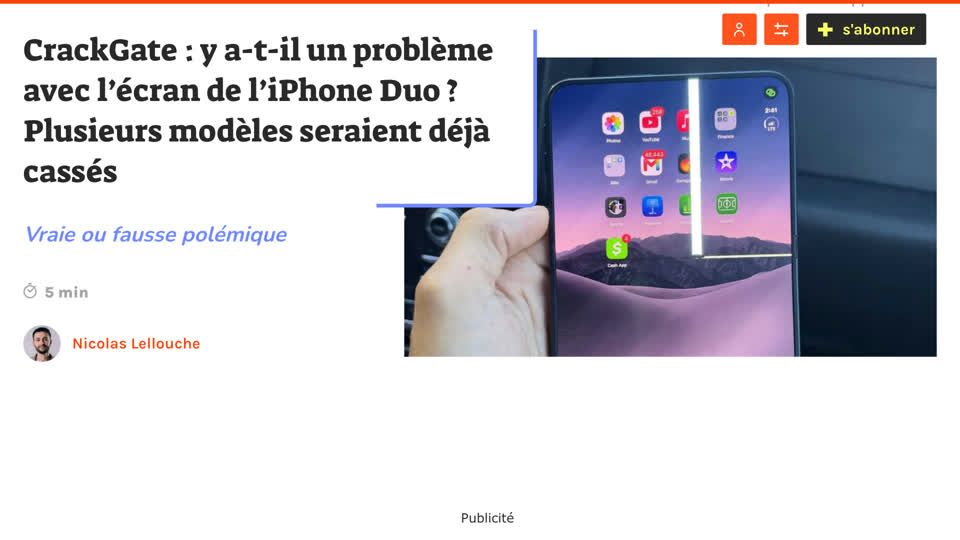
다만 불량 발생 규모에 대해서는 아직 명확히 밝혀진 바가 없습니다. 불량률 데이터나 확인된 원인이 없으며, Apple은 이에 대해 어떠한 공식 입장도 내놓지 않았습니다. 수백만 대의 기기 중 일부에 불과한 공개적 불만 제기만으로 전체 문제를 판단하기는 어렵습니다. 기기에 문제가 생겼다면, 증상을 기록해 두고 보증 기간 내에 Apple 고객 지원팀에 문의하시기 바랍니다.
5. 비밀번호와 2단계 인증(2FA)을 뚫는 쿠키 탈취
로그인 시 웹사이트는 브라우저에 세션 쿠키를 발급하여, 사용자가 매번 로그인하지 않도록 돕습니다. 하지만 이 쿠키를 훔치는 악성코드를 이용하면 사이버 범죄자들이 비밀번호나 2단계 인증 코드 없이도 세션을 재사용할 수 있습니다. NordVPN은 6월까지 1년 동안 온라인에 유포된 데이터에서 520억 개의 탈취된 쿠키를 발견했다고 가디언(The Guardian)지에 밝혔습니다.
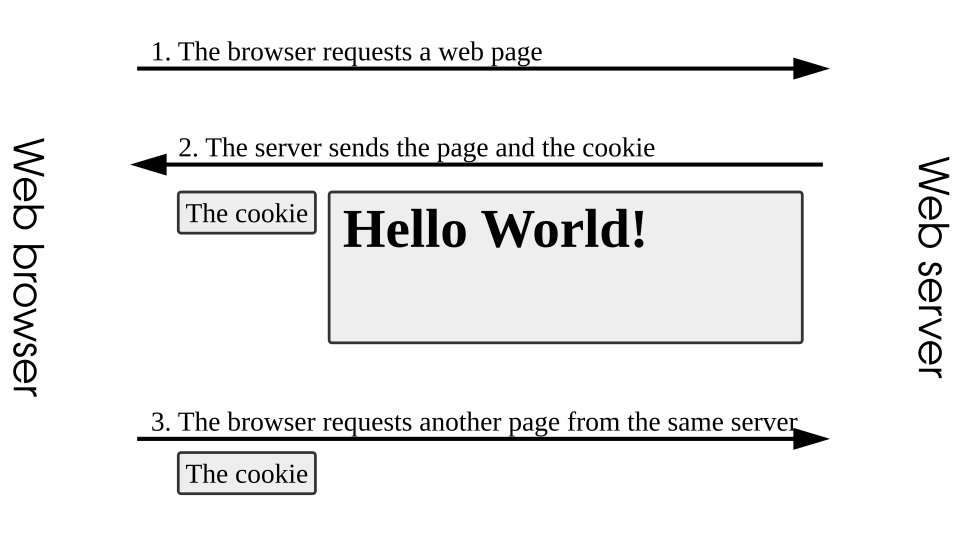

이것은 새로운 제로데이 취약점이 아니라 흔히 쓰이는 기법입니다. 실질적인 방어 방법은 다음과 같습니다. 사용하지 않는 세션은 로그아웃하고, 중요한 계정에서 활성화된 기기를 정기적으로 검토하며, 브라우저와 백신 소프트웨어를 최신 상태로 유지하세요. 또한 정보 탈취 악성코드의 주요 유입 경로인 불법 복제 소프트웨어나 출처를 알 수 없는 확장 프로그램의 사용을 주의해야 합니다.
답글 남기기