Teknoloji ve AI dünyasına dair hafta sonu özetimiz: Bir araştırmacı Switch 2’yi içini açmadan kırarak homebrew ve DOOM çalıştırdı, Çinli bir laboratuvar yeni modelinin hackleme yeteneklerini kasıtlı olarak zayıflattı ve bir Brotli hatası Node.js’i güncelleme vaktinin geldiğini gösteriyor. Ayrıca iPhone Duo’nun çatlayan ekran raporları ve çalınan çerezlerin iki faktörlü girişi nasıl aştığına dair detaylar.
1. Switch 2 yazılım üzerinden kırıldı
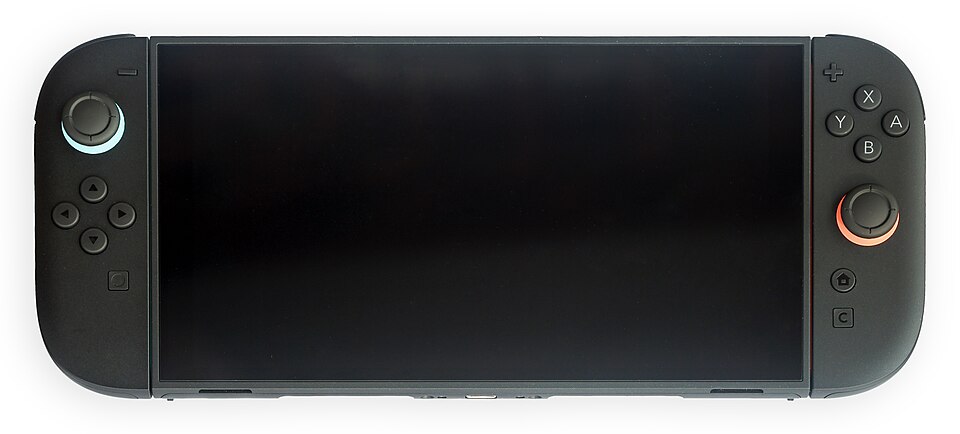
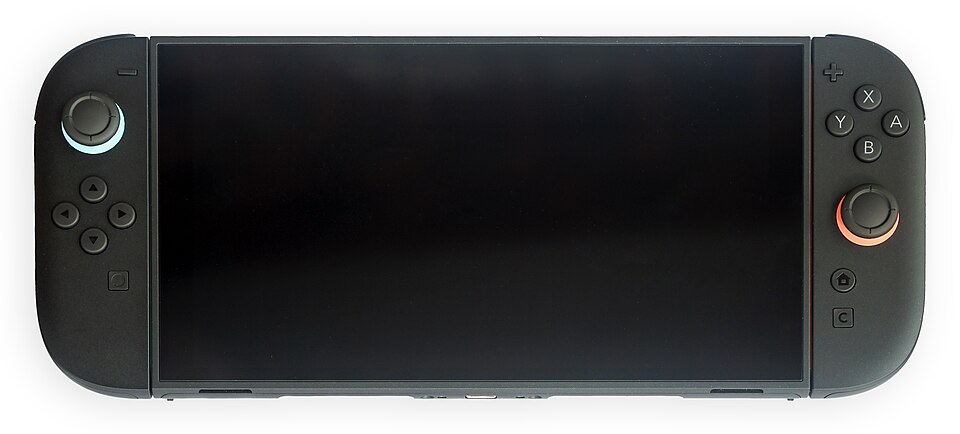
Güvenlik araştırmacısı Sammy Hajhamid (pepsipu), Nintendo Switch 2’nin ilk kırma (jailbreak) işlemi olarak adlandırdığı “ns2jb”yi tanıttı. 23.0.1 donanım yazılımında çalışan bu yöntem herhangi bir donanım modifikasyonu gerektirmiyor: SmileBASIC 4 programlama uygulamasını konsolun dosya sistemi hizmetiyle zincirliyor. Demolarda homebrew uygulamalar, modlanmış Mario Kart World karakterleri ve DOOM yer alıyor.

Ancak kısıtlamalar önemli. Bu işlem bağımlı (tethered) çalışıyor (aynı ağdaki bir bilgisayarın başlatması gerekiyor), yeniden başlatıldığında siliniyor ve çekirdek seviyesinde bir jailbreak değil. 22 Ekim’de duyurulan bu gelişmenin ardından hafta sonu boyunca yeni güncellemeler paylaşıldı. Nintendo’nun bu açığı kapatması bekleniyor; eğer sadece oyun oynuyorsanız konsolunuzu güncel tutmaya devam edin.
2. Moonshot, Kimi K3.1 Pro’nun hack yeteneklerini kasıtlı olarak zayıflattı
Çinli AI laboratuvarı Moonshot, genel kodlama yeteneklerini korurken Kimi K3.1 Pro’nun eğitim verilerinden siber saldırı verilerini çıkardığını açıkladı. Şirketin kendi iç siber güvenlik testlerinde (offensive-security) model %81,0 puan aldı; bu güvenlik önlemlerinin olmadığı sürümde bu oran %90,5 idi. Belirtilen bu rakam şirket tarafından raporlanmış olup henüz bağımsız olarak test edilmemiştir.
Moonshot, modelin açık ağırlıklarını (open weights) 4 Kasım’a kadar yayınlamayı planlıyor. Bu güvenlik önlemlerinin alınmasının temel nedeni de tam olarak bu: Ağırlıklar bir kez yayınlandığında, geliştiricinin kullanım detaylarını izlemesi artık mümkün olmuyor. Ayrıca Hong Kong’da halka arza hazırlanan şirketin bu yılın başlarında gerçekleştirdiği K3 lansmanı, çip hisselerinde ciddi bir düşüşe neden olmuştu.
3. Node2Shell: Node.js, Bun ve Brotli’yi hemen güncelleyin
Node2Shell veya HTTP2Shell olarak adlandırılan CVE-2026-111497, Brotli sıkıştırma açma kütüphanesindeki bir bellek bozulması hatasıdır. Hatalı biçimlendirilmiş bir sıkıştırılmış veri akışı sınırların dışına yazma yapabilir ve bu da en kötü senaryoda uzaktan kod yürütülmesine olanak tanıyabilir. CVSS v4 üzerinden 9.2 puan almıştır. Son raporlara göre şu an için doğrulanan bir istismar vakası bulunmuyor.
Çözüm basit: Güncelleme yapmak. Yamalanmış sürümler şu şekildedir: Node.js 22.23.4, 24.22.1 ve 26.12.1, Bun 1.4.4 ve Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Statik olarak bağlanan bir kopya yeniden derlenene kadar savunmasız kaldığından konteyner imajlarını ve paketlenmiş uygulamaları da yeniden derlemeyi (rebuild) unutmayın.
4. iPhone Duo: Kullanıcılar katlanabilir ekranların çatladığını bildiriyor
Numerama, Apple’ın iPhone Duo modelinin iç katlanabilir ekranındaki çatlaklara dair çeşitli kullanıcı raporlarını derledi; hatta bazılarının sadece birkaç hafta sonra bu sorunu yaşadığı belirtiliyor. Raporlar ve fotoğraflar oldukça gerçekçi görünüyor.
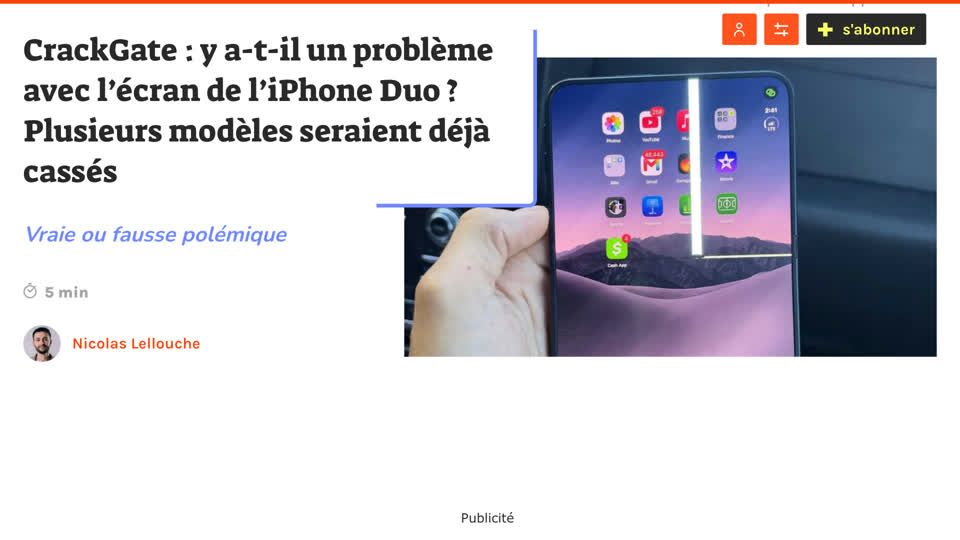
Eksik olan şey ise bu durumun boyutu: Henüz bir arıza oranı verisi veya doğrulanmış bir neden yok ve Apple’dan resmi bir açıklama gelmedi. Halka açık birkaç şikayet, satılan milyonlarca cihaz hakkında çok az şey söylüyor. Eğer cihazınız bu durumdan etkilendiyse sorunu belgeleyin ve cihazınız hala garanti kapsamındayken Apple destek ile iletişime geçin.
5. Çalınan çerezler şifreleri ve 2FA’yı aşıyor
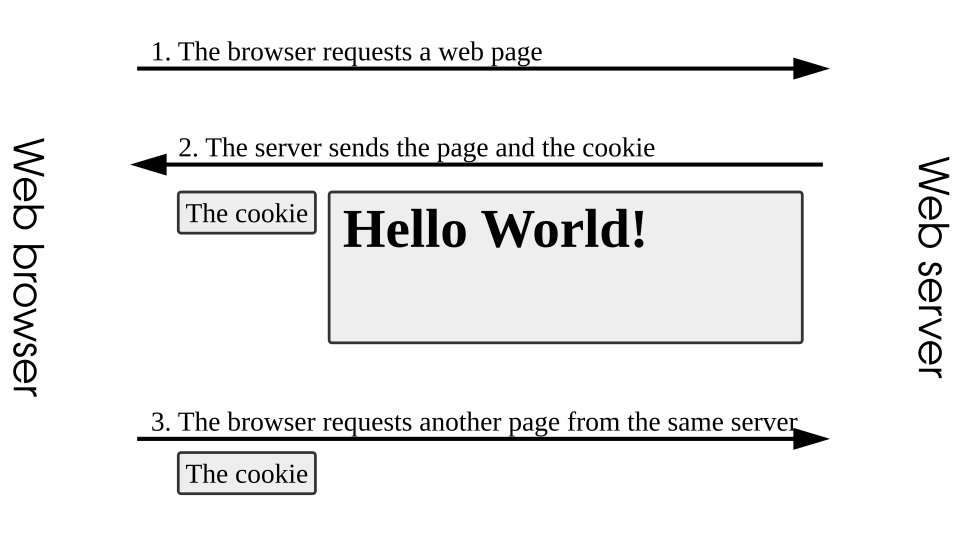
Giriş yaptığınızda, bir web sitesi sürekli tekrar giriş yapmanıza gerek kalmaması için tarayıcınıza bir oturum çerezi verir. Bu çerezi çalan kötü amaçlı yazılımlar, siber suçluların şifreniz veya iki faktörlü doğrulama (2FA) kodunuz olmadan oturumunuzu yeniden kullanmasına olanak tanır. NordVPN, The Guardian’a yaptığı açıklamada, Haziran ayına kadar geçen bir yıllık sürede internette dolaşan verilerde 52 milyar çalınmış çerez tespit ettiğini belirtti.

Bu yeni bir sıfırıncı gün (zero-day) açığı değil, oldukça yaygın bir tekniktir. Pratik korunma yöntemleri: Kullanmadığınız oturumlardan çıkış yapın, önemli hesaplarınızdaki aktif cihazları gözden geçirin, tarayıcınızı ve antivirüs yazılımınızı güncel tutun, ayrıca bilgi çalan yazılımların genel bulaşma yolları olan korsan yazılımlara ve bilinmeyen uzantılara karşı dikkatli olun.
Bir yanıt yazın