Ons weekendoverzicht over tech en AI: een onderzoeker draaide homebrew en DOOM op een Switch 2 zonder deze open te maken, een Chinees laboratorium maakte zijn nieuwe model opzettelijk slechter in hacken, en één Brotli-bug betekent dat het tijd is om Node.js te updaten. Plus meldingen over gebarsten schermen bij de iPhone Duo en waarom gestolen cookies de tweefactorauthenticatie omzeilen.
1. Switch 2 softwarematig gejailbreakt
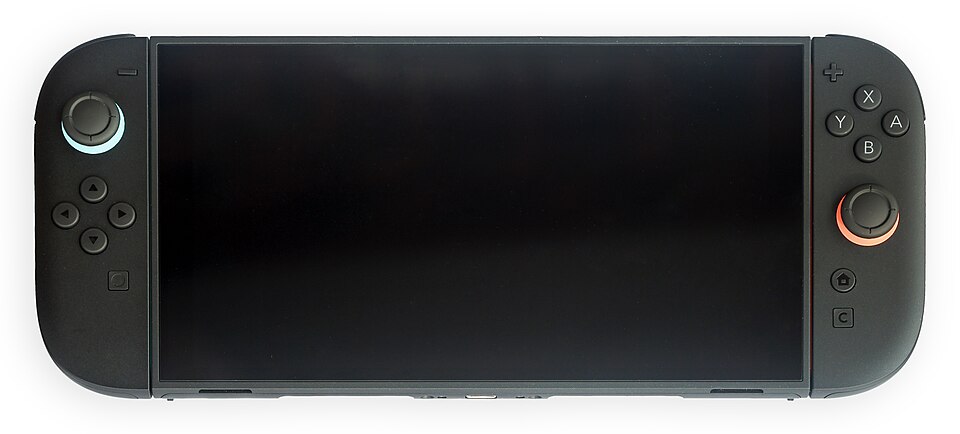
Beveiligingsonderzoeker Sammy Hajhamid (pepsipu) heeft “ns2jb” getoond, wat hij de eerste jailbreak van de Nintendo Switch 2 noemt. Het werkt op firmware 23.0.1 en vereist geen hardwaremodificatie: het koppelt de SmileBASIC 4-programmeerapp aan de bestandssysteemservice van de console. Demo’s tonen homebrew, aangepaste personages in Mario Kart World en DOOM.
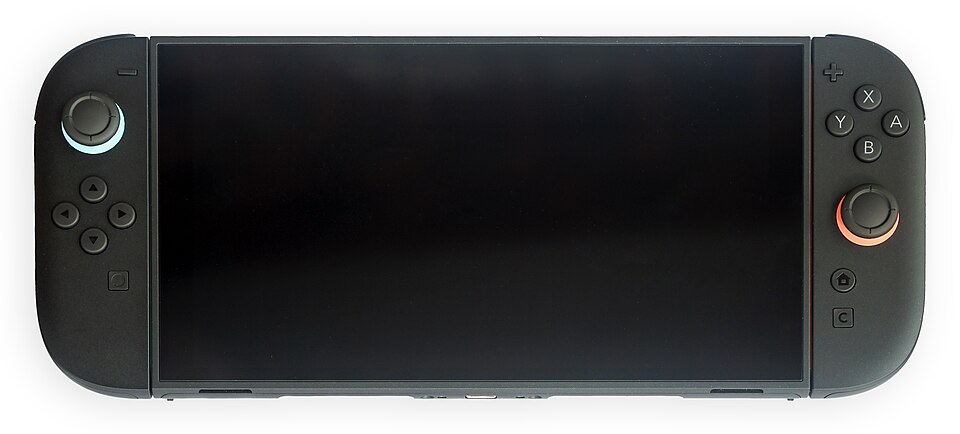

De beperkingen zijn belangrijk. De jailbreak is tethered (een pc op hetzelfde netwerk moet deze starten), overleeft een herstart niet en is geen jailbreak op kernelniveau. Het lek werd op 22 oktober openbaar gemaakt, met verdere updates gedurende het weekend. De verwachting is dat Nintendo een patch zal uitbrengen; als u alleen games speelt, houd uw console dan up-to-date.
2. Moonshot maakte Kimi K3.1 Pro opzettelijk slechter in hacken
Het Chinese AI-laboratorium Moonshot zegt dat het cyberaanvalgegevens heeft verwijderd uit de training van Kimi K3.1 Pro, terwijl algemene codeervaardigheden behouden bleven. Op de eigen interne ‘offensive-security’-benchmark van het bedrijf scoorde het model 81,0%, een daling ten opzichte van de 90,5% voor een versie zonder deze maatregelen. Dat cijfer is door het bedrijf gerapporteerd en is niet onafhankelijk getest.
Moonshot is van plan om de open weights van het model uiterlijk 4 november te publiceren, en dat is precies waarom deze veiligheidsmaatregelen belangrijk zijn: zodra de weights openbaar zijn, kan de ontwikkelaar het gebruik niet meer monitoren. Het bedrijf bereidt zich ook voor op een beursgang in Hongkong, en de K3-lancering eerder dit jaar had al invloed op chipaandelen.
3. Node2Shell: update Node.js, Bun en Brotli nu
CVE-2026-111497, met de bijnaam Node2Shell of HTTP2Shell, is een memory-corruption-bug in de Brotli-decompressiebibliotheek. Een onjuist geformatteerde gecomprimeerde stream kan buiten de limieten schrijven (‘out of bounds’), wat in het ergste geval uitvoering van code op afstand mogelijk kan maken. De kwetsbaarheid heeft een score van 9,2 op CVSS v4. Volgens de laatste berichten is er nog geen bevestigd misbruik in de praktijk.
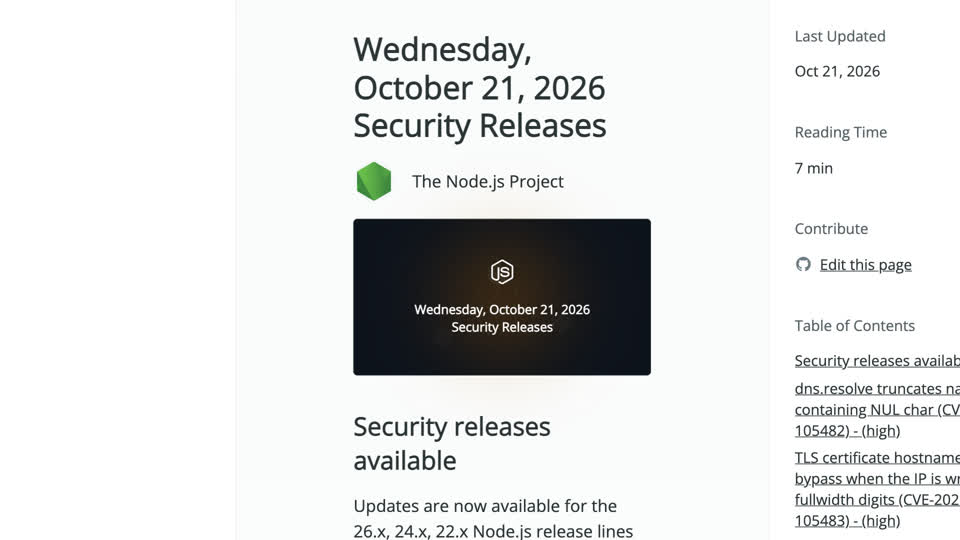
De oplossing is simpel: updaten. Gepatchete versies zijn Node.js 22.23.4, 24.22.1 en 26.12.1, Bun 1.4.4 en Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Bouw ook container-images en gebundelde apps opnieuw, want een statisch gelinkte kopie blijft kwetsbaar totdat deze opnieuw is gebouwd.
4. iPhone Duo: gebruikers melden gebarsten vouwschermen
Numerama heeft verschillende meldingen verzameld van gebruikers over scheuren in het binnenste vouwscherm van de Apple iPhone Duo, sommige na slechts enkele weken gebruik. De meldingen en foto’s zien er authentiek uit.
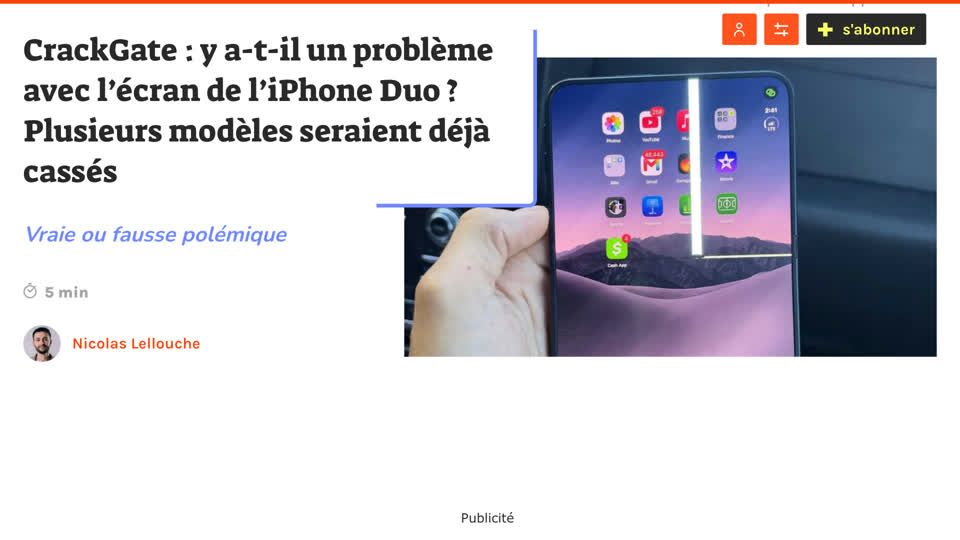
Wat ontbreekt is de schaal: er zijn geen gegevens over het uitvalspercentage en geen bevestigde oorzaak, en Apple heeft geen commentaar gegeven. Een handvol openbare klachten zegt weinig over miljoenen apparaten. Als uw toestel getroffen is, documenteer het dan en neem contact op met Apple Support zolang het nog onder de garantie valt.
5. Gestolen cookies omzeilen wachtwoorden en 2FA
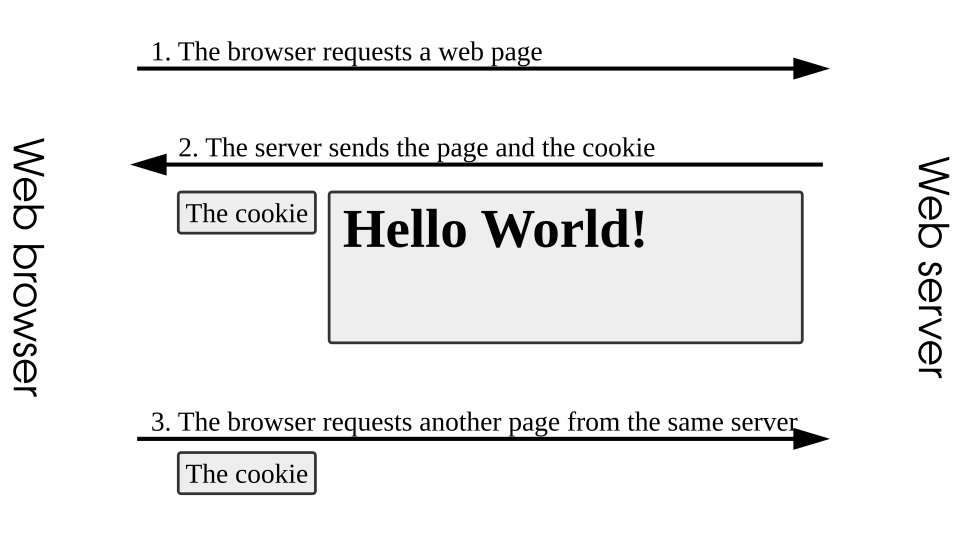
Wanneer u inlogt, geeft een website uw browser een sessiecookie zodat u niet opnieuw hoeft in te loggen. Malware die deze cookie steelt, stelt criminelen in staat uw sessie te hergebruiken zonder uw wachtwoord of tweefactorcode in te voeren. NordVPN vertelde The Guardian dat het in de twaalf maanden tot juni 52 miljard gestolen cookies had gevonden in gegevens die online circuleerden.

Dit is geen nieuwe zero-day-kwetsbaarheid, maar een veelgebruikte techniek. Praktische verdediging: log uit van sessies die u niet gebruikt, controleer actieve apparaten binnen uw belangrijke accounts, houd uw browser en antivirus up-to-date en wees voorzichtig met illegale software en onbekende extensies; dit zijn de gebruikelijke manieren waarop info-stealers binnendringen.
Geef een reactie