Технологиялар мен AI саласындағы демалыс күндеріне шолуымыз: зерттеуші Switch 2 консолін ашпай-ақ homebrew мен DOOM іске қосты, қытайлық зертхана өздерінің жаңа моделінің хакерлік қабілетін әдейі төмендетті, ал Brotli-дегі бір қате Node.js-ті жаңарту уақыты келгенін білдіреді. Сонымен қатар iPhone Duo экрандарының сынуы туралы есептер және ұрланған cookie файлдары екі факторлы аутентификацияны қалай айналып өтетіні туралы.
1. Switch 2 бағдарламалық жасақтама арқылы бұзылды
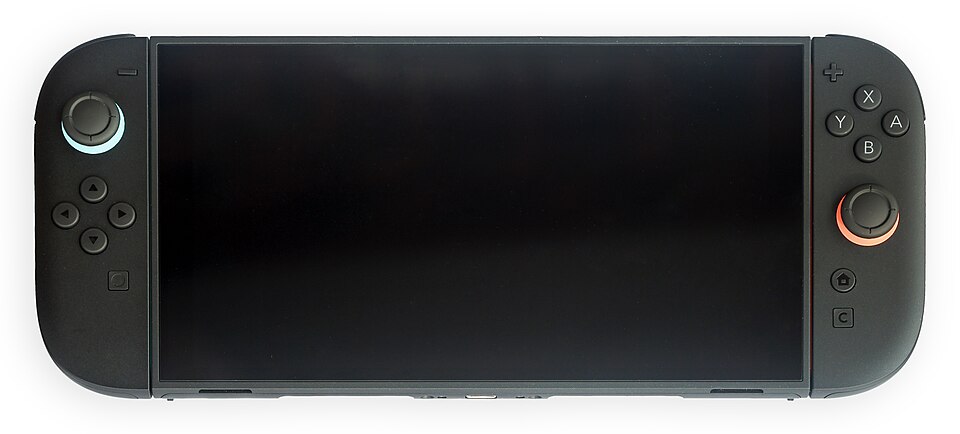
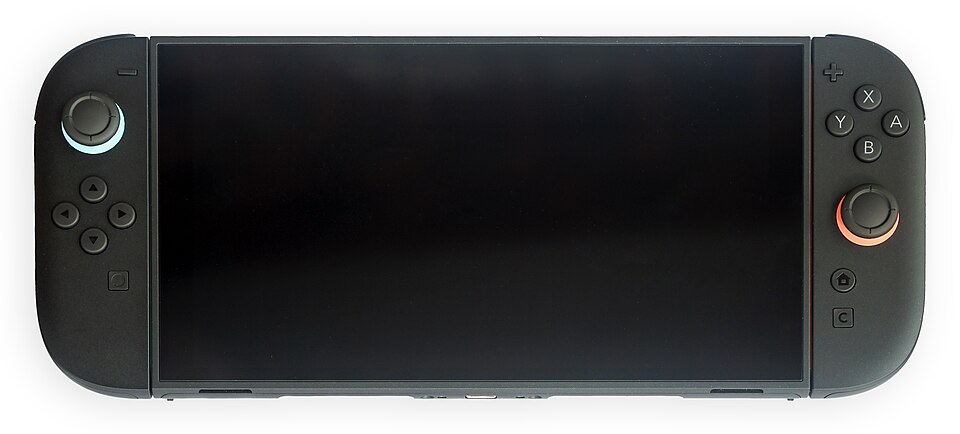
Қауіпсіздік зерттеушісі Сэмми Хаджхамид (pepsipu) өзі Nintendo Switch 2-нің алғашқы джейлбрейкі деп атайтын «ns2jb» жобасын көрсетті. Ол 23.0.1 микробағдарламасында жұмыс істейді және аппараттық түрлендіруді қажет етпейді: ол SmileBASIC 4 бағдарламалау қолданбасын консольдің файлдық жүйесі қызметімен байланыстырады. Демо нұсқаларында homebrew, өзгертілген Mario Kart World кейіпкерлері және DOOM көрсетілген.

Шектеулердің де маңызы бар. Бұл байланған джейлбрейк (оны іске қосу үшін бір желідегі ДК қажет), ол қайта жүктегеннен кейін сақталмайды және ядро деңгейіндегі бұзу болып табылмайды. Бұл туралы 22 қазанда жарияланды, ал демалыс күндері қосымша мәліметтер шықты. Nintendo бұл олқылықты түзетеді деп күтілуде; егер сіз тек ойын ойнасаңыз, консоліңізді жаңартып отырыңыз.
2. Moonshot әдейі Kimi K3.1 Pro моделінің хакерлік қабілетін төмендетті
Қытайлық Moonshot AI зертханасы жалпы бағдарламалау қабілетін сақтай отырып, Kimi K3.1 Pro моделін оқыту деректерінен кибершабуылдар туралы ақпаратты алып тастағанын мәлімдеді. Компанияның шабуылдық қауіпсіздікке арналған ішкі бенчмаркінде модель 81,0% нәтиже көрсетті, ал бұл шаралар қолданылмаған нұсқада көрсеткіш 90,5% болған еді. Бұл сандарды компанияның өзі ұсынды және олар тәуелсіз тексеруден өткен жоқ.
Moonshot модельдің ашық салмақтарын 4 қарашаға дейін жариялауды жоспарлап отыр, сондықтан да қауіпсіздік шаралары өте маңызды: салмақтар қолжетімді болғаннан кейін жасаушы оны пайдалануды қадағалай алмайды. Компания сонымен қатар Гонконгтағы IPO-ға дайындалуда, ал осы жылдың басындағы K3 шығарылымы чиптер акцияларына айтарлықтай әсер етті.
3. Node2Shell: Node.js, Bun және Brotli-ді қазір жаңартыңыз
Node2Shell немесе HTTP2Shell деген атаумен белгілі CVE-2026-111497 — бұл Brotli деректерді қысу кітапханасындағы жадтың бұзылуына әкелетін қате. Бұзылған қысылған ағын жадтың шегінен тыс деректерді жаза алады, ал бұл ең нашар жағдайда қашықтан кодтың орындалуына мүмкіндік беруі ықтимал. CVSS v4 бойынша оның қауіптілігі 9.2 деп бағаланады. Соңғы есептерге сәйкес, бұл осалдықтың іс жүзінде қолданылғаны туралы расталған ақпарат жоқ.
Шешімі қарапайым: жаңарту қажет. Түзетілген нұсқалар: Node.js 22.23.4, 24.22.1 және 26.12.1, Bun 1.4.4 және Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Контейнер бейнелері мен біріктірілген қолданбаларды да қайта құрастырыңыз, себебі статикалық түрде байланысқан көшірме қайта құрастырылғанға дейін осал болып қала береді.
4. iPhone Duo: пайдаланушылар жиналмалы экрандардың сынғанын хабарлауда
Numerama Apple ұсынған iPhone Duo құрылғысының ішкі жиналмалы дисплейіндегі сызаттар туралы бірнеше пайдаланушы есептерін жинады, кейбіреулерінде ақау небәрі бірнеше аптадан кейін пайда болған. Есептер мен фотосуреттер шынайы болып көрінеді.
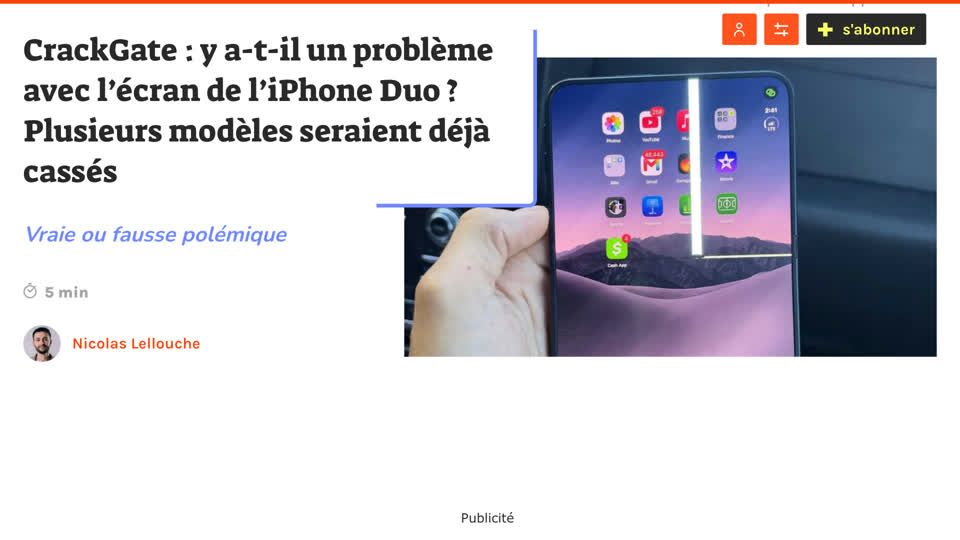
Бұл жерде жетіспейтіні — ауқым: ақаулық деңгейі туралы деректер және расталған себептер жоқ, ал Apple бұл туралы әзірге түсініктеме бермеді. Бірнеше ашық шағым миллиондаған құрылғылар туралы толық мәлімет бере алмайды. Егер сіздің құрылғыңызда осындай ақау болса, оны құжаттап, кепілдік мерзімі аяқталмай тұрып Apple қолдау қызметіне хабарласыңыз.
5. Ұрланған cookie файлдары құпия сөздер мен 2FA-ны айналып өтеді
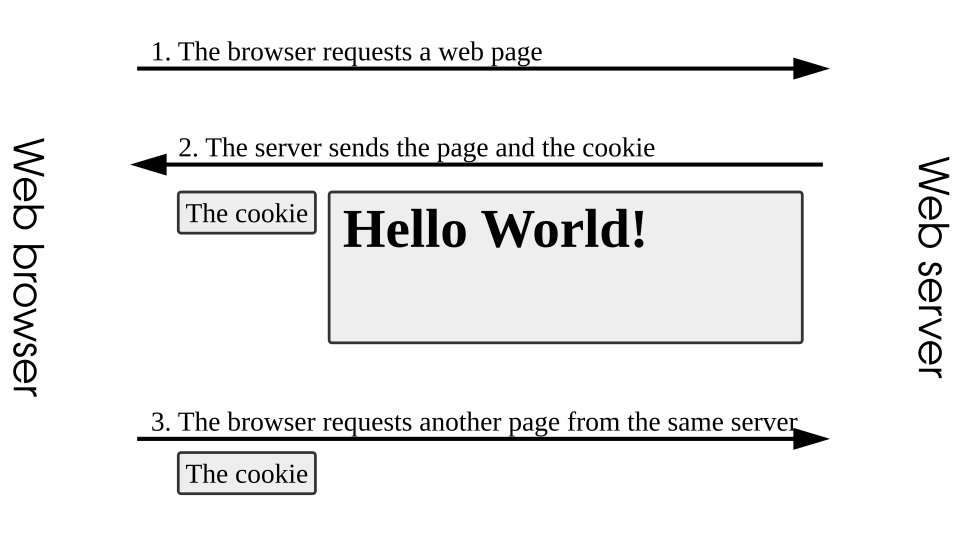
Сіз жүйеге кірген кезде, қайта кіруді қажет етпеуіңіз үшін веб-сайт браузеріңізге сеанстың cookie файлын береді. Осы cookie файлын ұрлайтын зиянды бағдарламалар қылмыскерлерге сеансыңызды құпия сөзсіз немесе екі факторлы аутентификация кодысыз қайта пайдалануға мүмкіндік береді. NordVPN The Guardian басылымына маусым айына дейінгі бір жыл ішінде желіде таралған деректерден 52 миллиард ұрланған cookie файлын тапқанын хабарлады.

Бұл жаңа нөлдік күндік осалдық емес, кеңінен таралған әдіс. Тәжірибелік қорғаныс шаралары: өзіңіз пайдаланбайтын сеанстардан шығыңыз, маңызды тіркелгілеріңіздегі белсенді құрылғыларды тексеріңіз, браузер мен антивирусты жаңартып отырыңыз, сондай-ақ қарақшылық бағдарламалық жасақтама мен белгісіз кеңейтімдерден абай болыңыз — бұлар ақпарат ұрлаушылардың әдеттегі таралу жолы.
Добавить комментарий