Bizning texnologiya va AI bo’yicha hafta oxiri sharhimiz: tadqiqotchi Switch 2 ni ochmasdan turib unga homebrew va DOOM’ni ishga tushirdi, Xitoy laboratoriyasi ataylab o’zining yangi modelini xakerlik borasida zaiflashtirdi va bitta Brotli xatosi tufayli Node.js ni yangilash vaqti keldi. Shuningdek, iPhone Duo ekranidagi yoriqlar haqidagi xabarlar va nima uchun o’g’irlangan kukilar ikki bosqichli autentifikatsiyani aylanib o’tishi haqida.
1. Switch 2 ga dasturiy jihatdan jailbreak qilindi
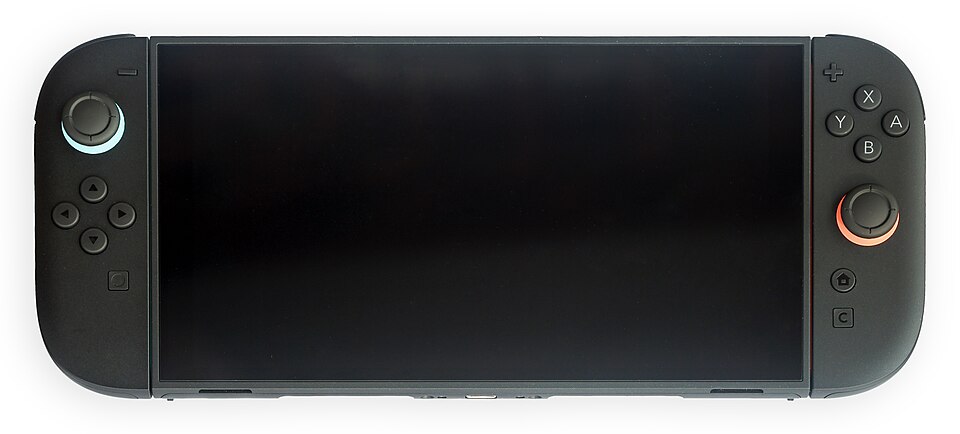
Xavfsizlik bo’yicha tadqiqotchi Sammi Hajhamid (pepsipu) Nintendo Switch 2 ning birinchi jailbreaki deb atagan «ns2jb» ni namoyish etdi. U 23.0.1 proshivkasida ishlaydi va hech qanday apparat modifikatsiyasini talab qilmaydi: u SmileBASIC 4 dasturlash ilovasini konsolning fayl tizimi xizmati bilan zanjir shaklida bog’laydi. Namoyishlarda homebrew, o’zgartirilgan Mario Kart World qahramonlari va DOOM ko’rsatilgan.
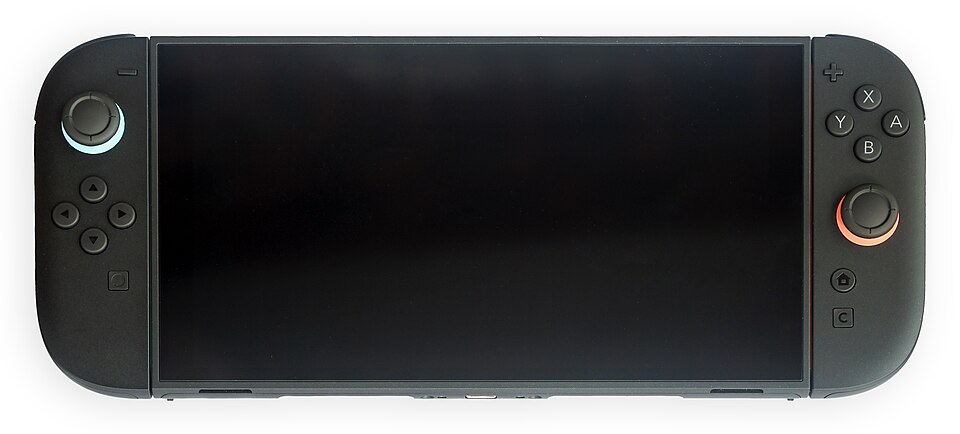

Cheklovlar ham muhim. U bog’langan (tethered) holatda ishlaydi (bitta tarmoqdagi shaxsiy kompyuter uni ishga tushirishi kerak), qayta ishga tushirilgandan keyin saqlanib qolmaydi va u yadro (kernel) darajasidagi jailbreak emas. U 22-oktabr kuni e’lon qilingan bo’lib, dam olish kunlari davomida batafsil yoritildi. Nintendo tomonidan yamoq (patch) chiqarilishi kutilmoqda; agar siz faqat o’yin o’ynasangiz, konsolingizni yangilab turing.
2. Moonshot ataylab Kimi K3.1 Pro ning xakerlik qobiliyatini zaiflashtirdi
Xitoyning AI laboratoriyasi hisoblangan Moonshot Kimi K3.1 Pro’ni o’qitish jarayonidan kiberhujum ma’lumotlarini olib tashlaganini, ammo umumiy kodlash qobiliyatini saqlab qolganini aytmoqda. Kompaniyaning shaxsiy ichki hujumkor-xavfsizlik (offensive-security) sinovlarida model 81,0% natija ko’rsatdi, bu ushbu choralarsiz o’qitilgan versiyadagi 90,5% dan pastroqdir. Bu raqam kompaniya tomonidan ma’lum qilingan bo’lib, mustaqil ravishda sinovdan o’tkazilmagan.
Moonshot 4-noyabrgacha modelning ochiq vaznlarini (open weights) e’lon qilishni rejalashtirmoqda va aynan shuning uchun xavfsizlik choralari muhim: vaznlar ochiqlangandan so’ng, dasturchi endi undan foydalanishni kuzata olmaydi. Kompaniya, shuningdek, Gonkongdagi IPO sari qadam tashlamoqda va uning shu yil boshidagi K3 taqdimoti chiplar aksiyalariga salbiy ta’sir ko’rsatgan edi.
3. Node2Shell: hoziroq Node.js, Bun va Brotli’ni yangilang
Node2Shell yoki HTTP2Shell nomi bilan tanilgan CVE-2026-111497 Brotli dekompressiya kutubxonasidagi xotira buzilishi xatosidir. Noto’g’ri shakllantirilgan siqilgan oqim belgilangan chegaradan tashqariga yozishi mumkin, bu eng yomon holatda kodning masofadan bajarilishiga (RCE) imkon beradi. U CVSS v4 bo’yicha 9,2 ball bilan baholangan. So’nggi hisobotlarga ko’ra, amaliyotda bu zaiflikdan foydalanilgani haqida tasdiqlangan ma’lumotlar yo’q.
Muammoning yechimi oddiy: yangilash. Yamoq qo’yilgan (patched) versiyalar quyidagilar: Node.js 22.23.4, 24.22.1 va 26.12.1, Bun 1.4.4 hamda Python Brotli 1.2.1 (brotlicffi 1.2.1.0). Konteyner tasvirlari (container images) va biriktirilgan ilovalarni ham qayta yarating (rebuild), chunki statik tarzda bog’langan nusxa qayta yaratilmagunicha himoyasiz qoladi.
4. iPhone Duo: foydalanuvchilar yig’iladigan ekranlarda yoriqlar paydo bo’lgani haqida xabar berishmoqda
Numerama Apple’ning iPhone Duo ichki yig’iladigan ekranidagi yoriqlar bo’yicha bir nechta foydalanuvchi xabarlarini to’pladi, ayrimlari qurilmani xarid qilganiga atigi bir necha hafta bo’lishiga qaramay. Xabarlar va fotosuratlar haqiqiydan ko’rinadi.
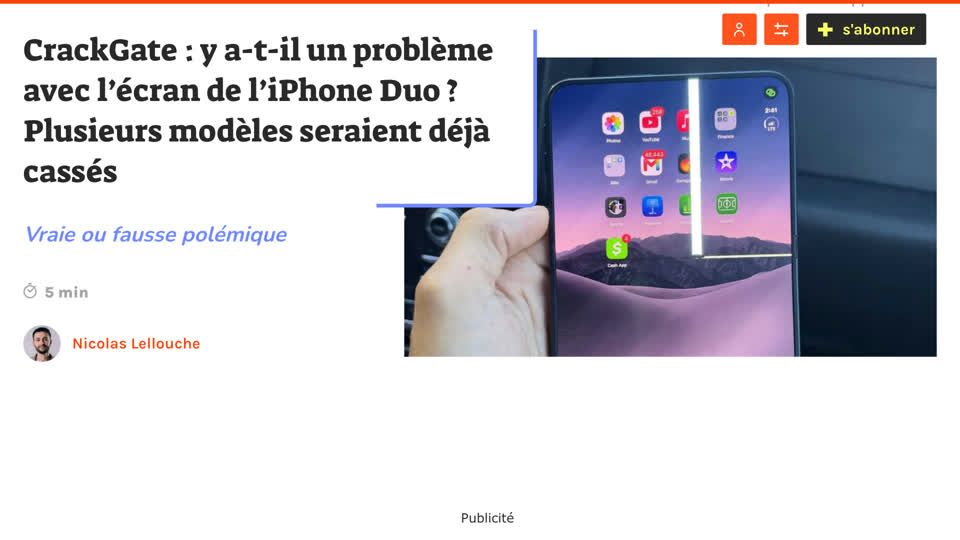
Ammo bularning ko’lami noma’lum: nosozlik darajasi haqida ma’lumotlar va tasdiqlangan sabab yo’q, shuningdek, Apple buni izohlagani yo’q. Sanoqli ommaviy shikoyatlar millionlab qurilmalar haqida to’liq xulosa bera olmaydi. Agar sizda ham shu muammo kuzatilsa, buni hujjatlashtiring va kafolat muddati tugamasidan Apple yordam xizmati bilan bog’laning.
5. O’g’irlangan kukilar parollar va 2FA ni aylanib o’tadi
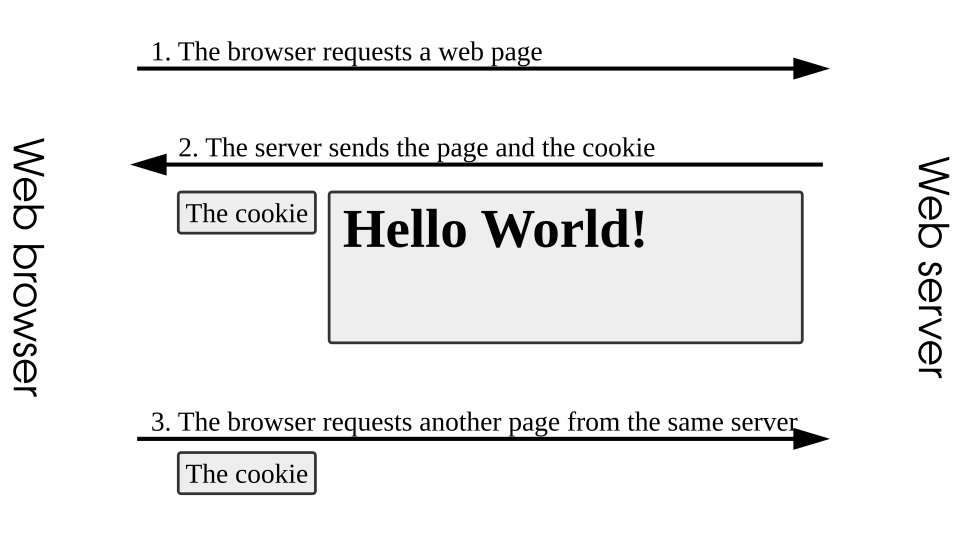
Saytga kirganingizda, qayta kirishingizga hojat qolmasligi uchun veb-sayt brauzeringizga sessiya kukisini taqdim etadi. Ushbu kukini o’g’irlaydigan zararli dastur (malware) jinoyatchilarga parolingiz yoki ikki bosqichli kodingizsiz sessiyangizdan qayta foydalanish imkonini beradi. NordVPN The Guardian nashriga iyun oyigacha bo’lgan bir yil ichida onlayn muhitda aylanib yurgan ma’lumotlar orasida 52 milliardta o’g’irlangan kukilarni aniqlaganini ma’lum qildi.

Bu yangi zero-day zaifligi emas, balki keng tarqalgan usuldir. Amaliy himoya chorasi: siz ishlatmaydigan sessiyalardan chiqing, muhim hisoblaringizdagi faol qurilmalarni muntazam tekshirib boring, brauzeringiz va antivirusni yangilab turing hamda o’g’irlovchi dasturlar asosan qanday yo’l bilan kirib kelishini inobatga olib, qaroqchi (pirated) dasturlar va noma’lum kengaytmalardan ehtiyot bo’ling.
Fikr bildirish