テクノロジーとAIに関する週末のニュース振り返りをお届けします。ある研究者が本体を開封せずにSwitch 2で自作ソフトやDOOMを実行した話題、中国の研究所が新しいモデルのハッキング能力を意図的に抑制した件、そしてNode.jsのアップデートを要するBrotliのバグについて解説します。さらに、iPhone Duoの画面ひび割れの報告や、盗まれたCookieが二段階認証を突破する仕組みについても取り上げます。
1. ソフトウェアによるSwitch 2の脱獄
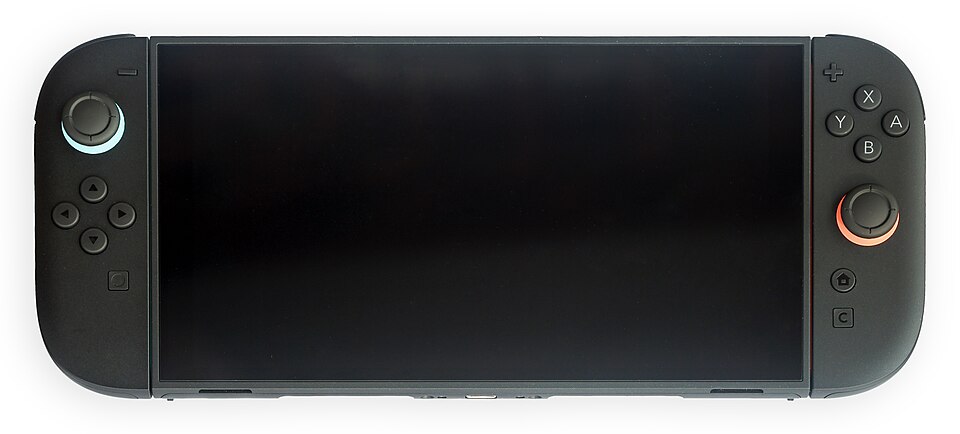
セキュリティ研究者のSammy Hajhamid氏(pepsipu)は、Nintendo Switch 2初のジェイルブレイク(脱獄)と呼ぶ「ns2jb」を公開しました。これはファームウェア23.0.1で動作し、ハードウェアの改造は不要です。プログラミングアプリ「SmileBASIC 4」と本体のファイルシステムサービスを連鎖させる仕組みになっています。デモでは、自作ソフトや改造されたMario Kart Worldのキャラクター、DOOMの動作が示されています。
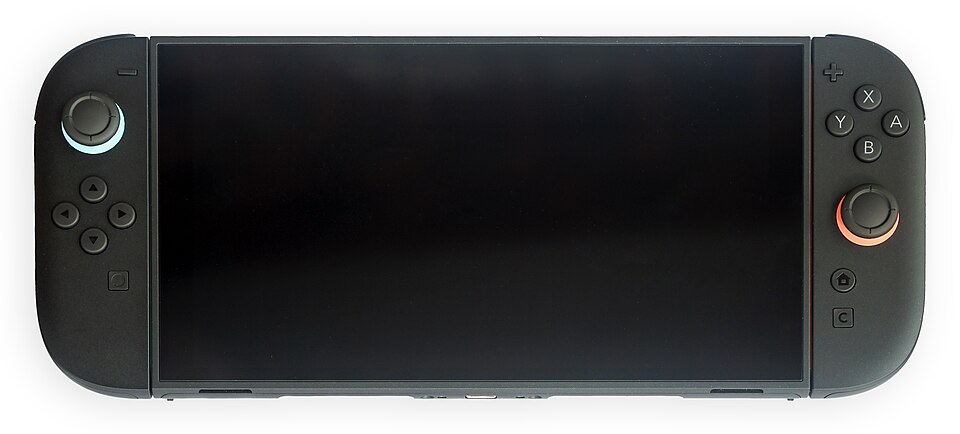

ただし、制限事項には注意が必要です。テザード(起動には同じネットワーク上のPCが必要)であり、再起動すると状態が維持されず、カーネルレベルの脱獄でもありません。10月22日に公開され、週末にかけて続報が出されました。任天堂によるパッチの配布が予想されます。普通にゲームをプレイするだけであれば、本体を最新の状態に保つようにしてください。
2. Moonshot、Kimi K3.1 Proのハッキング能力を意図的に低下
中国のAI研究所Moonshotは、一般的なコーディング能力を維持しつつ、Kimi K3.1 Proのトレーニングからサイバー攻撃に関するデータを削除したと発表しました。同社独自の内部の攻撃的セキュリティベンチマークにおいて、このモデルのスコアは81.0%となり、これらの対策を施していないバージョンの90.5%から低下しました。この数値は企業側が報告したものであり、第三者によるテストは行われていません。
Moonshotは、11月4日までにこのモデルのオープンウェイトを公開する予定です。ウェイトが公開されると開発者は利用状況を監視できなくなるため、この安全策がまさに重要となります。また、同社は香港でのIPOに向けても動きを進めており、今年初めのK3のローンチ時には半導体関連株を下落させる影響を与えました。
3. Node2Shell:Node.js、Bun、Brotliの早急なアップデートを
「Node2Shell」または「HTTP2Shell」の愛称で呼ばれるCVE-2026-111497は、Brotli解凍ライブラリのメモリ破損バグです。不正な圧縮ストリームにより境界外書き込みが発生し、最悪の場合はリモートコード実行を許容する恐れがあります。CVSS v4での評価は9.2となっています。最新の報告時点では、実際の環境での悪用は確認されていません。
解決策は単純で、アップデートを行うことです。パッチが適用されたバージョンは、Node.js 22.23.4、24.22.1、26.12.1、Bun 1.4.4、およびPython Brotli 1.2.1(brotlicffi 1.2.1.0)です。静的リンクされたコピーは再ビルドされるまで脆弱な状態が続くため、コンテナイメージやバンドルされたアプリも再ビルドしてください。
4. iPhone Duo:ユーザーから折りたたみ画面のひび割れ報告
Numeramaは、AppleのiPhone Duoの内部折りたたみディスプレイにひびが入ったというユーザーの報告を複数集めました。中にはわずか数週間でひびが入ったケースもあります。報告や写真は本物のようです。
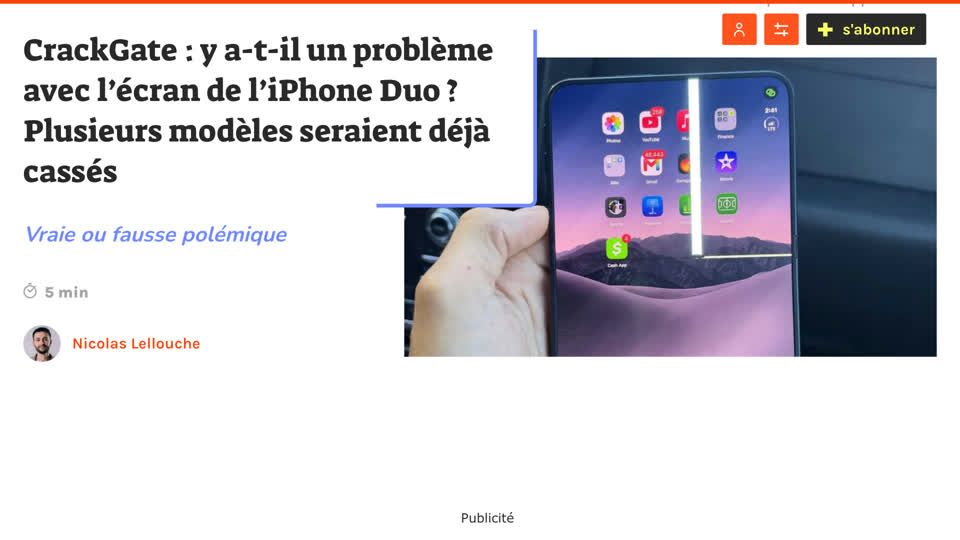
欠けているのは規模の観点です。故障率のデータや確認された原因はなく、Appleからのコメントもありません。少数の公開された苦情だけでは、数百万台にのぼるデバイス全体の状況を語ることはできません。もし影響を受けた場合は、状況を記録し、保証期間内にAppleのサポートに連絡してください。
5. 盗まれたCookieがパスワードと二段階認証を突破
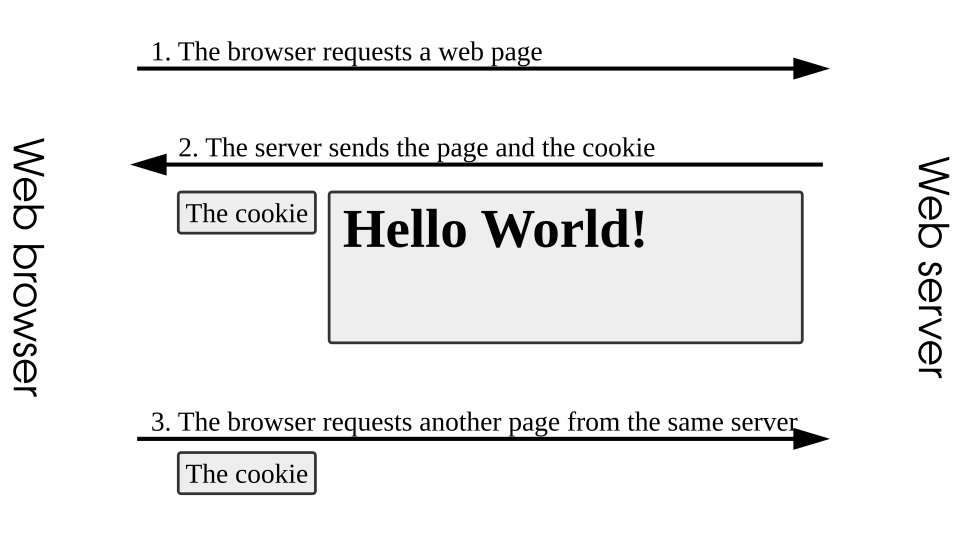
ログインすると、ウェブサイトはブラウザにセッションCookieを付与し、再ログインの手間を省きます。このCookieを盗むマルウェアによって、犯罪者はパスワードや二段階認証コードなしでセッションを再利用できるようになります。NordVPNがThe Guardianに伝えたところによると、6月までの1年間で、オンラインに出回っているデータの中から520億個もの盗まれたCookieを発見したとのことです。

これは新しいゼロデイ攻撃ではなく、一般的な手口です。実用的な防御策としては、使っていないセッションからログアウトする、重要なアカウントでアクティブなデバイスを確認する、ブラウザとアンチウイルスソフトを最新に保つ、そして情報窃取マルウェアの一般的な侵入経路である海賊版ソフトウェアや未知の拡張機能に注意することが挙げられます。
コメントを残す