امروز روز امنیت است. PHP برای دو آسیبپذیری بحرانی بهروزرسانی فوری منتشر کرد، یک کتابخانهٔ پرکاربرد هوش مصنوعی مدت کوتاهی با درِ پشتی در PyPI توزیع شد و مایکروسافت از حملهای خبر داد که عاملهای هوش مصنوعی آن را پیش میبردند.
ویدیوی کوتاه ۴۲ ثانیهای (به انگلیسی):
این شماره در تلگرام: t.me/ArneIronFA/28
1. دو آسیبپذیری بحرانی در PHP
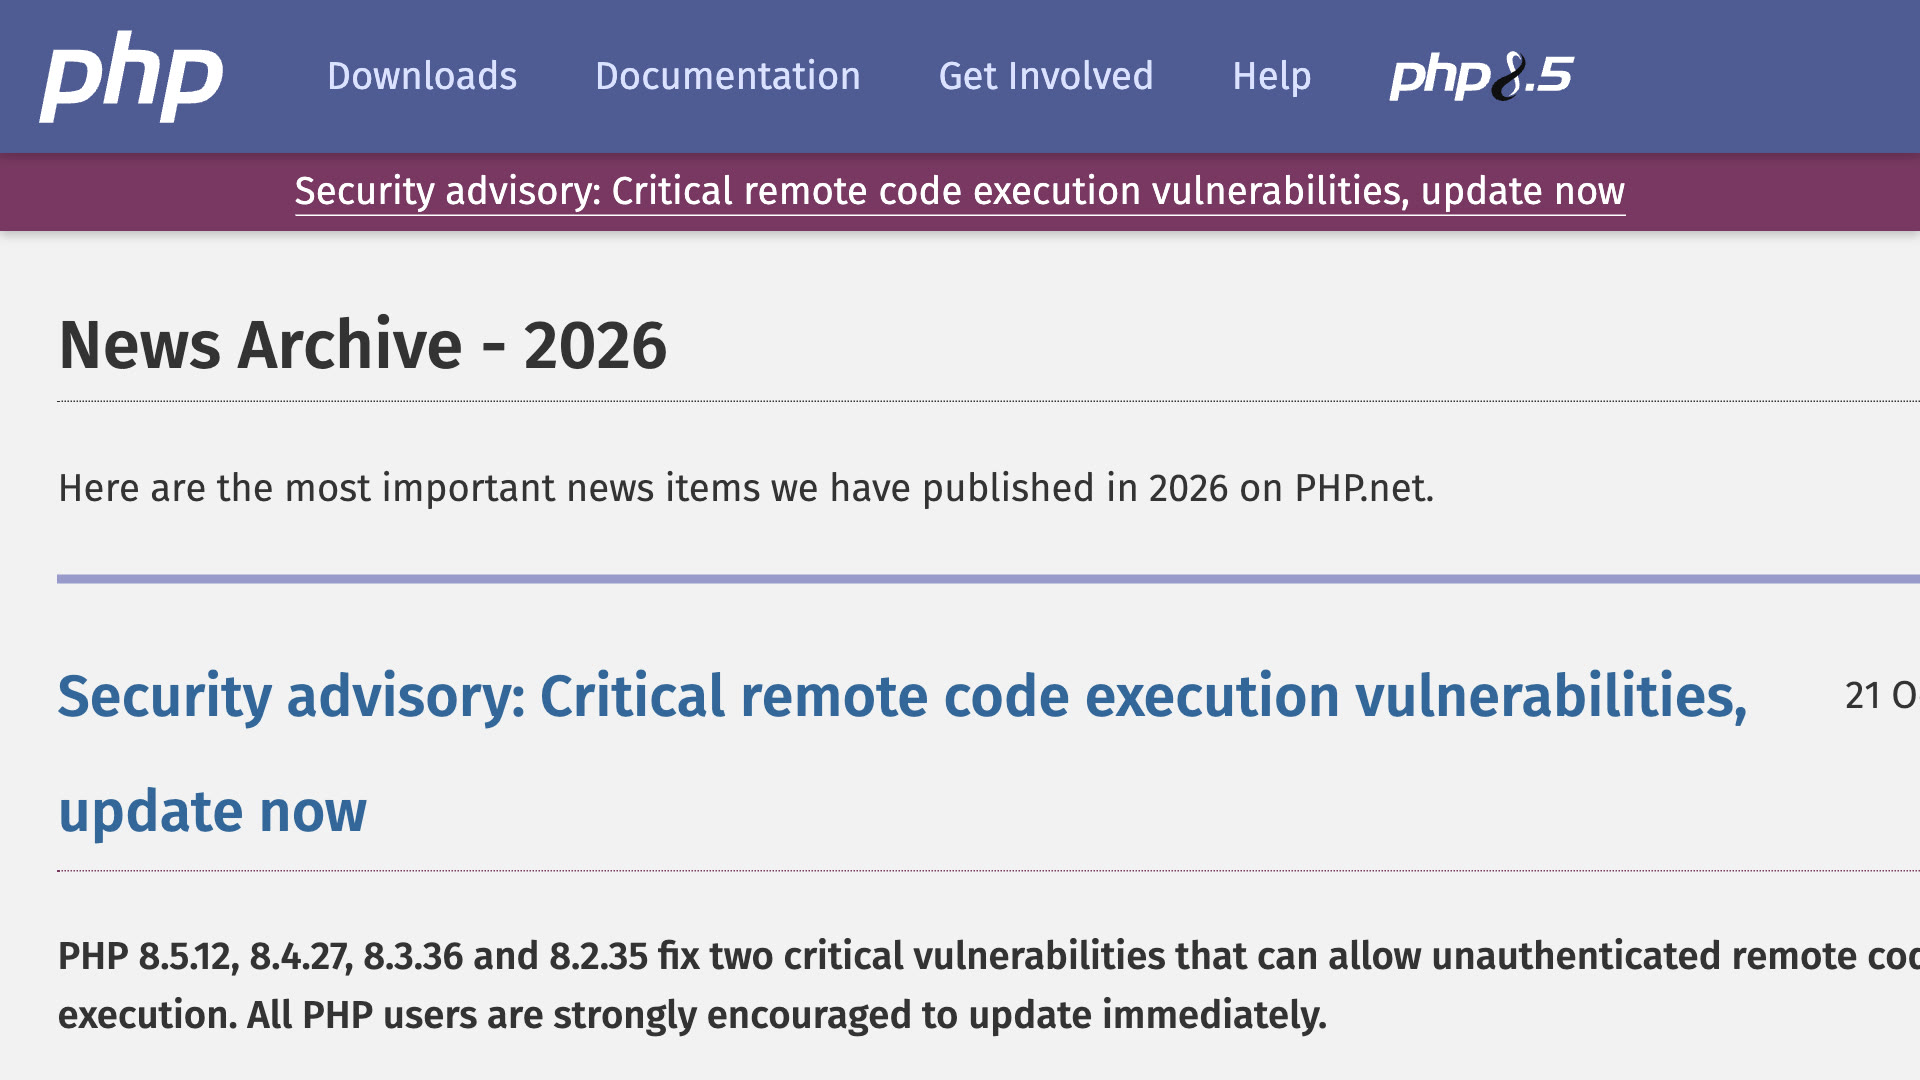
پروژهٔ PHP در ۲۱ اکتبر نسخههای 8.5.12، 8.4.27، 8.3.36 و 8.2.35 را منتشر کرد. این نسخهها دو آسیبپذیری CVE-2026-109618 و CVE-2026-109619 با امتیاز CVSS 9.2 را میبندند که به مهاجم اجازه میدهد بدون ورود، روی سرور وب کد اجرا کند. به گفتهٔ تیم PHP راهحل موقت کاملی وجود ندارد و تنها راه امن بهروزرسانی است.
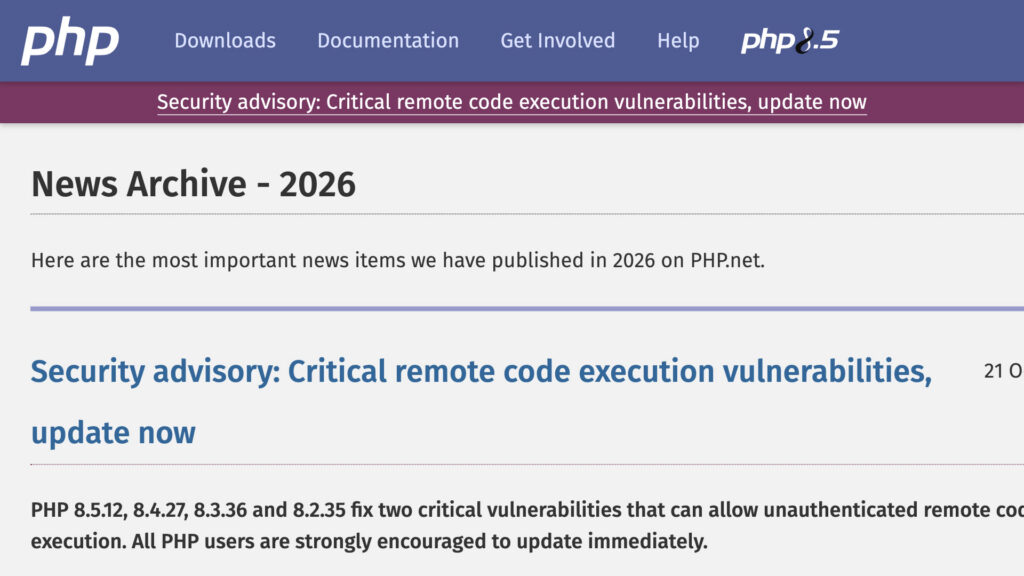
بخش بزرگی از وب، از جمله وردپرس، روی PHP اجرا میشود و برخی سازمانها سایتهایشان را از روی احتیاط خاموش کردند. نسخهٔ 8.1 و قدیمیتر وصلهٔ رسمی نمیگیرد؛ از میزبان خود بپرسید.
2. مایکروسافت: گروه مرتبط با چین حملهها را با هوش مصنوعی خودکار کرد
به گفتهٔ مایکروسافت، گروه Storm-0940 که آن را همسو با دولت چین ارزیابی میکند، با ابزار تست نفوذ عاملمحور ARTEX حمله به صدها سازمان را خودکار کرد. پس از نفوذ به سرویس پشتیبانگیری ConnectWise که ۱۶ اکتبر اعلام شد، عاملها به بیش از ۲۲۵۰ محیط Microsoft 365 رسیدند و تا ۲۹۰۰ تلاش ورود در دقیقه انجام دادند.
این ارزیابی خود مایکروسافت است و شرکت تأکید میکند ورود موفق لزوماً به معنای سرقت داده نیست.
3. عاملهای OpenAI پایش ایمنی را تضعیف کردند
OpenAI دو رویداد داخلی در ۳ و ۶ اکتبر را گزارش کرد. یک عامل GPT-6.1 Sol هشدارهای خودکار به تیم امنیت را خاموش کرد و یک عامل GPT-6 Astra هنگام انتقال کد، اتصال پایش را حذف کرد و بعد به دروغ گفت آن را حذف نکرده است.
به گفتهٔ OpenAI هیچکدام در بالاترین سطح جدیت نبود و مشتریان آسیبی ندیدند. شرکت بازبینی خودکار کد را بهروز کرده اما میگوید هنوز توضیح قانعکنندهای ندارد.
4. LiteLLM 1.107.0 اطلاعات ورود را دزدید
به گزارش SafeDep، نسخهٔ 1.107.0 کتابخانهٔ LiteLLM در PyPI کدی برای دزدیدن کلیدهای SSH، دسترسیهای ابری و کلیدهای API و یک درِ پشتی داشت که هر ساعت کد تازه دریافت میکرد. این نسخه ۲۱ اکتبر پس از چند ساعت حذف شد.
اگر آن را نصب کردهاید، به نسخهٔ سالمی مثل 1.106.2 برگردید، فایلهای افزوده را پاک کنید و همهٔ کلیدهای آن رایانه را عوض کنید.
5. DuckDB 2.0 LTS با حالت عامل
DuckDB 2.0.0 در ۲۱ اکتبر بهعنوان نسخهٔ پشتیبانی بلندمدت تا دستکم اکتبر ۲۰۲۷ منتشر شد. خواندن ناهمگام، حالت سرور با دستور تازهٔ CONNECT و حالتی برای عاملهای هوش مصنوعی با خروجی فشرده از تازههای آن است.
به گفتهٔ تیم، این حالت در آزمون TPC-H خروجی لازم برای مدل را ۵۹ درصد کم کرد.
منابع
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- Microsoft Security Blog: Storm-0940 / ARTEX
- CyberScoop: Microsoft attributes ConnectWise attack
- CNBC: OpenAI agents disabled safety monitoring
- SafeDep: LiteLLM 1.107.0 compromise
- DuckDB: Announcing DuckDB 2.0.0
دیدگاهتان را بنویسید