Brussel kijkt kritisch naar een van de bekendste Nederlandse techbedrijven. Tegelijk houden twee kritieke PHP-lekken beheerders wereldwijd bezig, en ook Nederlandse overheidssites gingen tijdelijk offline.
De short van 42 seconden:
1. EU opent onderzoek naar Booking.com
De Europese Commissie is een formele procedure gestart onder de Digital Services Act tegen Booking.com, dat in Amsterdam is gevestigd. Ze onderzoekt of het platform genoeg doet tegen nep- en illegale accommodaties en tegen phishing met boekingsgegevens, en of betaalde hogere posities in zoekresultaten duidelijk als advertentie zijn gemarkeerd.
Belangrijk: dit is een onderzoek, geen vaststelling van een overtreding. Booking.com zegt volledig mee te werken. Worden overtredingen bevestigd, dan kan een boete tot 6 procent van de wereldwijde jaaromzet volgen.
2. Kritieke PHP-lekken: update nu
Het PHP-project bracht op 21 oktober versies 8.5.12, 8.4.27, 8.3.36 en 8.2.35 uit tegen twee lekken met score 9,2 (CVE-2026-109618 en CVE-2026-109619). Aanvallers kunnen daarmee zonder inloggen code uitvoeren op webservers; volgens het PHP-team is updaten de enige veilige keuze.
Volgens The Verge en Reuters gingen ook sites van Nederlandse overheidsinstanties en de Haven van Rotterdam uit voorzorg offline. PHP 8.1 en ouder krijgt geen officiële patch.
3. Google-storing: toezichthouders vragen uitleg
Na de storing in de Google Cloud-regio europe-west2 op 20 oktober, veroorzaakt door een stroomincident in Londen, heeft de Europese Bankautoriteit contact met Google, meldt Reuters. Revolut, Lloyds en HSBC hadden urenlang problemen.
Het is de eerste grote test van de EU-regels die grote cloudleveranciers als kritieke dienstverleners onder direct toezicht plaatsen.
4. Nvidia en Agile Robots: tot 2.000 humanoïden
Op de GTC in Berlijn kondigde het Duitse Agile Robots aan volgend jaar 1.000 tot 2.000 humanoïde robots te bouwen met Nvidia. De Agile ONE SN is bedoeld voor universiteiten en onderzoekslabs en komt begin 2027.
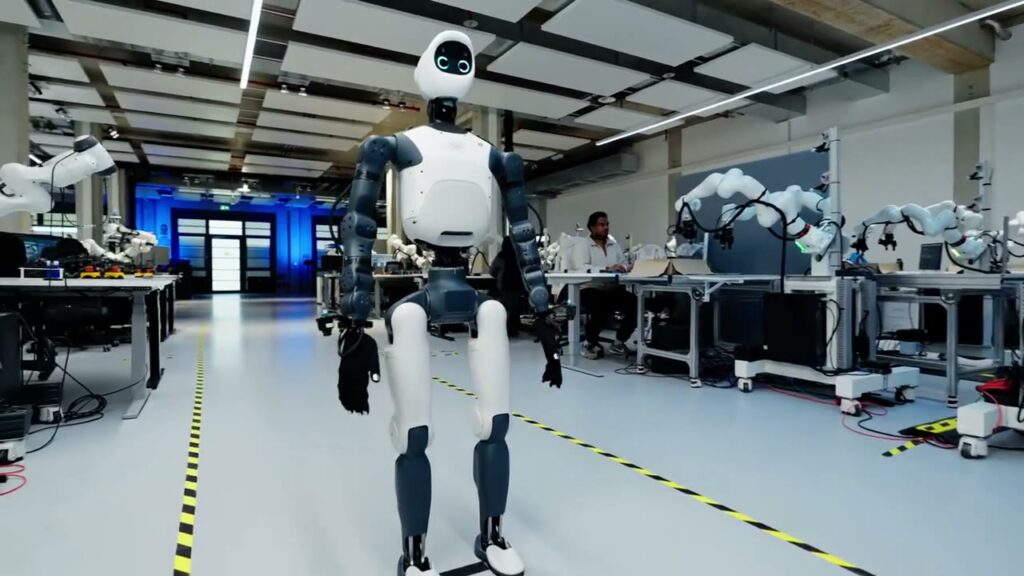
Kanttekening: het gaat om een onderzoeksplatform en een productieplan, niet om verkochte aantallen.
5. LiteLLM 1.107.0 stal inloggegevens
Versie 1.107.0 van de AI-bibliotheek LiteLLM op PyPI bevatte volgens SafeDep een programma dat sleutels en wachtwoorden steelt, plus een achterdeur. De versie stond op 21 oktober enkele uren online.
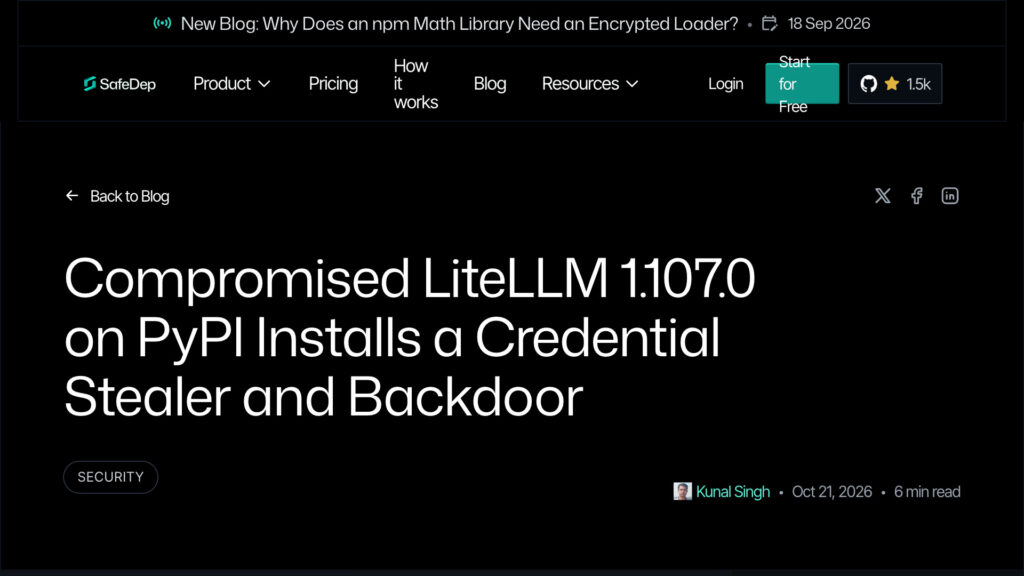
Geïnstalleerd? Stap over op een schone versie zoals 1.106.2, verwijder de toegevoegde bestanden en vervang alle sleutels op die machine.
Bronnen
- European Commission: Booking.com DSA proceedings
- Euronews: EU probes Booking.com
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- Reuters (via The Star): Europe's financial regulators query Google
- The Register: GTC Berlin keynote
- Reuters (via The Star): Agile to make up to 2,000 humanoids
- SafeDep: LiteLLM 1.107.0 compromise
Geef een reactie