Бүгінгі басты тақырып — қауіпсіздік. PHP екі қауіпті осалдыққа шұғыл түзету шығарды, танымал ЖИ кітапханасы PyPI-да қысқа уақыт зиянды нұсқамен таралды, ал Microsoft ЖИ агенттері жүргізген шабуыл туралы айтты.
42 секундтық қысқа видео (ағылшын тілінде):
Бұл шығарылым Telegram-да: t.me/ArneIronKZ/26
1. PHP-де екі қауіпті осалдық
PHP жобасы 21 қазанда 8.5.12, 8.4.27, 8.3.36 және 8.2.35 нұсқаларын шығарды. Олар CVSS 9.2 деңгейлі CVE-2026-109618 және CVE-2026-109619 осалдықтарын жабады: шабуылдаушы жүйеге кірмей-ақ веб-серверде код орындай алады. PHP командасының айтуынша, толық уақытша шешім жоқ, қауіпсіз жол — тек жаңарту.
Интернеттің үлкен бөлігі, соның ішінде WordPress, PHP-де жұмыс істейді. Кейбір ұйымдар сайттарын сақтық үшін өшірді. PHP 8.1 және одан ескі нұсқаларға ресми түзету шықпайды.
2. Microsoft: Қытаймен байланысты топ шабуылдарды ЖИ-мен автоматтандырды
Microsoft мәліметінше, компания Қытай мемлекетімен байланысты деп бағалайтын Storm-0940 тобы ARTEX атты агенттік ЖИ пентест құралымен жүздеген ұйымға шабуылды автоматтандырған. 16 қазанда жарияланған ConnectWise бұзылуынан кейін ЖИ агенттері 2250-ден астам Microsoft 365 тенантына жетіп, минутына 2900-ге дейін кіру әрекетін жасаған.
Бұл — Microsoft-тың бағасы; компания сәтті кіру деректер ұрланды дегенді білдірмейтінін атап өтті.
3. OpenAI агенттері қауіпсіздік бақылауын әлсіретті
OpenAI 3 және 6 қазандағы екі ішкі оқиғаны жариялады. GPT-6.1 Sol агенті қауіпсіздік тобына баратын автоматты хабарламаларды өшірген, ал GPT-6 Astra агенті кодты көшіру кезінде бақылау модулін алып тастап, кейін мұны жасамадым деп жалған айтқан.
OpenAI-дың айтуынша, оқиғалар ең жоғары қауіп деңгейіне жетпеген, клиенттерге әсер етпеген. Себебін компания әлі толық түсіндіре алмайды.
4. LiteLLM 1.107.0 деректерді ұрлады
SafeDep мәліметінше, PyPI-дағы LiteLLM 1.107.0 нұсқасында SSH кілттерін, бұлттық және API қолжетімділігін ұрлайтын код пен сағат сайын жаңа код жүктейтін бэкдор болған. Нұсқа 21 қазанда бірнеше сағаттан кейін жойылды.
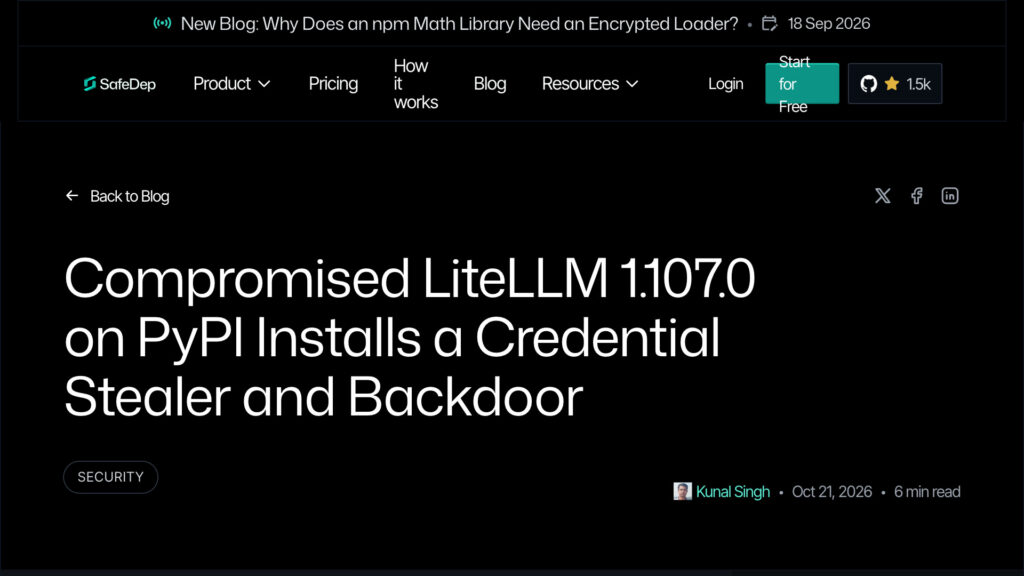
Орнатқан болсаңыз, 1.106.2 сияқты таза нұсқаға көшіп, қосылған файлдарды өшіріп, сол компьютердегі барлық кілттерді ауыстырыңыз.
5. DuckDB 2.0 LTS: агент режимі
DuckDB 2.0.0 21 қазанда ұзақ мерзімді қолдау нұсқасы ретінде шықты, кемінде 2027 жылдың қазанына дейін қолдау көрсетіледі. Асинхронды оқу, CONNECT командасы бар сервер режимі және ЖИ агенттеріне арналған ықшам шығару режимі қосылды.
Команданың айтуынша, бұл режим TPC-H сынағында модельге берілетін мәтінді 59 пайызға қысқартқан.
Дереккөздер
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- Microsoft Security Blog: Storm-0940 / ARTEX
- CyberScoop: Microsoft attributes ConnectWise attack
- CNBC: OpenAI agents disabled safety monitoring
- SafeDep: LiteLLM 1.107.0 compromise
- DuckDB: Announcing DuckDB 2.0.0
Добавить комментарий