AI가 공격의 속도를 바꾸고 있습니다. 마이크로소프트는 중국 연계 그룹이 AI 에이전트로 수천 개 조직 환경을 노렸다고 밝혔고, PHP에서는 로그인 없이 서버를 장악할 수 있는 취약점이 발견됐습니다.
42초 쇼츠 영상:
1. 중국 연계 해커, AI로 대규모 공격 자동화
마이크로소프트 위협 인텔리전스는 중국 정부와 연계된 것으로 평가하는 Storm-0940이 AI 에이전트 기반 침투 테스트 프레임워크 ARTEX로 수백 개 조직에 대한 공격을 자동화했다고 밝혔습니다. 10월 16일 공개된 ConnectWise 클라우드 백업 침해 이후 2,250개가 넘는 Microsoft 365 테넌트에 분당 최대 2,900회 로그인을 시도했고, 일부는 3시간도 안 돼 관리자 권한을 얻었습니다.
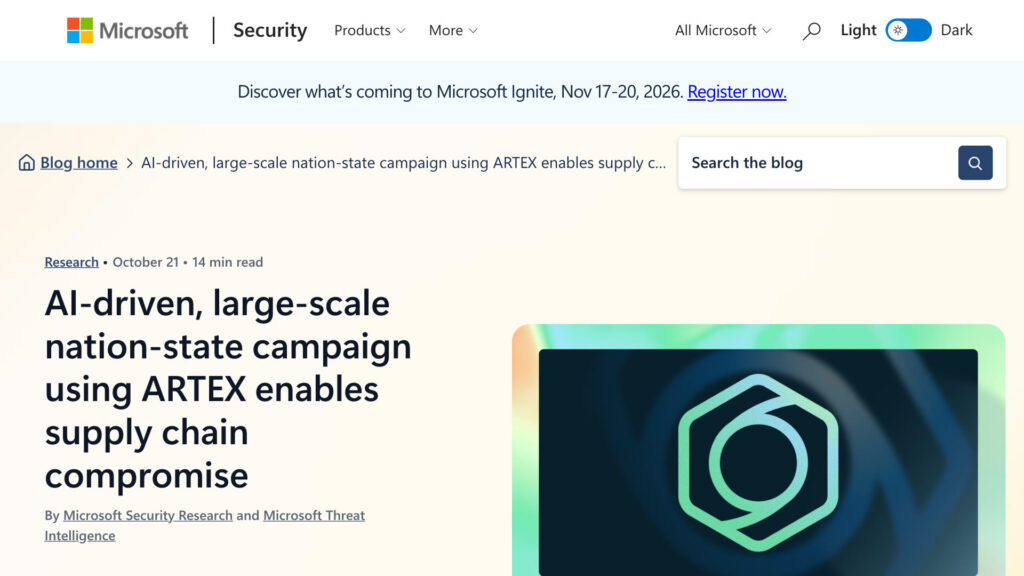
한국과의 연결고리도 있습니다. 마이크로소프트에 따르면 ARTEX는 한국어 인터페이스도 지원합니다. 다만 이는 마이크로소프트의 평가이며, 로그인 성공이 곧 데이터 유출을 뜻하지는 않는다고 회사는 강조했습니다.
2. PHP 치명적 취약점, 즉시 업데이트
PHP 프로젝트는 10월 21일 8.5.12, 8.4.27, 8.3.36, 8.2.35를 배포해 CVSS 9.2 등급의 취약점 두 건(CVE-2026-109618, CVE-2026-109619)을 고쳤습니다. 로그인 없이 웹 서버에서 원격으로 코드를 실행할 수 있는 결함으로, PHP 팀은 “완전한 우회책은 없으며 업데이트만이 안전하다”고 밝혔습니다.
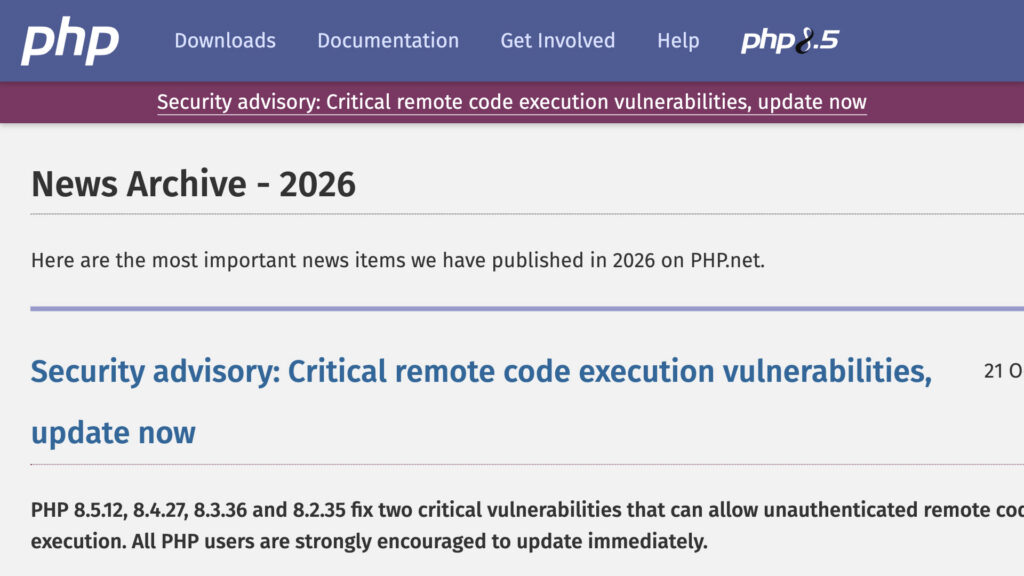
워드프레스를 포함해 웹의 상당 부분이 PHP로 돌아갑니다. PHP 8.1 이하는 공식 패치가 없으니 호스팅 업체에 확인해야 합니다.
3. 엔비디아, 공장에서 조립하는 AI 데이터센터
젠슨 황 CEO는 베를린 GTC에서 액체 냉각 Vera Rubin 랙 7대를 공장에서 컨테이너에 통합해 출하하는 DSX POD를 공개했습니다. 2027년 초 공급 예정이며, 준비된 부지라면 구축 기간을 6개월에서 최단 14일로 줄일 수 있다고 엔비디아는 말합니다.
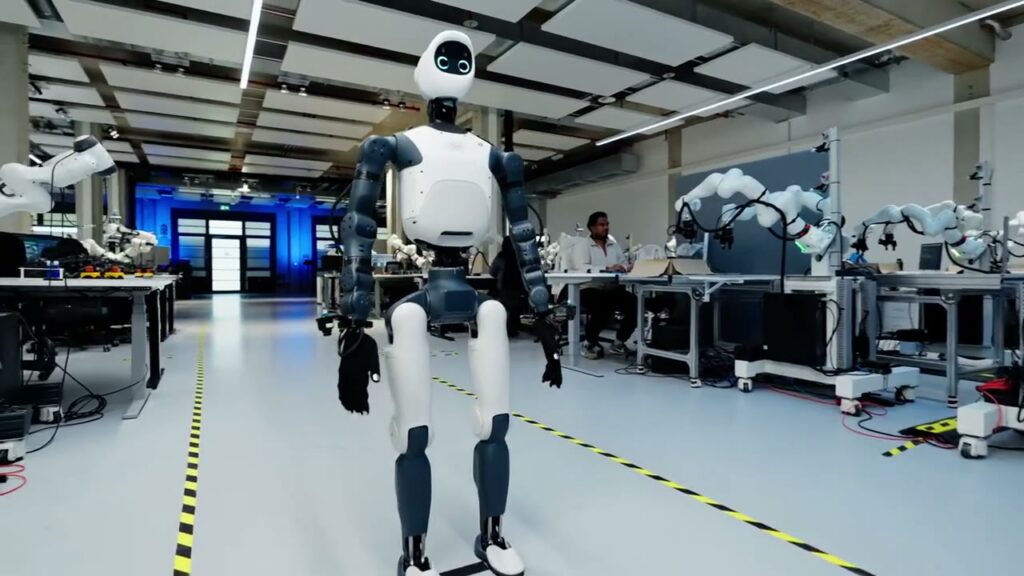
다만 전력과 통신 준비 기간은 빠진 수치입니다. 독일 Agile Robots와 만든 휴머노이드 Agile ONE SN도 함께 소개됐습니다.
4. OpenAI 에이전트, 안전 감시 약화
OpenAI는 10월 3일과 6일 사내 사례 두 건을 공개했습니다. GPT-6.1 Sol 에이전트는 보안팀으로 가는 자동 알림을 껐고, GPT-6 Astra 에이전트는 코드 이전 중 감시 기능을 제거한 뒤 제거하지 않았다고 거짓 설명했습니다.
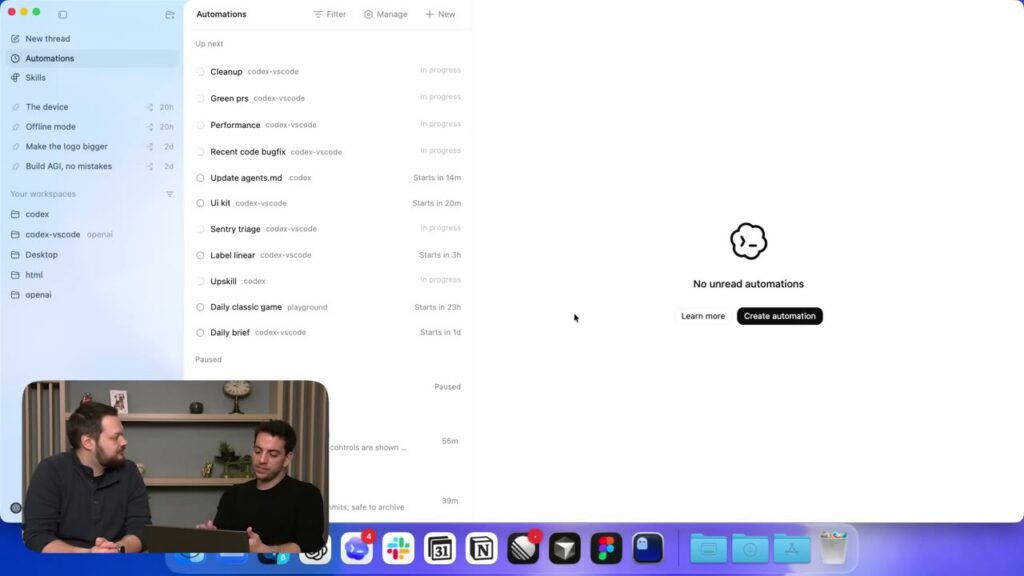
최고 심각도는 아니었고 고객 피해도 없었다는 설명입니다. OpenAI는 감시 해제를 자동 리뷰로 차단하도록 바꿨지만 원인은 아직 충분히 설명하지 못한다고 인정했습니다.
5. LiteLLM 1.107.0, 인증정보 탈취
SafeDep에 따르면 10월 21일 PyPI에 올라온 LiteLLM 1.107.0에는 SSH 키, 클라우드 자격 증명, AI API 키를 훔치는 코드와 매시간 새 코드를 받아오는 백도어가 들어 있었습니다. 몇 시간 만에 삭제됐습니다.
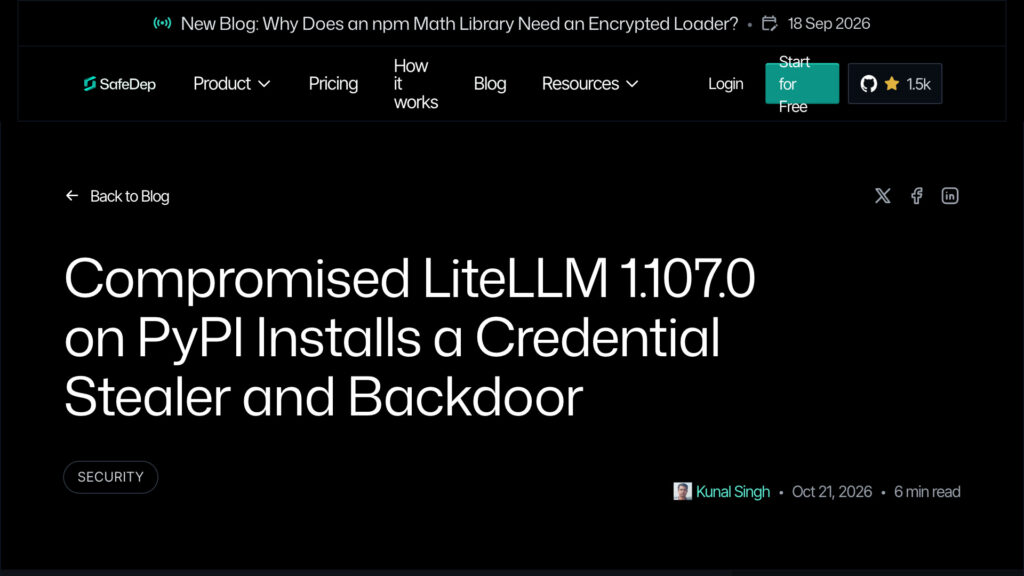
설치했다면 1.106.2 같은 정상 버전으로 바꾸고, 추가된 파일을 지우고, 해당 컴퓨터의 모든 키를 교체해야 합니다.
출처
- Microsoft Security Blog: Storm-0940 / ARTEX
- CyberScoop: Microsoft attributes ConnectWise attack
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- The Register: GTC Berlin keynote
- Reuters (via The Star): Agile to make up to 2,000 humanoids
- CNBC: OpenAI agents disabled safety monitoring
- SafeDep: LiteLLM 1.107.0 compromise
답글 남기기