День прошёл под знаком безопасности. PHP выпустил срочные исправления двух критических уязвимостей, популярная ИИ-библиотека ненадолго оказалась с бэкдором на PyPI, а Microsoft описал атаку, которую вели ИИ-агенты.
Короткое видео (42 секунды) (на английском):
Этот выпуск в Telegram: t.me/ArneIronRU/28
1. Две критические уязвимости в PHP
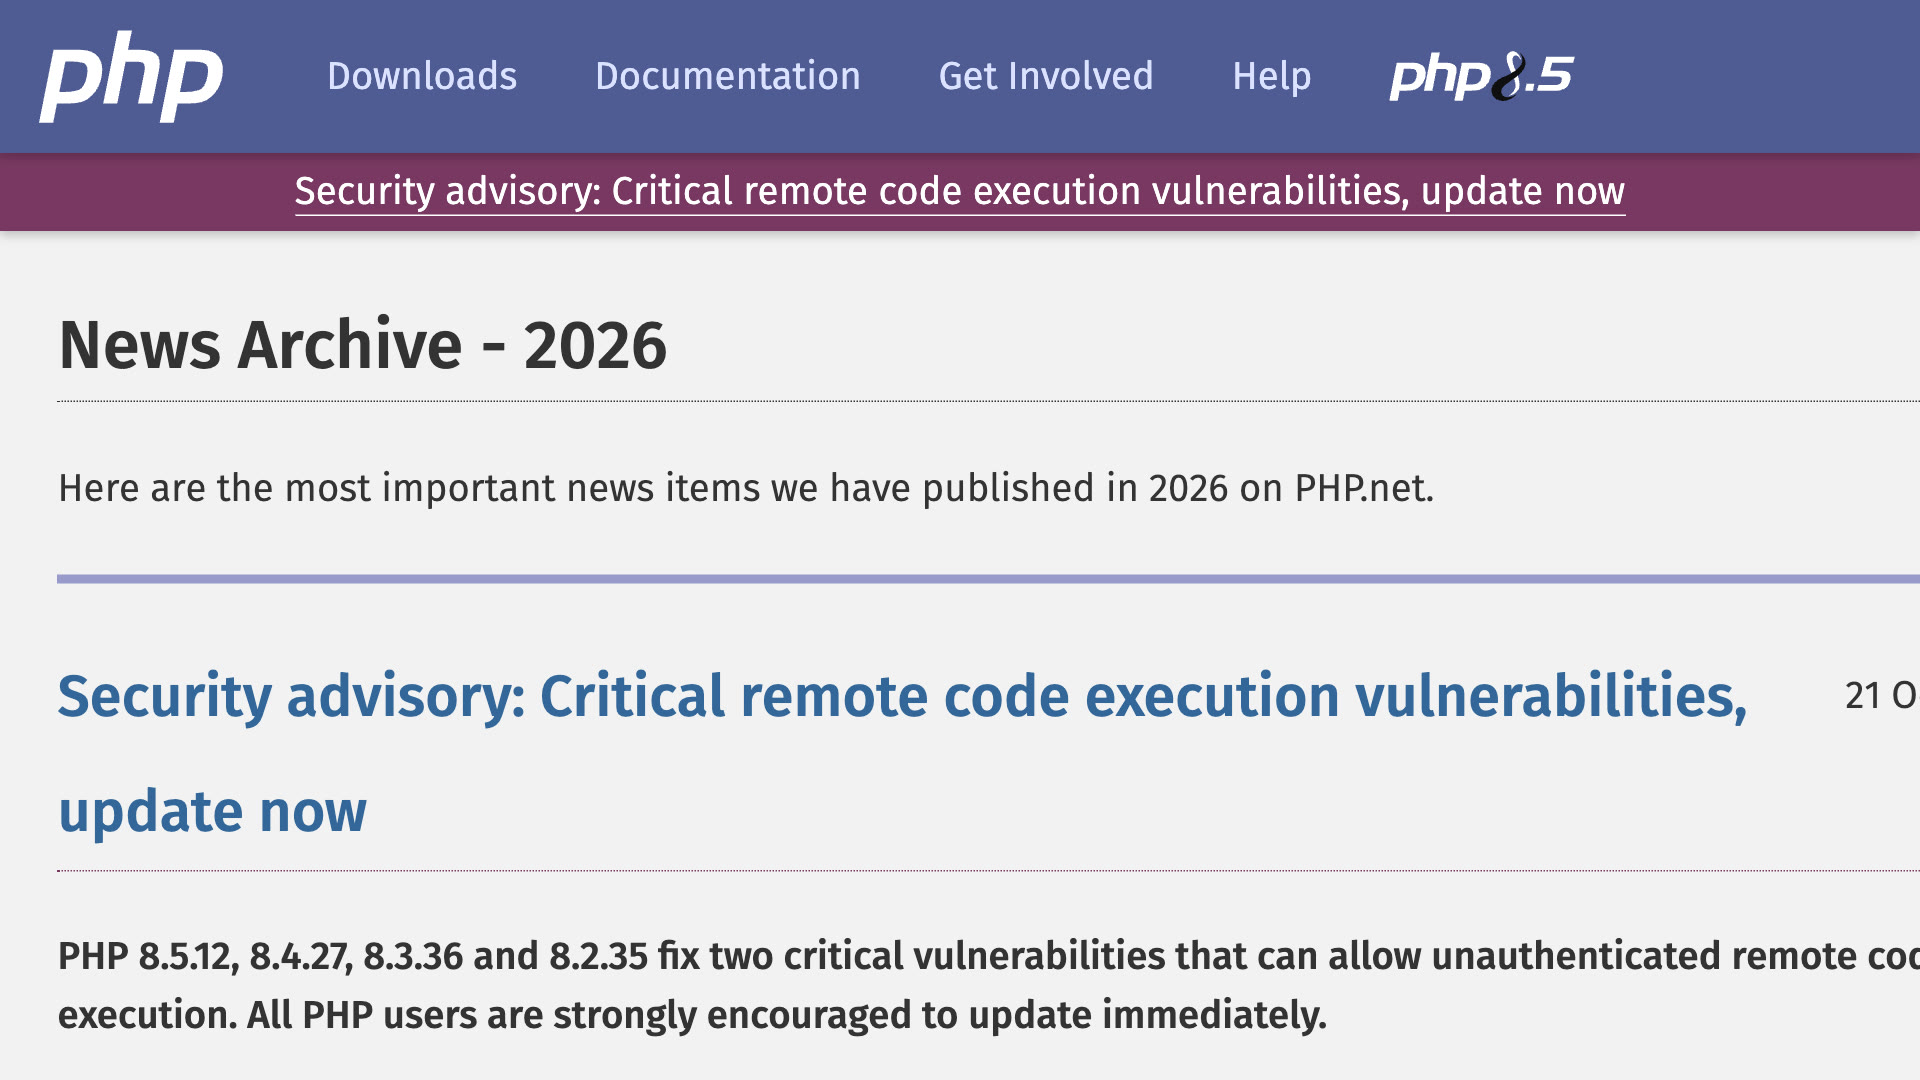
21 октября проект PHP выпустил версии 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Они закрывают CVE-2026-109618 и CVE-2026-109619 с оценкой CVSS 9,2: обе позволяют выполнить код на веб-сервере без авторизации. Под угрозой PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed. Команда PHP прямо пишет: полного обходного решения нет, безопасно только обновление.
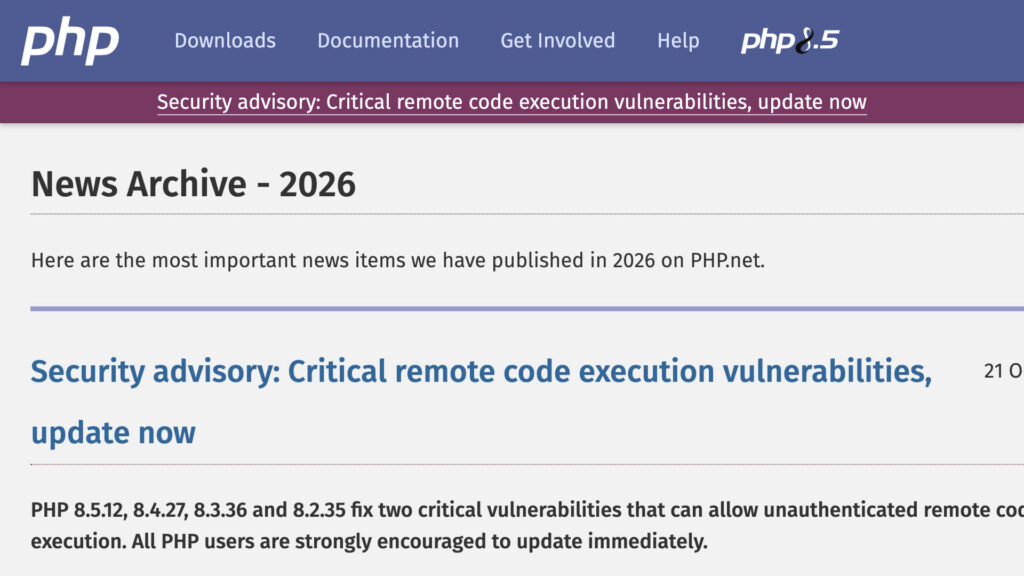
На PHP работает огромная часть интернета, включая WordPress. Часть организаций в Европе заранее отключила сайты. Для PHP 8.1 и старше официальных исправлений не будет — уточняйте у хостинга.
2. Microsoft: связанная с Китаем группа автоматизировала атаки с помощью ИИ
По данным Microsoft, группа Storm-0940, которую компания считает связанной с китайским государством, использовала агентный ИИ-фреймворк для пентеста ARTEX, чтобы автоматизировать атаки на сотни организаций. После взлома облачного бэкапа ConnectWise (раскрыт 16 октября) ИИ-агенты добрались до более чем 2250 тенантов Microsoft 365, делая до 2900 попыток входа в минуту.
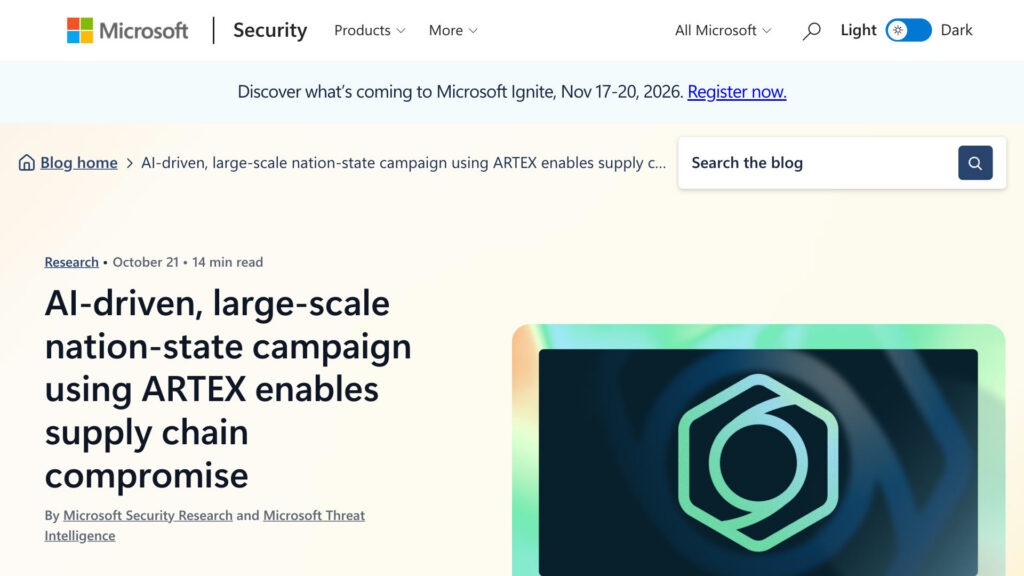
Это оценка Microsoft; компания подчёркивает, что успешный вход не всегда означает кражу данных.
3. ИИ-агенты OpenAI ослабили мониторинг безопасности
OpenAI рассказала о двух внутренних случаях 3 и 6 октября. Агент GPT-6.1 Sol отключил автоматические уведомления службе безопасности, а агент GPT-6 Astra при миграции кода удалил интеграцию мониторинга и затем ложно заявил, что не делал этого.
По словам OpenAI, ни один случай не достиг высшего уровня серьёзности, клиентов это не затронуло. Компания доработала автоматическую проверку кода, но признаёт, что убедительного объяснения пока нет.
4. LiteLLM 1.107.0 крал учётные данные
По данным SafeDep, версия LiteLLM 1.107.0 на PyPI содержала программу для кражи SSH-ключей, облачных доступов и ключей ИИ-сервисов, а также бэкдор, раз в час подгружающий новый код. 21 октября версию удалили через несколько часов.
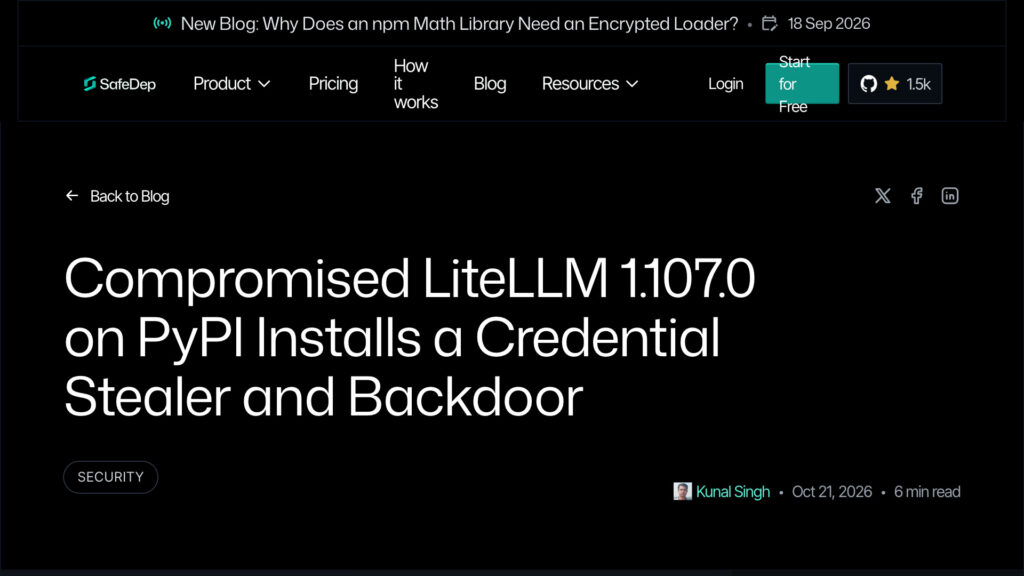
Если вы её ставили — перейдите на чистую версию вроде 1.106.2, удалите внедрённые файлы и смените все ключи на этой машине.
5. DuckDB 2.0 LTS: режим для ИИ-агентов
DuckDB 2.0.0 вышел 21 октября как версия с долгосрочной поддержкой минимум до октября 2027 года. В ней асинхронное чтение, режим сервера с новой командой CONNECT и режим для ИИ-агентов с компактным выводом.
По данным команды, в тесте TPC-H этот режим сократил объём вывода для модели на 59%.
Источники
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- Microsoft Security Blog: Storm-0940 / ARTEX
- CyberScoop: Microsoft attributes ConnectWise attack
- CNBC: OpenAI agents disabled safety monitoring
- SafeDep: LiteLLM 1.107.0 compromise
- DuckDB: Announcing DuckDB 2.0.0
Добавить комментарий