Giornata dominata dalla sicurezza: PHP rilascia patch urgenti per due falle critiche e una libreria di IA molto diffusa viene manomessa su PyPI. In Europa Bruxelles apre un’indagine su Booking.com e le autorità bancarie chiedono conto a Google.
Lo short di 42 secondi:
1. Falle critiche in PHP: aggiornate ora
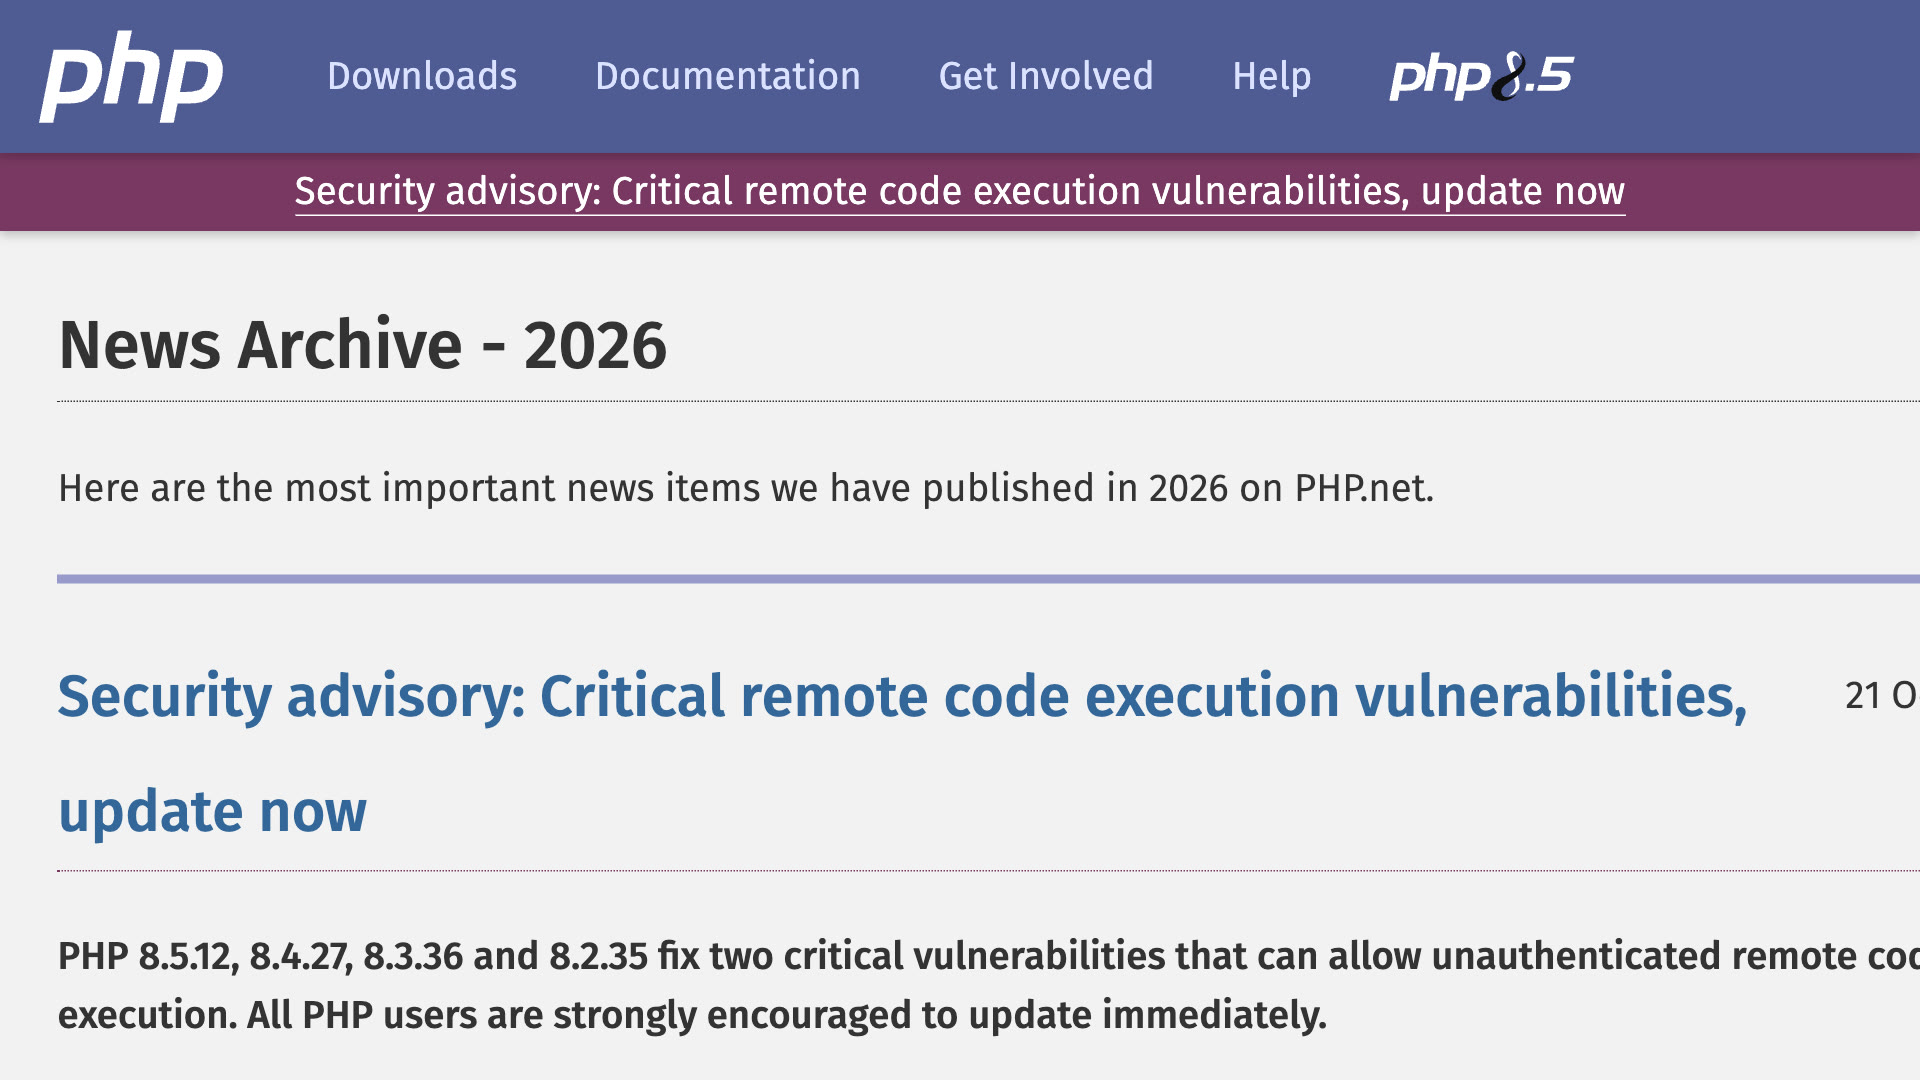
Il 21 ottobre il progetto PHP ha pubblicato le versioni 8.5.12, 8.4.27, 8.3.36 e 8.2.35, che chiudono CVE-2026-109618 e CVE-2026-109619, valutate 9,2. Entrambe permettono di eseguire codice su un server web senza autenticazione. Per il team PHP non esistono mitigazioni complete: l’aggiornamento è l’unica scelta sicura.
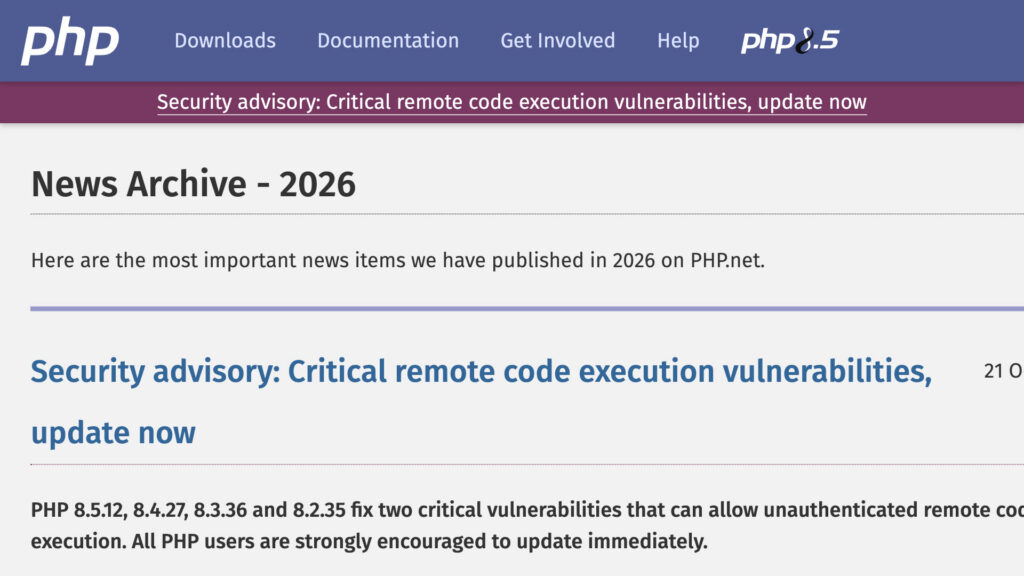
PHP alimenta gran parte del web, WordPress compreso, e alcune organizzazioni hanno messo offline i siti per precauzione. PHP 8.1 e precedenti non riceveranno patch ufficiali: chiedete al vostro hosting.
2. La UE indaga su Booking.com
La Commissione europea ha avviato un procedimento formale ai sensi del Digital Services Act per verificare se Booking.com contrasta a sufficienza annunci falsi e phishing sui dati di prenotazione, e se segnala come pubblicità le strutture che pagano per salire in classifica.
È un’indagine, non una condanna. Booking.com dice di collaborare pienamente. In caso di violazioni confermate la multa può arrivare al 6% del fatturato mondiale.
3. Blackout Google Cloud: le autorità chiedono conto
Dopo il blackout della regione europe-west2 di Google Cloud del 20 ottobre, causato da un guasto elettrico a Londra, l’Autorità bancaria europea ha contattato Google, riferisce Reuters. Revolut, Lloyds e HSBC sono rimaste in difficoltà per ore.
È il primo vero test delle regole UE che mettono i grandi fornitori cloud sotto vigilanza diretta come fornitori critici del settore finanziario. Per ora si tratta di richieste di informazioni.
4. Nvidia e Agile Robots: fino a 2.000 umanoidi
Alla GTC di Berlino la tedesca Agile Robots ha annunciato che produrrà da 1.000 a 2.000 robot umanoidi il prossimo anno insieme a Nvidia. L’Agile ONE SN, con computer Jetson Thor e software Isaac GR00T, è pensato per università e laboratori e arriverà a inizio 2027.
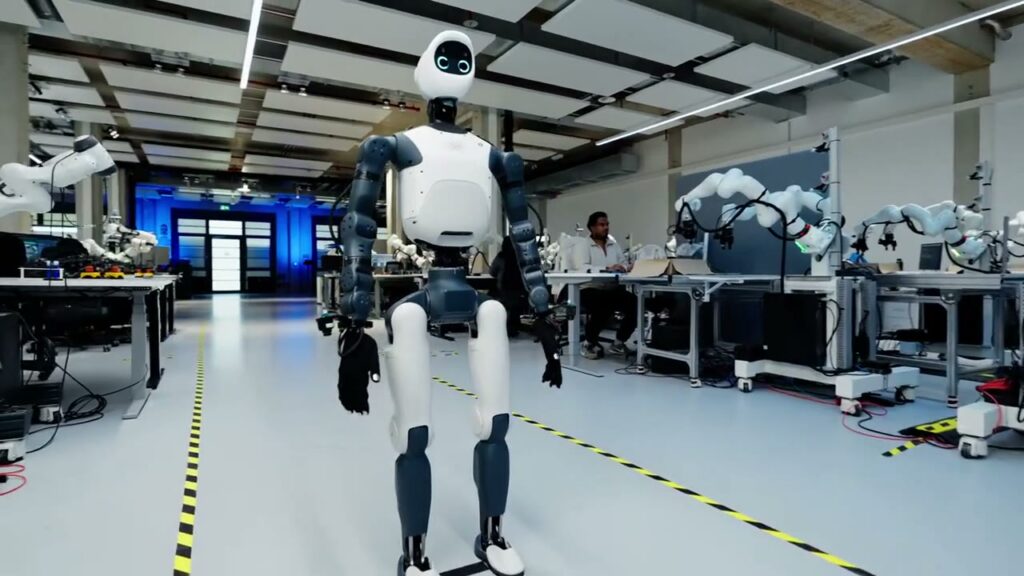
Precisazione: è una piattaforma di ricerca e il numero è un piano di produzione, non vendite già concluse.
5. LiteLLM 1.107.0 rubava credenziali
La versione 1.107.0 di LiteLLM su PyPI conteneva, secondo SafeDep, un ladro di credenziali e una backdoor. È rimasta online poche ore il 21 ottobre.
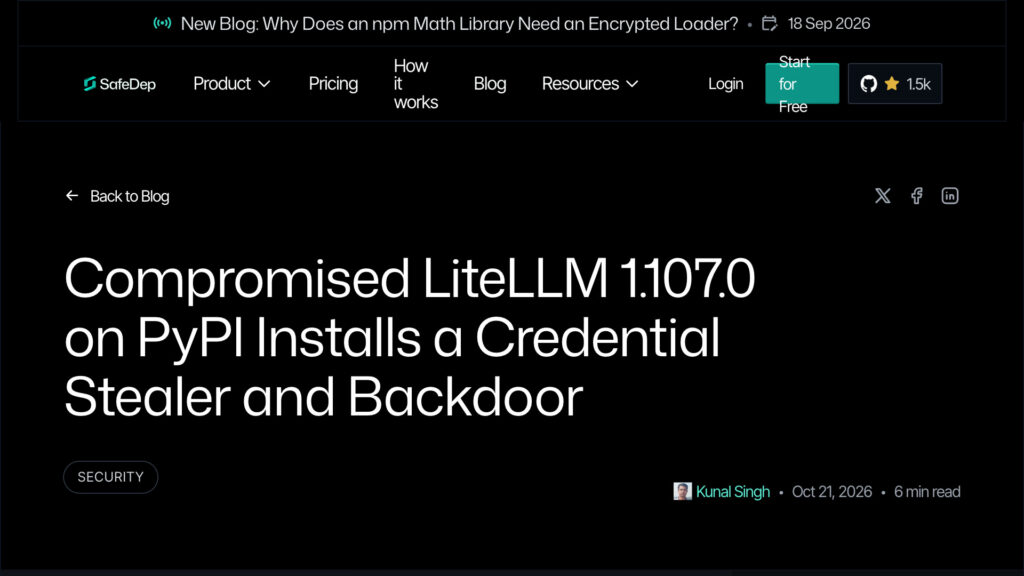
Chi l’ha installata passi a una versione pulita come la 1.106.2, elimini i file aggiunti e cambi tutte le chiavi della macchina.
Fonti
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- European Commission: Booking.com DSA proceedings
- Euronews: EU probes Booking.com
- Reuters (via The Star): Europe's financial regulators query Google
- The Register: GTC Berlin keynote
- Reuters (via The Star): Agile to make up to 2,000 humanoids
- SafeDep: LiteLLM 1.107.0 compromise
Lascia un commento