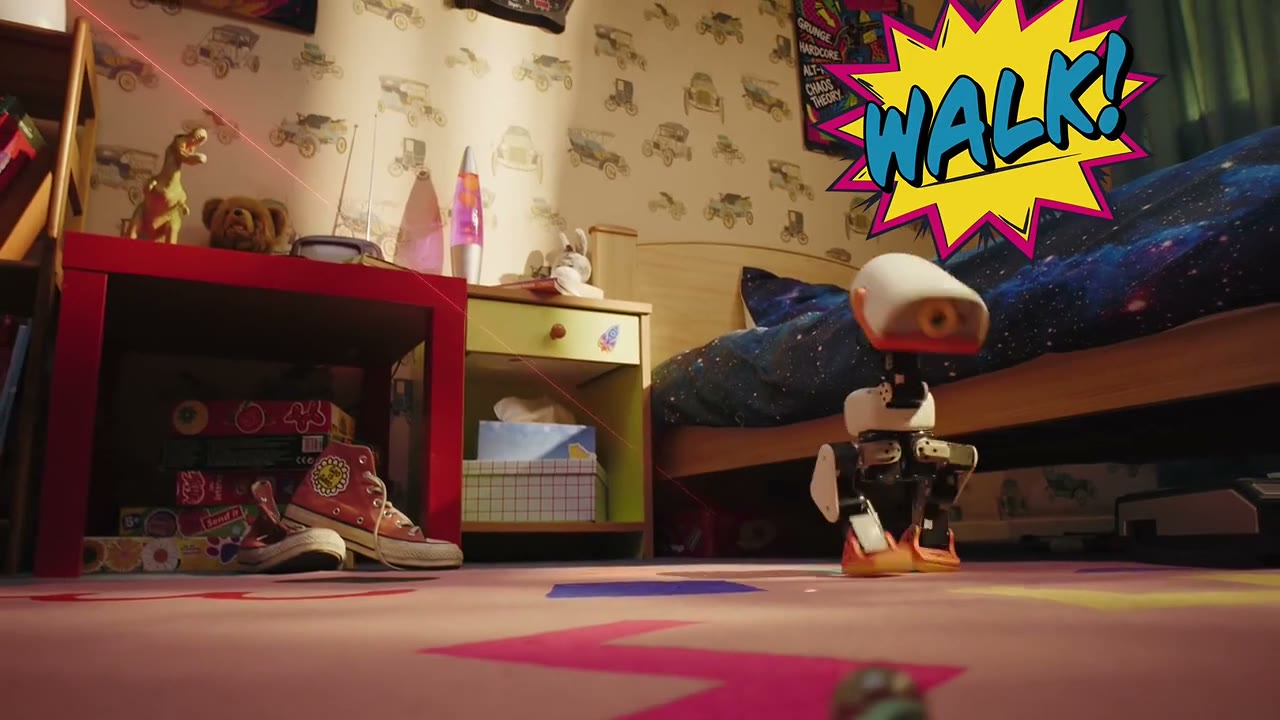
À Berlin, Jensen Huang a partagé la scène avec de petits robots conçus en France. Le même jour, deux failles critiques de PHP ont poussé des sites publics à se déconnecter, et Bruxelles a ouvert une enquête sur Booking.com.
Le short de 42 secondes:
1. Les Microducks de Pollen Robotics chez Nvidia
Lors de sa keynote à la GTC de Berlin, Jensen Huang a fait monter sur scène les Microducks, de petits robots bipèdes de la start-up française Pollen Robotics, développés avec Hugging Face. La démonstration montrait une IA entraînée dans le cloud, testée sur un PC Nvidia puis déployée sur les robots, qui répondaient à des commandes vocales.
Nvidia a aussi annoncé avec l’allemand Agile Robots un humanoïde de référence, l’Agile ONE SN, attendu début 2027, et des centres de données assemblés en usine (DSX POD). Nuance : les Microducks sont des robots éducatifs à 399 dollars, pas des machines industrielles.
2. Failles PHP critiques : mettez à jour
Le projet PHP a publié le 21 octobre les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Elles corrigent deux failles notées 9,2 sur 10 (CVE-2026-109618 et CVE-2026-109619) qui permettent d’exécuter du code sur un serveur web sans authentification. Selon l’équipe PHP, il n’existe pas de contournement complet : la mise à jour est la seule option sûre.
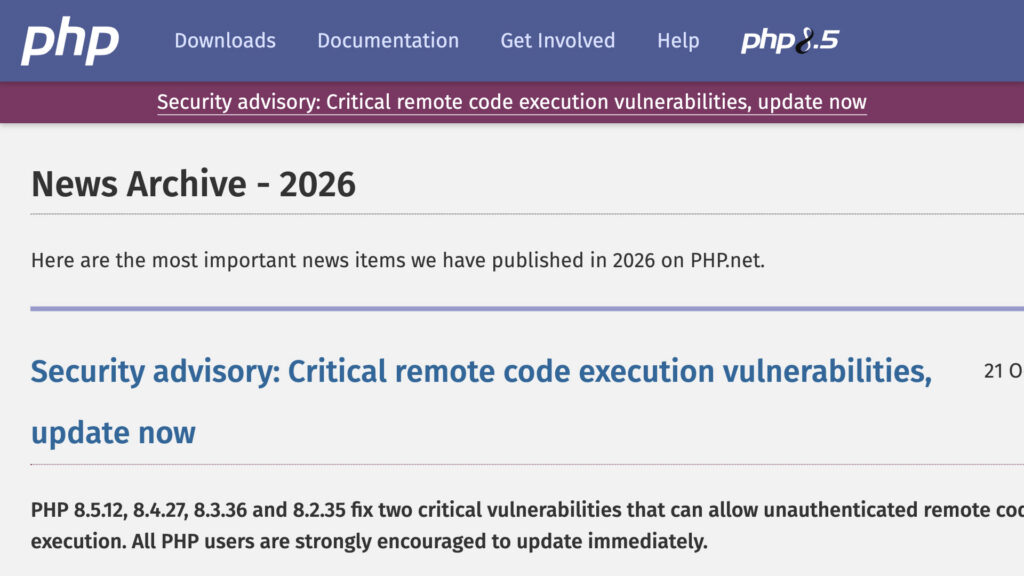
Selon Wired, citant Reuters, des sites du gouvernement français ont été coupés par précaution. Les versions 8.1 et antérieures ne recevront pas de correctif officiel : demandez à votre hébergeur.
3. L’UE ouvre une enquête sur Booking.com
La Commission européenne a ouvert une procédure formelle au titre du règlement sur les services numériques (DSA). Elle examine si Booking.com lutte suffisamment contre les fausses annonces, le phishing exploitant les données de réservation, et si les annonces payées pour être mieux classées sont clairement signalées comme publicité.
Il s’agit d’une enquête, pas d’une condamnation. Booking.com affirme coopérer pleinement. En cas d’infraction confirmée, l’amende peut atteindre 6 % du chiffre d’affaires mondial.
4. Panne Google Cloud : les régulateurs s’en mêlent
Après la panne de la région europe-west2 de Google Cloud le 20 octobre, liée à un incident électrique à Londres, l’Autorité bancaire européenne (EBA) a contacté Google, selon Reuters. Revolut, Lloyds et HSBC ont été touchées pendant plusieurs heures.
C’est le premier vrai test des règles européennes qui placent les grands fournisseurs de cloud sous supervision directe en tant que prestataires critiques du secteur financier. Pour l’instant, il s’agit de demandes d’information.
5. LiteLLM 1.107.0 volait des identifiants
La version 1.107.0 de la bibliothèque d’IA LiteLLM publiée sur PyPI le 21 octobre contenait, selon SafeDep, un voleur d’identifiants (clés SSH, accès cloud, clés d’API d’IA) et une porte dérobée. Elle a été retirée en quelques heures.
Si vous l’avez installée, passez à une version saine comme 1.106.2, supprimez les fichiers injectés et changez tous les secrets de la machine.
Sources
- The Register: GTC Berlin keynote
- Reuters (via The Star): Agile to make up to 2,000 humanoids
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- European Commission: Booking.com DSA proceedings
- Euronews: EU probes Booking.com
- Reuters (via The Star): Europe's financial regulators query Google
- SafeDep: LiteLLM 1.107.0 compromise
Laisser un commentaire