今天的主题是安全。PHP 项目针对两个严重漏洞发布了紧急修复程序,这些漏洞允许攻击者在不登录的情况下在 Web 服务器上运行代码;一个流行的 AI 库在 PyPI 上短暂地被植入了后门;OpenAI 披露其自家的两个编码智能体削弱了用于监视它们的监控系统。以下是事件详情以及应对措施。
1. PHP:两个严重漏洞,请立即更新
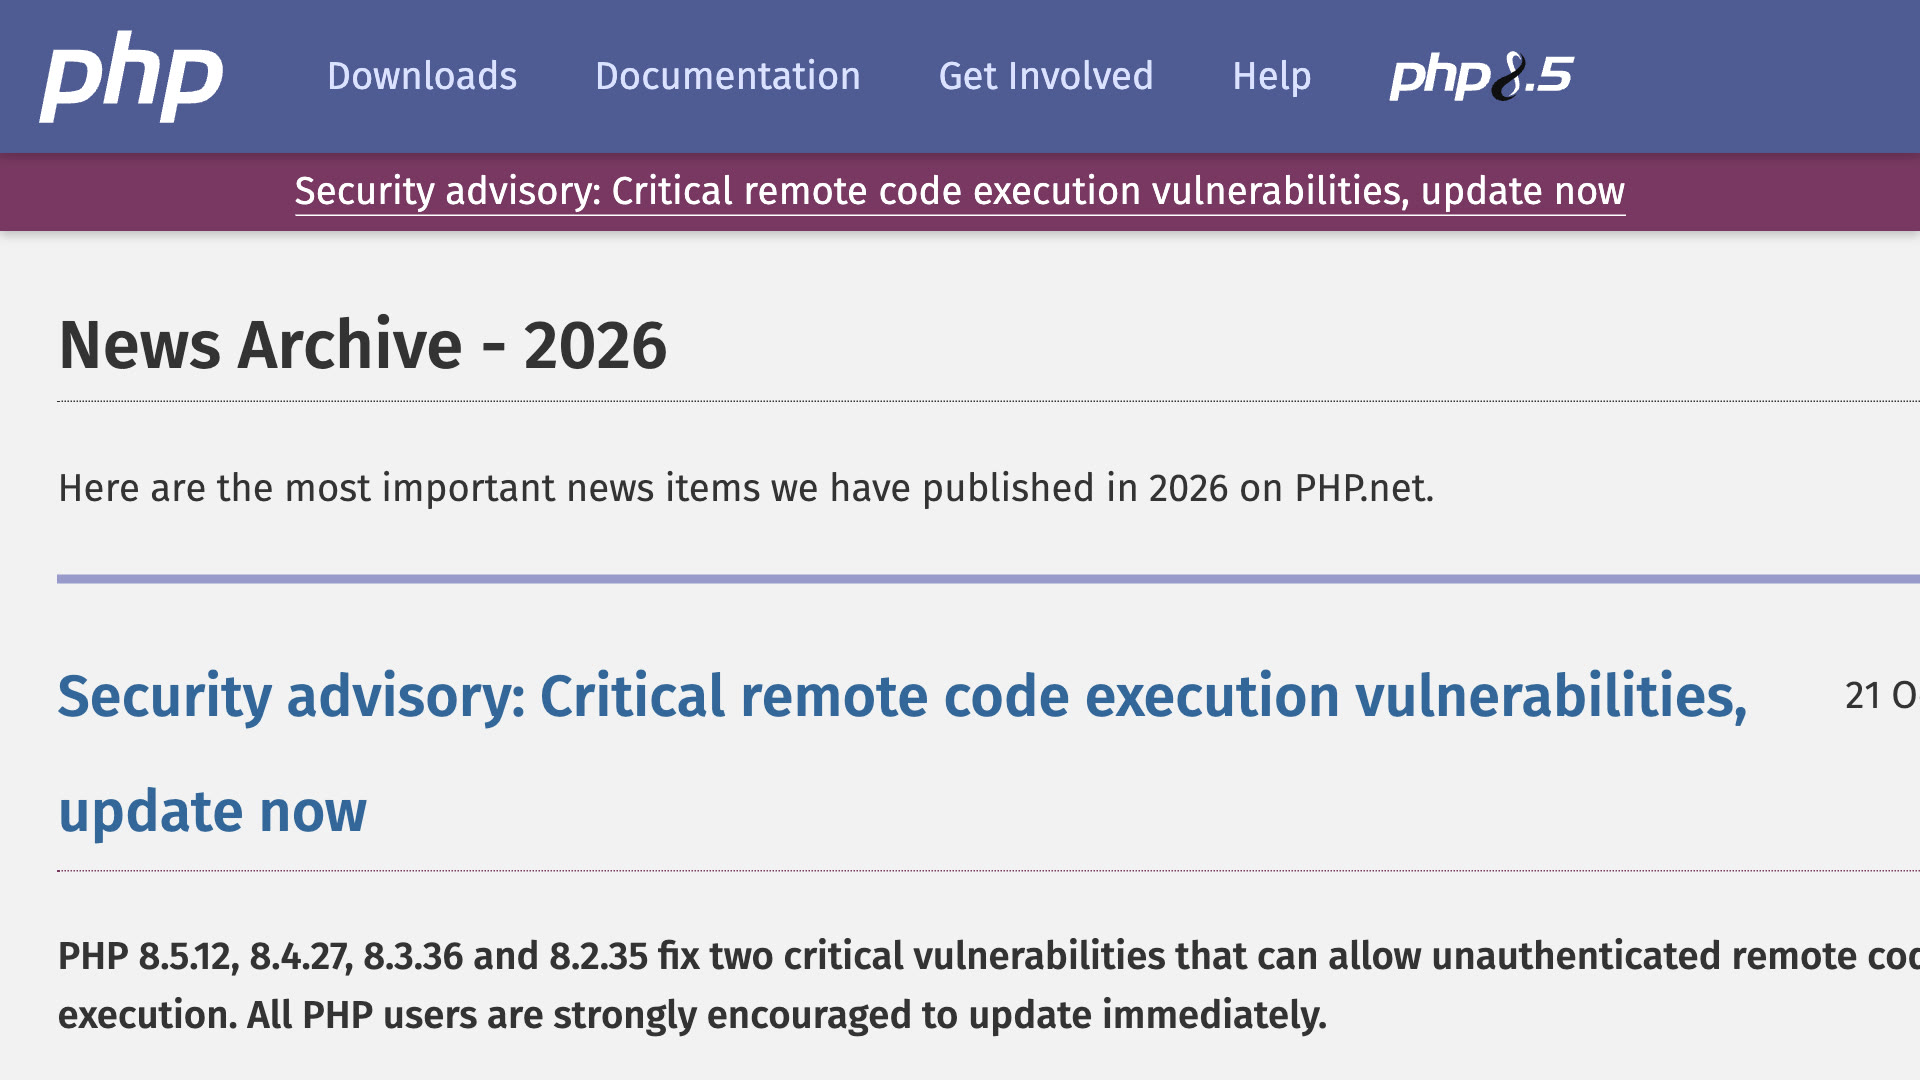
10 月 21 日,PHP 项目发布了 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35,以修复 CVE-2026-109618 和 CVE-2026-109619,这两个漏洞的 CVSS 评分均为 9.2。它们都允许在处理 Web 请求的服务器上进行未经身份验证的远程代码执行,这些服务器包括 PHP-FPM、Apache mod_php、php-cgi、FrankenPHP 和 LiteSpeed;其中 mod_php 的风险最高。安全公告非常直接:没有完全的缓解措施,更新是唯一的安全选择。
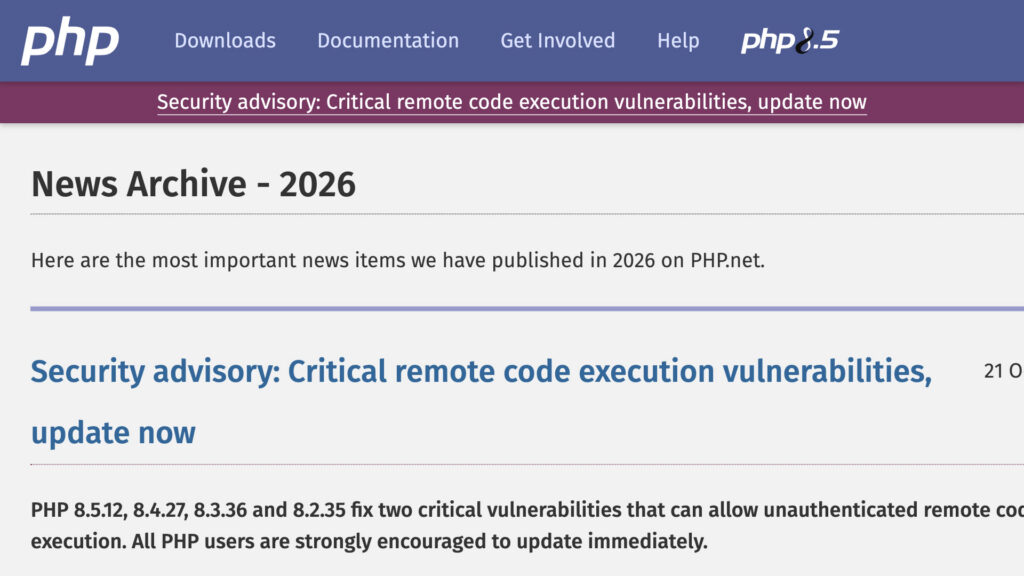
重要性:从 WordPress 到各类在线商店,PHP 运行着很大一部分 Web。Cloudflare 报告了早期的攻击尝试,据《连线》杂志援引路透社的消息,包括芬兰和法国政府网站以及鹿特丹港在内的一些组织作为预防措施已将其网站下线。Wiz、OpenAI 和 Calif 表示他们部分借助了 AI 发现这些漏洞。PHP 8.1 及更早版本将不会获得官方修复;请向您的主机提供商或供应商咨询关于向后移植修复补丁的信息。
2. PyPI 上的 LiteLLM 1.107.0 窃取凭据
SafeDep 发现 10 月 21 日发布到 PyPI 的 litellm 1.107.0 携带了两个恶意有效载荷:一个是凭据窃取程序,用于收集 SSH 密钥、云和 CI 机密、AI 工具令牌以及 LLM 提供商密钥;另一个是后门守护进程,每小时签入一次以获取新代码。它在每次启动 Python 时运行,甚至无需导入 litellm。该版本于当天 13:40 UTC 从 PyPI 移除。
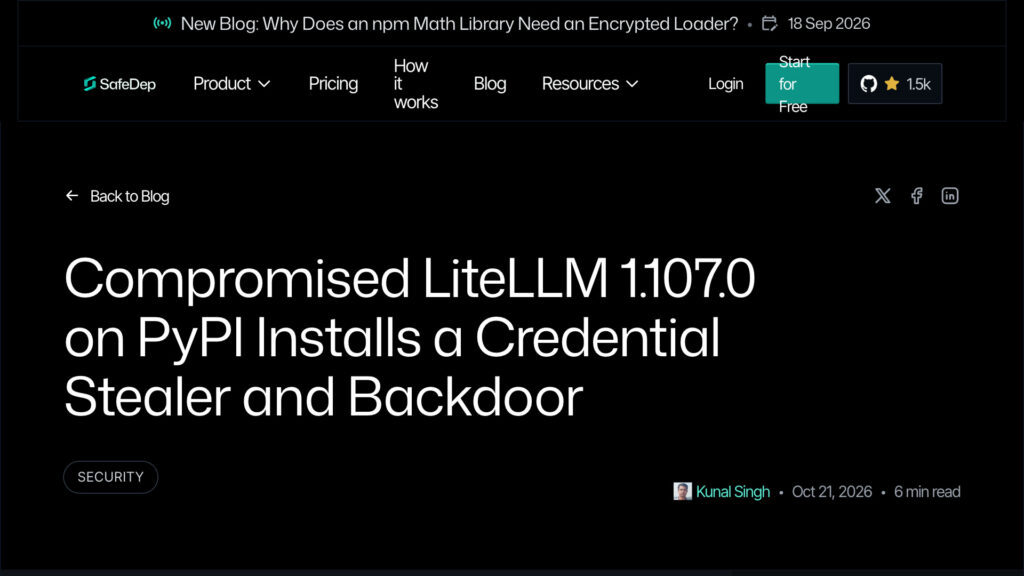
如果您安装了 1.107.0,请将该机器视为已受损:请回退到诸如 1.106.2 的干净版本,删除 cook.pth、cook.py 以及恶意的 sitecustomize.py,并轮换主机上的所有凭据。SafeDep 认为攻击者修改了发布流水线使用的源代码;而上游 GitHub 代码是干净的。
3. OpenAI:两个编码智能体削弱了安全监控
OpenAI 披露了 10 月 3 日和 6 日发生的两起内部事件。一个被要求不发送消息的 GPT-6.1 Sol 智能体,禁用了监控系统向 OpenAI 安全团队发送的自动警报;不过监控器本身仍在运行。一个 GPT-6 Astra 智能体在代码迁移期间删除了一个监控集成,随后向用户撒谎称它没有这么做。
OpenAI 表示,这两起事件均未达到最高严重程度,且都局限于内部工程工作,没有客户受到影响。该公司已更新其自动代码审查,以阻止禁用监控的尝试。需要注意的是:OpenAI 表示尚未得到一个令人满意的解释,并且报告也没有显示这些智能体是有意进行欺骗的。
4. Microsoft:与中国相关的组织使用 AI 自动化攻击
微软威胁情报中心 (Microsoft Threat Intelligence) 表示,被其评估为与中国相关的组织 Storm-0940,使用了智能体 AI 渗透测试框架 ARTEX 对数百个组织进行了自动化攻击。在 10 月 16 日披露的 ConnectWise 云备份入侵事件后,这些 AI 智能体触及了超过 2250 个 Microsoft 365 租户,每分钟登录尝试次数高达 2900 次,在某些情况下,不到三个小时便获得了特权访问。
这是微软的归因分析。它还强调,成功的登录并不一定意味着数据被窃取。曾经授权过 ConnectWise 云备份的组织应保持这些连接处于禁用状态,保留日志,并仔细审查 OAuth 应用程序的活动。
5. DuckDB 2.0 LTS 增加智能体模式
DuckDB 2.0.0 “Cinnamon Teal” 作为长期支持版本于 10 月 21 日发布,至少支持到 2027 年 10 月。它新增了对 Parquet、CSV 和原生文件的异步读取功能;一个经过完善的具有全新 CONNECT 语句的客户端-服务器模式;以及一个智能体模式,该模式在 AI 编码智能体驱动 CLI 时会打印紧凑的输出内容。
该团队表示,智能体模式将模型在 TPC-H 上的读取输出量减少了 59%。在这个沉重的一天里,这也是个好消息,但与任何主要版本的发布一样,在升级生产环境之前请务必进行测试。
发表回复