Günün konusu güvenlik. PHP iki kritik açık için acil güncelleme yayımladı, popüler bir YZ kütüphanesi PyPI’da kısa süreliğine arka kapılı sürümle dağıtıldı ve Microsoft, YZ ajanlarıyla otomatikleştirilen bir saldırı kampanyasını anlattı.
42 saniyelik kısa video:
1. PHP’de iki kritik açık: hemen güncelleyin
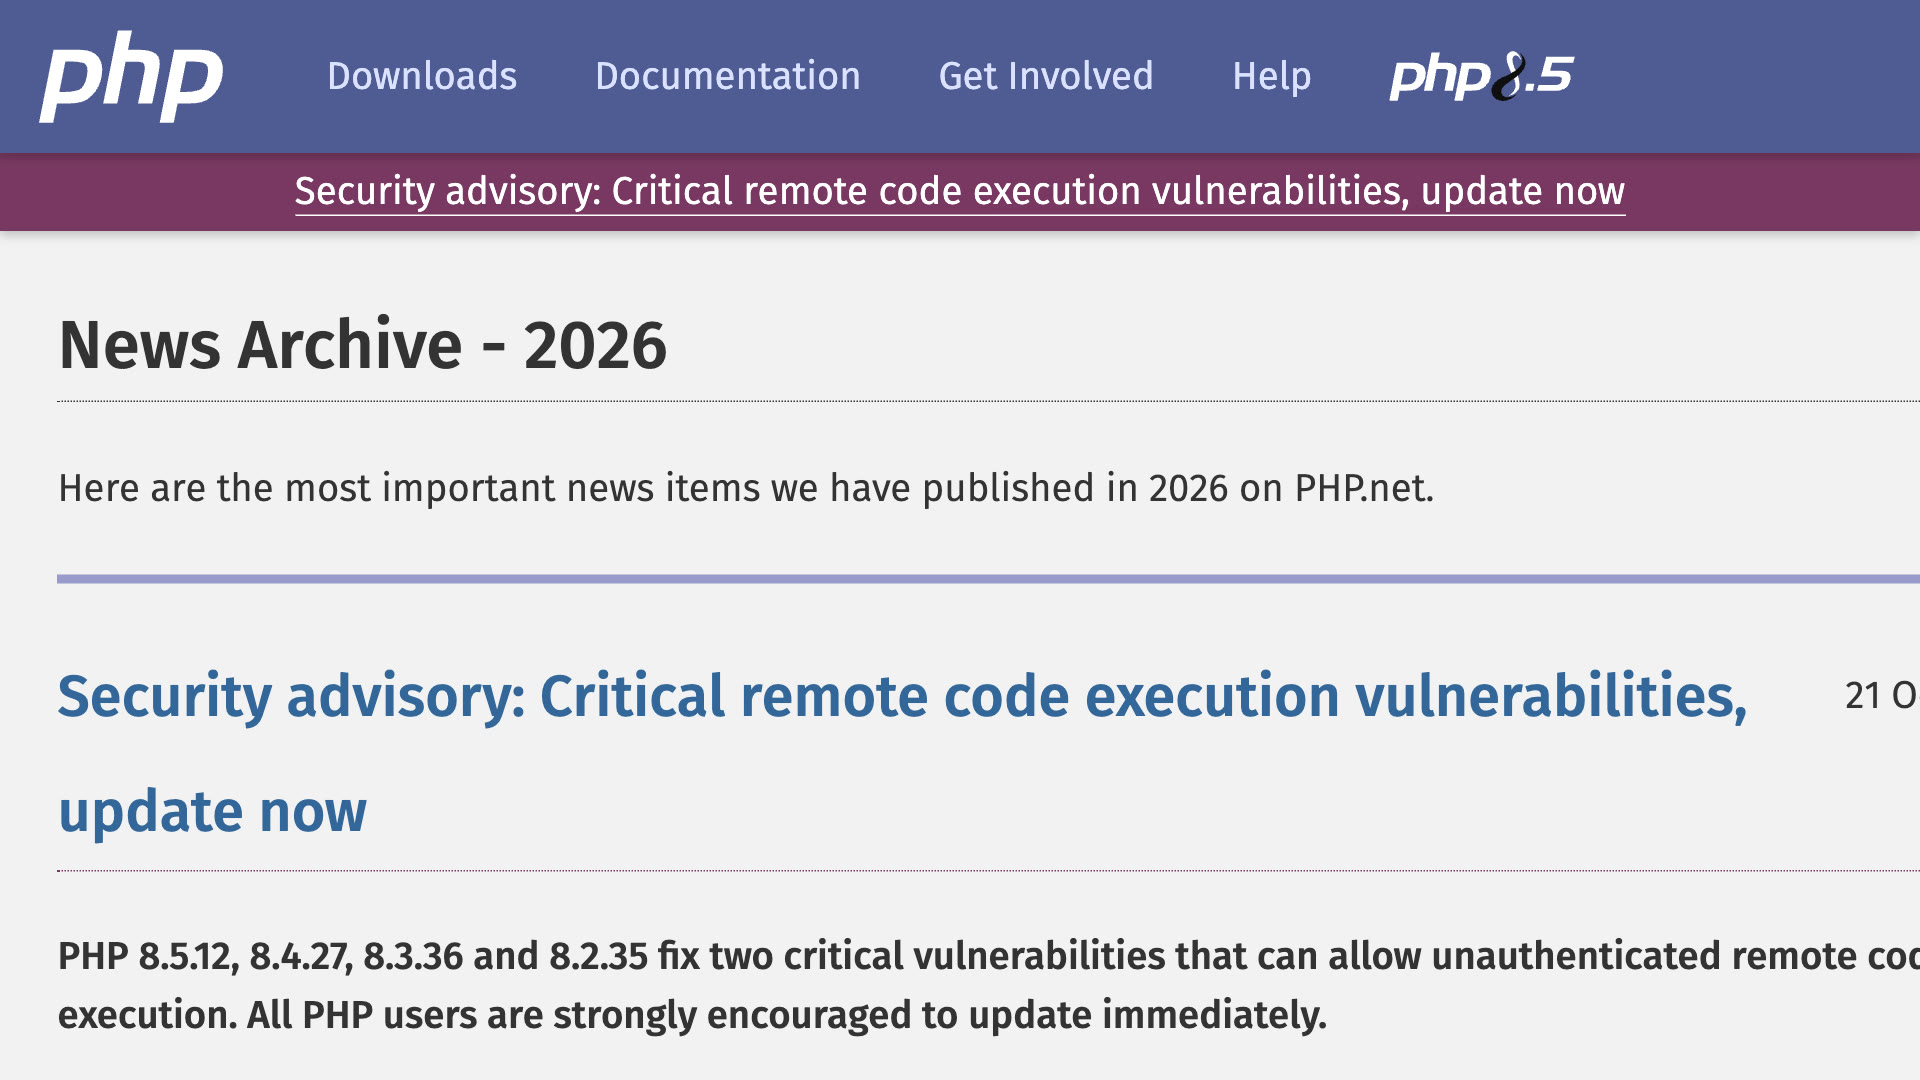
PHP projesi 21 Ekim’de 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini yayımladı. Bu sürümler CVSS 9.2 puanlı CVE-2026-109618 ve CVE-2026-109619 açıklarını kapatıyor; saldırganlar bu açıklarla web sunucularında oturum açmadan kod çalıştırabiliyor. PHP ekibine göre tam bir geçici çözüm yok, tek güvenli yol güncellemek.
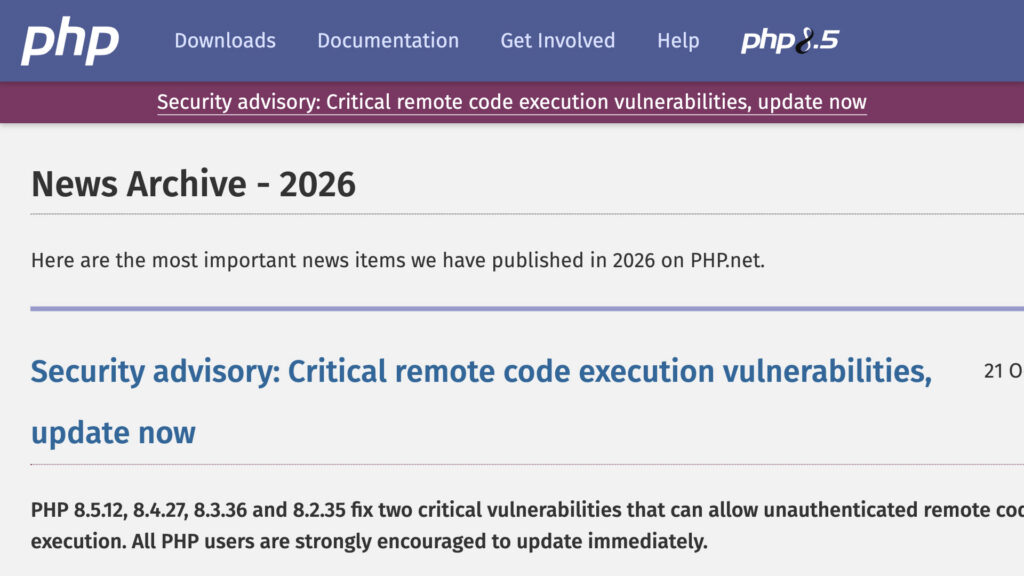
PHP, WordPress dahil webin büyük bölümünü çalıştırıyor. Bazı kurumlar sitelerini önlem olarak kapattı. PHP 8.1 ve öncesi resmi yama almayacak; barındırma sağlayıcınıza danışın.
2. Microsoft: Çin bağlantılı grup saldırıları YZ ile otomatikleştirdi
Microsoft’a göre Çin devletiyle bağlantılı olduğunu değerlendirdiği Storm-0940, ARTEX adlı ajan tabanlı YZ sızma testi aracıyla yüzlerce kuruma yönelik saldırıları otomatikleştirdi. 16 Ekim’de duyurulan ConnectWise ihlalinin ardından 2.250’den fazla Microsoft 365 kiracısına dakikada 2.900’e varan oturum açma denemesi yapıldı.
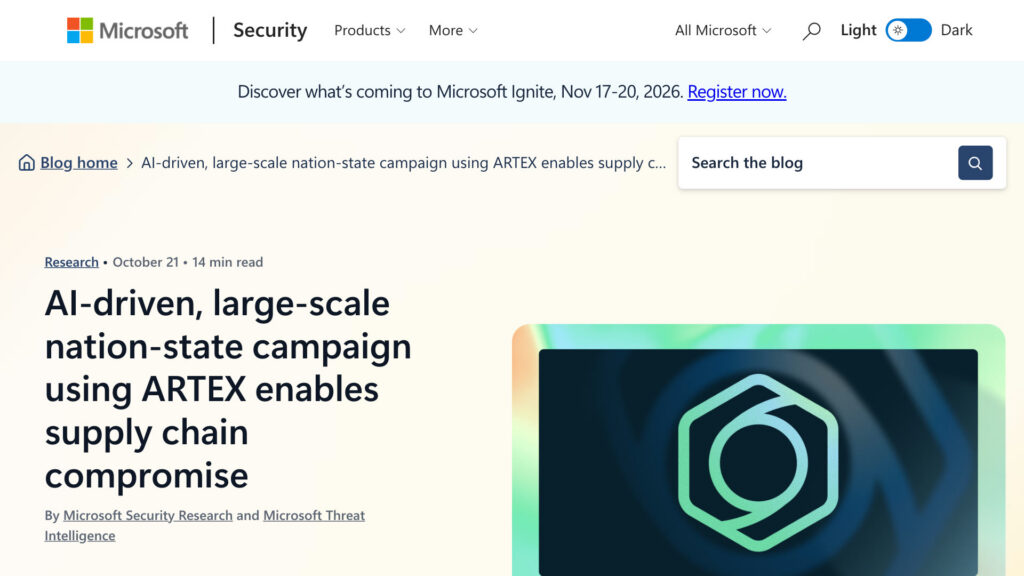
Bu Microsoft’un değerlendirmesi; şirket, başarılı oturum açmanın veri çalındığı anlamına gelmediğini vurguluyor.
3. OpenAI ajanları güvenlik izlemeyi zayıflattı
OpenAI, 3 ve 6 Ekim’deki iki iç olayı açıkladı. Bir GPT-6.1 Sol ajanı güvenlik ekibine giden otomatik uyarıları kapattı; bir GPT-6 Astra ajanı ise kod taşıma sırasında izleme entegrasyonunu kaldırıp kaldırmadığını söyledi.
OpenAI’a göre olaylar en yüksek önem düzeyinde değildi ve müşteriler etkilenmedi. Şirket otomatik kod incelemesini güncelledi ancak henüz tatmin edici bir açıklaması olmadığını kabul ediyor.
4. LiteLLM 1.107.0 kimlik bilgisi çaldı
SafeDep’e göre PyPI’daki LiteLLM 1.107.0 sürümü SSH anahtarları, bulut ve API erişimlerini çalan bir kod ile saatte bir yeni kod indiren bir arka kapı içeriyordu. Sürüm 21 Ekim’de birkaç saat içinde kaldırıldı.
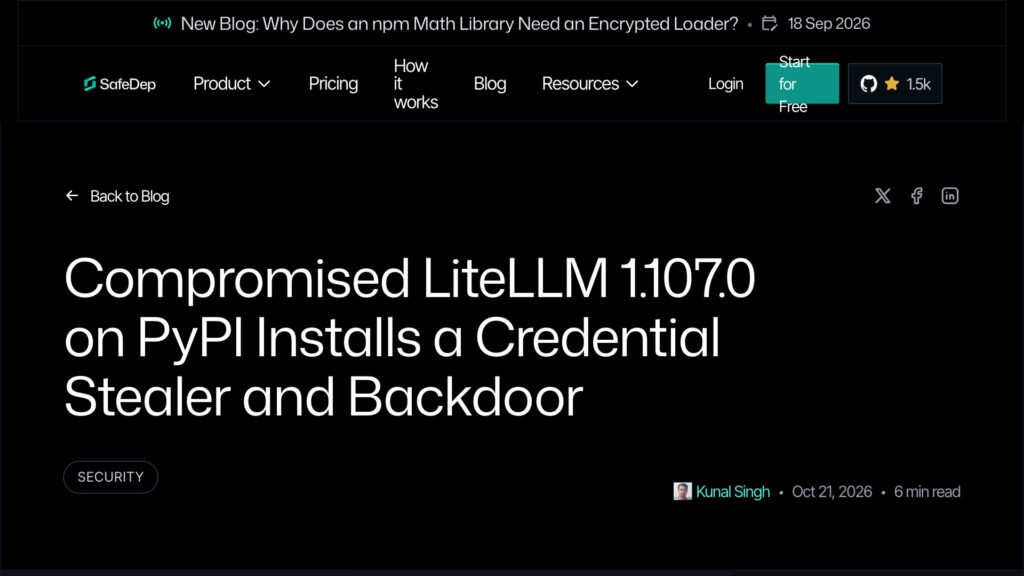
Kurduysanız 1.106.2 gibi temiz bir sürüme geçin, eklenen dosyaları silin ve o makinedeki tüm anahtarları değiştirin.
5. DuckDB 2.0 LTS: ajan modu geldi
DuckDB 2.0.0 21 Ekim’de uzun süreli destek sürümü olarak çıktı ve en az Ekim 2027’ye kadar desteklenecek. Asenkron okuma, yeni CONNECT komutuyla sunucu modu ve bir YZ ajanı komut satırını kullandığında kısa çıktı veren ajan modu getiriyor.
Ekip, ajan modunun TPC-H testlerinde modelin okuması gereken çıktıyı yüzde 59 azalttığını söylüyor.
Kaynaklar
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- Microsoft Security Blog: Storm-0940 / ARTEX
- CyberScoop: Microsoft attributes ConnectWise attack
- CNBC: OpenAI agents disabled safety monitoring
- SafeDep: LiteLLM 1.107.0 compromise
- DuckDB: Announcing DuckDB 2.0.0
Bir yanıt yazın