Auf der GTC in Berlin hat Nvidia Europa als KI-Standort umworben, und ein Münchner Unternehmen lieferte die greifbarste Zahl. Gleichzeitig hält eine kritische PHP-Lücke Admins weltweit in Atem, und Brüssel nimmt Google und Booking.com in den Blick.
Das 42-Sekunden-Short dazu:
1. Agile Robots: bis zu 2.000 Humanoide mit Nvidia
Agile Robots aus München will im kommenden Jahr 1.000 bis 2.000 humanoide Roboter bauen, sagte CEO Zhaopeng Chen laut Reuters. Das Modell Agile ONE SN entsteht gemeinsam mit Nvidia: Jetson-Thor-Rechner an Bord, Isaac-GR00T-Software, geschickte Hände und Kameras. Zielgruppe sind Universitäten und Forschungslabore; Nvidia nennt eine Verfügbarkeit ab Anfang 2027.
Nvidia argumentiert, ein vorkonfigurierter Referenzroboter spare Forschern zwei bis drei Monate Integrationsarbeit. Einordnung: Es geht um Forschungsplattformen, nicht um Haushalts- oder Fabrikroboter in Masse, und die Stückzahl ist eine Planung, keine Auslieferung. Jensen Huang zeigte in Berlin außerdem DSX POD, fertig im Werk montierte KI-Rechenzentren in Containern.
2. Kritische PHP-Lücken: jetzt updaten
Das PHP-Projekt hat am 21. Oktober die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht. Sie schließen zwei Lücken (CVE-2026-109618 und CVE-2026-109619, CVSS 9,2), über die Angreifer ohne Login Code auf Webservern ausführen können. Laut PHP-Team gibt es keine vollständige Abhilfe, nur das Update ist sicher.
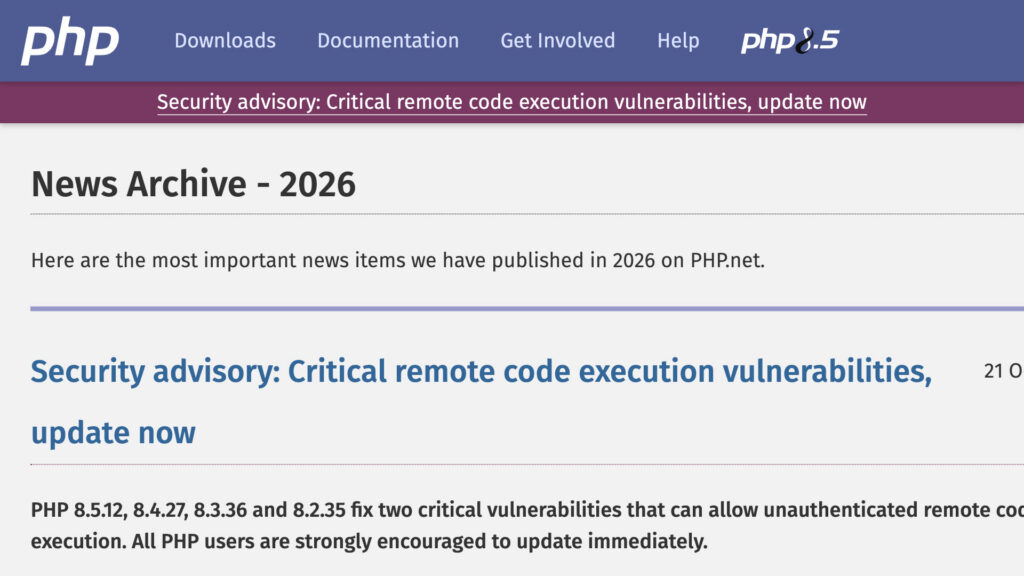
PHP steckt hinter einem großen Teil des Webs, auch hinter WordPress. Einige Behörden und Unternehmen nahmen Websites vorsorglich vom Netz. Wer PHP 8.1 oder älter nutzt, bekommt keinen offiziellen Patch und sollte beim Hoster nach Backports fragen.
3. Google-Ausfall: EU-Bankenaufsicht fragt nach
Nach dem Ausfall der Google-Cloud-Region europe-west2 am 20. Oktober, ausgelöst durch einen Stromvorfall in einem Londoner Rechenzentrum, steht die Europäische Bankenaufsicht EBA laut Reuters in Kontakt mit Google. Betroffen waren unter anderem Revolut, Lloyds und HSBC; in Großbritannien prüfen FCA und Parlament den Vorfall.
Es ist der erste große Test der EU-Regeln, die Cloud-Anbieter als kritische Dienstleister des Finanzsektors unter direkte Aufsicht stellen. Noch ist offen, ob daraus Auflagen folgen; bisher geht es um Informationsanfragen.
4. EU prüft Booking.com nach dem Digital Services Act
Die EU-Kommission hat ein förmliches Verfahren gegen Booking.com eröffnet. Geprüft wird, ob die Plattform genug gegen gefälschte und nicht genehmigte Unterkünfte sowie Phishing mit Buchungsdaten tut und ob bezahlte Platzierungen klar als Werbung gekennzeichnet sind.
Wichtig: Das ist eine Untersuchung, kein Urteil. Booking.com erklärt, voll zu kooperieren. Bestätigen sich Verstöße, drohen Strafen bis zu sechs Prozent des weltweiten Jahresumsatzes; eine gesetzliche Frist für das Verfahren gibt es nicht.
5. LiteLLM 1.107.0 stahl Zugangsdaten
Die PyPI-Version 1.107.0 der KI-Bibliothek LiteLLM enthielt laut SafeDep einen Datendieb für SSH-Schlüssel, Cloud- und API-Zugänge sowie eine Hintertür, die stündlich neuen Code nachlädt. Die Version war am 21. Oktober nur wenige Stunden online.
Wer sie installiert hat, sollte auf eine saubere Version wie 1.106.2 wechseln, die eingeschleusten Dateien entfernen und alle Zugangsdaten auf dem Rechner austauschen.
Quellen
- The Register: GTC Berlin keynote
- Reuters (via The Star): Agile to make up to 2,000 humanoids
- php.net: PHP security releases, 21 Oct 2026
- WIRED: Critical PHP vulnerabilities
- The Verge: PHP2Shell
- Reuters (via The Star): Europe's financial regulators query Google
- European Commission: Booking.com DSA proceedings
- Euronews: EU probes Booking.com
- SafeDep: LiteLLM 1.107.0 compromise
Schreibe einen Kommentar